Simon Willison:所有按量计费的服务都该默认开启「硬预算上限」
10 月 3 日,Simon Willison 发文呼吁:按量计费的服务和 API 必须默认开启硬预算上限——花到 $X 就掐断并报错,而不是半夜发一封警告邮件。Coding agent 让「一夜烧掉几千美元」变得前所未有的容易,这篇文章在 HN 上拿下 300+ 赞。AWS 和 Google Cloud 刚在最近几个月推出了各自的支出上限功能,但都还没做成默认项。
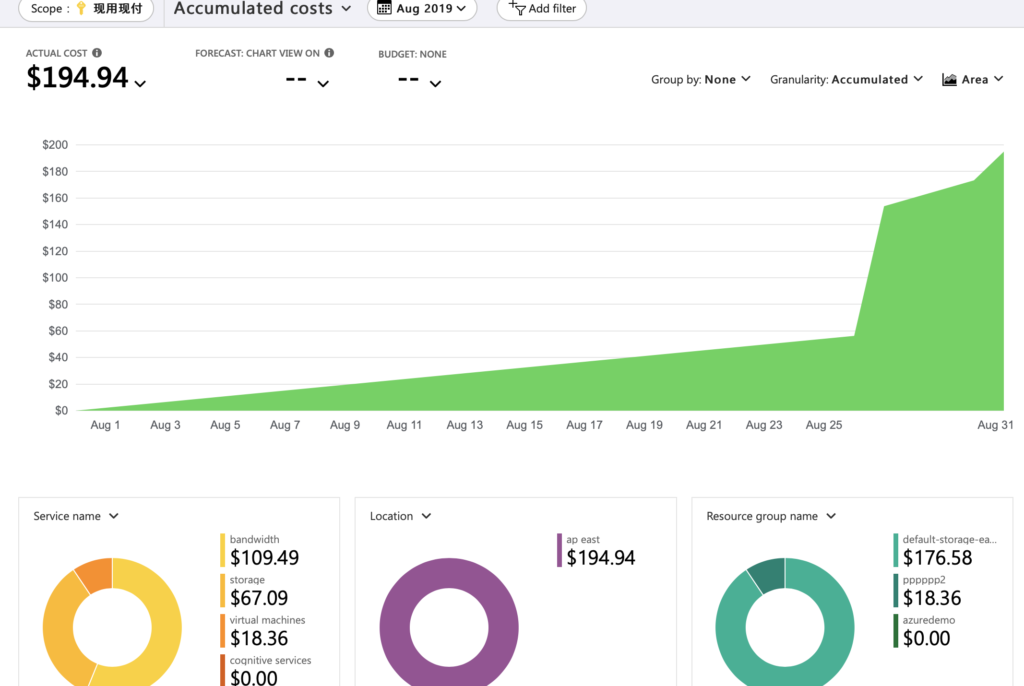
一句话:软上限是通知,硬上限才是保险
10 月 3 日,独立开发者圈最受尊重的观察者 Simon Willison 发表了一篇短文,标题是《We're going to need default hard budget caps on pretty much everything》(我们需要给几乎所有东西加上默认的硬预算上限)。他的主张只有一条,但很锋利:所有按量计费的服务和 API,都应该默认开启「硬」预算上限——这个月花到 $X,服务就停掉并返回错误。而「花到 $X 就发一封警告邮件」这种软上限,在他看来根本不算数。
为什么是现在?因为 coding agent 彻底改变了「花钱」这件事的摩擦系数。以前你要烧钱,至少得自己动手点几下控制台;现在一个 agent 半夜自己就能注册托管数据库、拉起 GPU 任务、调用按次计费的 API。Willison 写道:没人想一觉醒来,看到一封半夜发来的超预算警告邮件,然后发现那个失控的服务在你睡觉的时候又多烧了几百甚至几千美元。
反方观点他替你想好了:报错 vs 天价账单,你选哪个?
反对硬上限最常见的理由是:企业不希望自己的线上应用因为触及预算就开始报错。Willison 的回应很直接:他相信绝大多数企业和个人,宁愿看到报错,也不愿收到一张超过 1 万美元的意外账单。
更关键的是他对「默认项」的坚持:硬上限应该是默认开启的,想关掉可以,但必须是一个显眼的、主动的选择——比如一个写着「移除预算上限,超额后我的应用不会被关停,我将承担后续费用」的复选框。把「活得危险」变成 opt-in,而不是让所有人默认裸奔。
大厂已经在动了,但都没做成默认
Willison 点名最想看到这项功能的是 AWS——他听过太多人因为「怕一个失控的服务让自己破产」而拒绝在个人项目上用 AWS 的故事。巧的是,AWS 在 9 月 16 日刚刚发布了月度项目支出上限:达到限额后项目当月暂停。Google Cloud 则在 7 月推出了针对单个服务的 Spend Caps(目前还是公开预览)。但两家都没有把它做成默认项,而且可用范围都还有限。
这篇文章发出的第二天就冲到了 Hacker News 热榜前列(300+ 赞、150+ 评论)。评论区里最有价值的是一条「反方实证」:一位曾在提供硬上限的服务商做过客服的前员工说,每当有正当业务在流量爆发期被硬上限掐断,都会带来噩梦级的客诉甚至法律威胁——这大概就是大厂十年来一直拖着不做的原因。硬上限保护的是钱包,伤害的是可用性,这笔账每个服务商都在心里算过。
给 vibe coder 的 takeaway:先设上限,再放 agent 过夜
这篇文章和 vibe coding 的关系是直接的:我们这个群体是「让 agent 通宵干活」最积极的人,也是离「一夜醒来看到天价账单」最近的人。三条实操建议:
第一,今晚就去给你的云账号和 API key 设上限——AWS 的月度项目支出上限、Google Cloud 的 Spend Caps、各个模型供应商的用量上限,有一个算一个,全部打开。不要等到第一次被烧到才动手。
第二,把「花钱」纳入给 agent 的约束条件,就像你给它写测试要求一样:在任务描述里明确单次运行的 token/调用预算,超了就停下来问你,而不是自己想办法绕过去。
第三,如果你在做面向用户的 vibe 产品,把硬上限做成你产品的默认项——Willison 的论点反过来读就是产品建议:你的用户里一定有人会让 agent 失控,默认的硬上限是你能给他们的最便宜的保险。
原始来源
相关文章
InfoQ 10 月 3 日报道:拿到 CVE 描述的 GPT-4 agent 在基准测试中成功利用了 15 个测试漏洞中的 87%,而没有描述时只有 7%。rclone 作者最近一个月收到 40 多份安全披露,超过项目前十年总和;QEMU 已经缩短 embargo 期。漏洞披露的时间线正在被 agent 压缩坍塌。
OutSystems 于 10 月 7 日在拉斯维加斯 World Tour 上宣布 Agent Experience 全面可用:把低代码平台开放给 Claude Code、Cursor、Codex、Kiro 等任意 AI 编程 Agent——Agent 在设计层面工作,平台确定性地生成代码,内置安全、自动测试与生命周期治理。这是「vibe coding 进企业」的标准剧本:对抗 shadow AI,给 Agent 一条合规的路。但 74% 的返工数据是厂商调研,要打折看;真正的账,是平台锁定的隐性成本。
Zephos 团队在一个 Agent 搭起来的 Next.js + Supabase + Stripe 笔记应用里埋了 16 个上线杀手级问题,其中 2 个和支付有关:webhook 没验签、拿客户端传的 plan 直接开 pro。这篇指南把这两个坑拆成一套可落地的实战方法:webhook 签名三件套、服务端唯一真相源、订阅状态机、测试时钟和沙盒到生产 checklist。核心判断:和钱相关的逻辑必须手写或逐行审计,agent 只能写样板。