别把密钥喂给模型:Simon Willison 用 Codex 从手机上造了个“带外文件编辑器”
Simon Willison 发布 Python 小工具 web-edit 0.1a0:让 agent 在远端把 web UI 跑起来,自己经 Tailscale 从手机直接改文件——核心动机是编辑 credentials 文件时,不想让密钥在 LLM 上下文里“过一遍”。工具本身就是他用 Codex Remote 从手机上指挥、GPT-6 Astra Extra High 写出来的。
Agent 时代,最危险的一行配置,可能是你不经意间粘进 prompt 的那串 API key。模型越能干,我们喂给它的东西就越多:整个仓库、技术文档、服务器配置……还有 credentials 文件。10 月 12 日,AI 编程圈最受尊重的独立观察者之一 Simon Willison 发布了一个小工具 web-edit 0.1a0,解决的正是这个问题:改密钥文件的时候,不想让密钥在 LLM 的上下文里"过一遍"。而最有意思的部分是,这个工具本身,就是他用 Codex Remote 从手机上指挥、让 GPT-6 Astra Extra High 写出来的。
这是一个值得细读的发布:小工具不大,背后的问题意识却切中了 agent 协作时代每个人的日常——当我们把越来越多的工作交给 agent,"什么东西绝对不能进模型的上下文"正在成为一条新的安全边界。Willison 用一个周末级别的 side project,把这条边界变成了一个趁手的工具。
这到底是个什么工具
web-edit 是一个 Python 写的小型 web 应用,功能清单短得让人安心:在一个文件夹里浏览文件、查看文件内容、编辑、上传。就这么多,没有用户系统,没有插件生态,没有 AI 功能——它恰恰是因为"没有 AI"才有价值。
编辑器选了 CodeMirror 6。Willison 本来想用 Monaco(VS Code 同款编辑器),但 Monaco 的移动端体验至今不行,被弃了。这个细节很能说明问题:整个工具是围绕"手机"这个使用场景设计的。设计目标也很明确:跑在 Tailscale 内网上。标准工作流是这样的:让 agent 在远端把 web-edit 服务跑起来,你经由 Tailscale 从手机直接连上去改文件。Agent 负责干重活,你负责在手机上做最后的人工确认——中间那条"带外通道",密钥文件走的就是它。
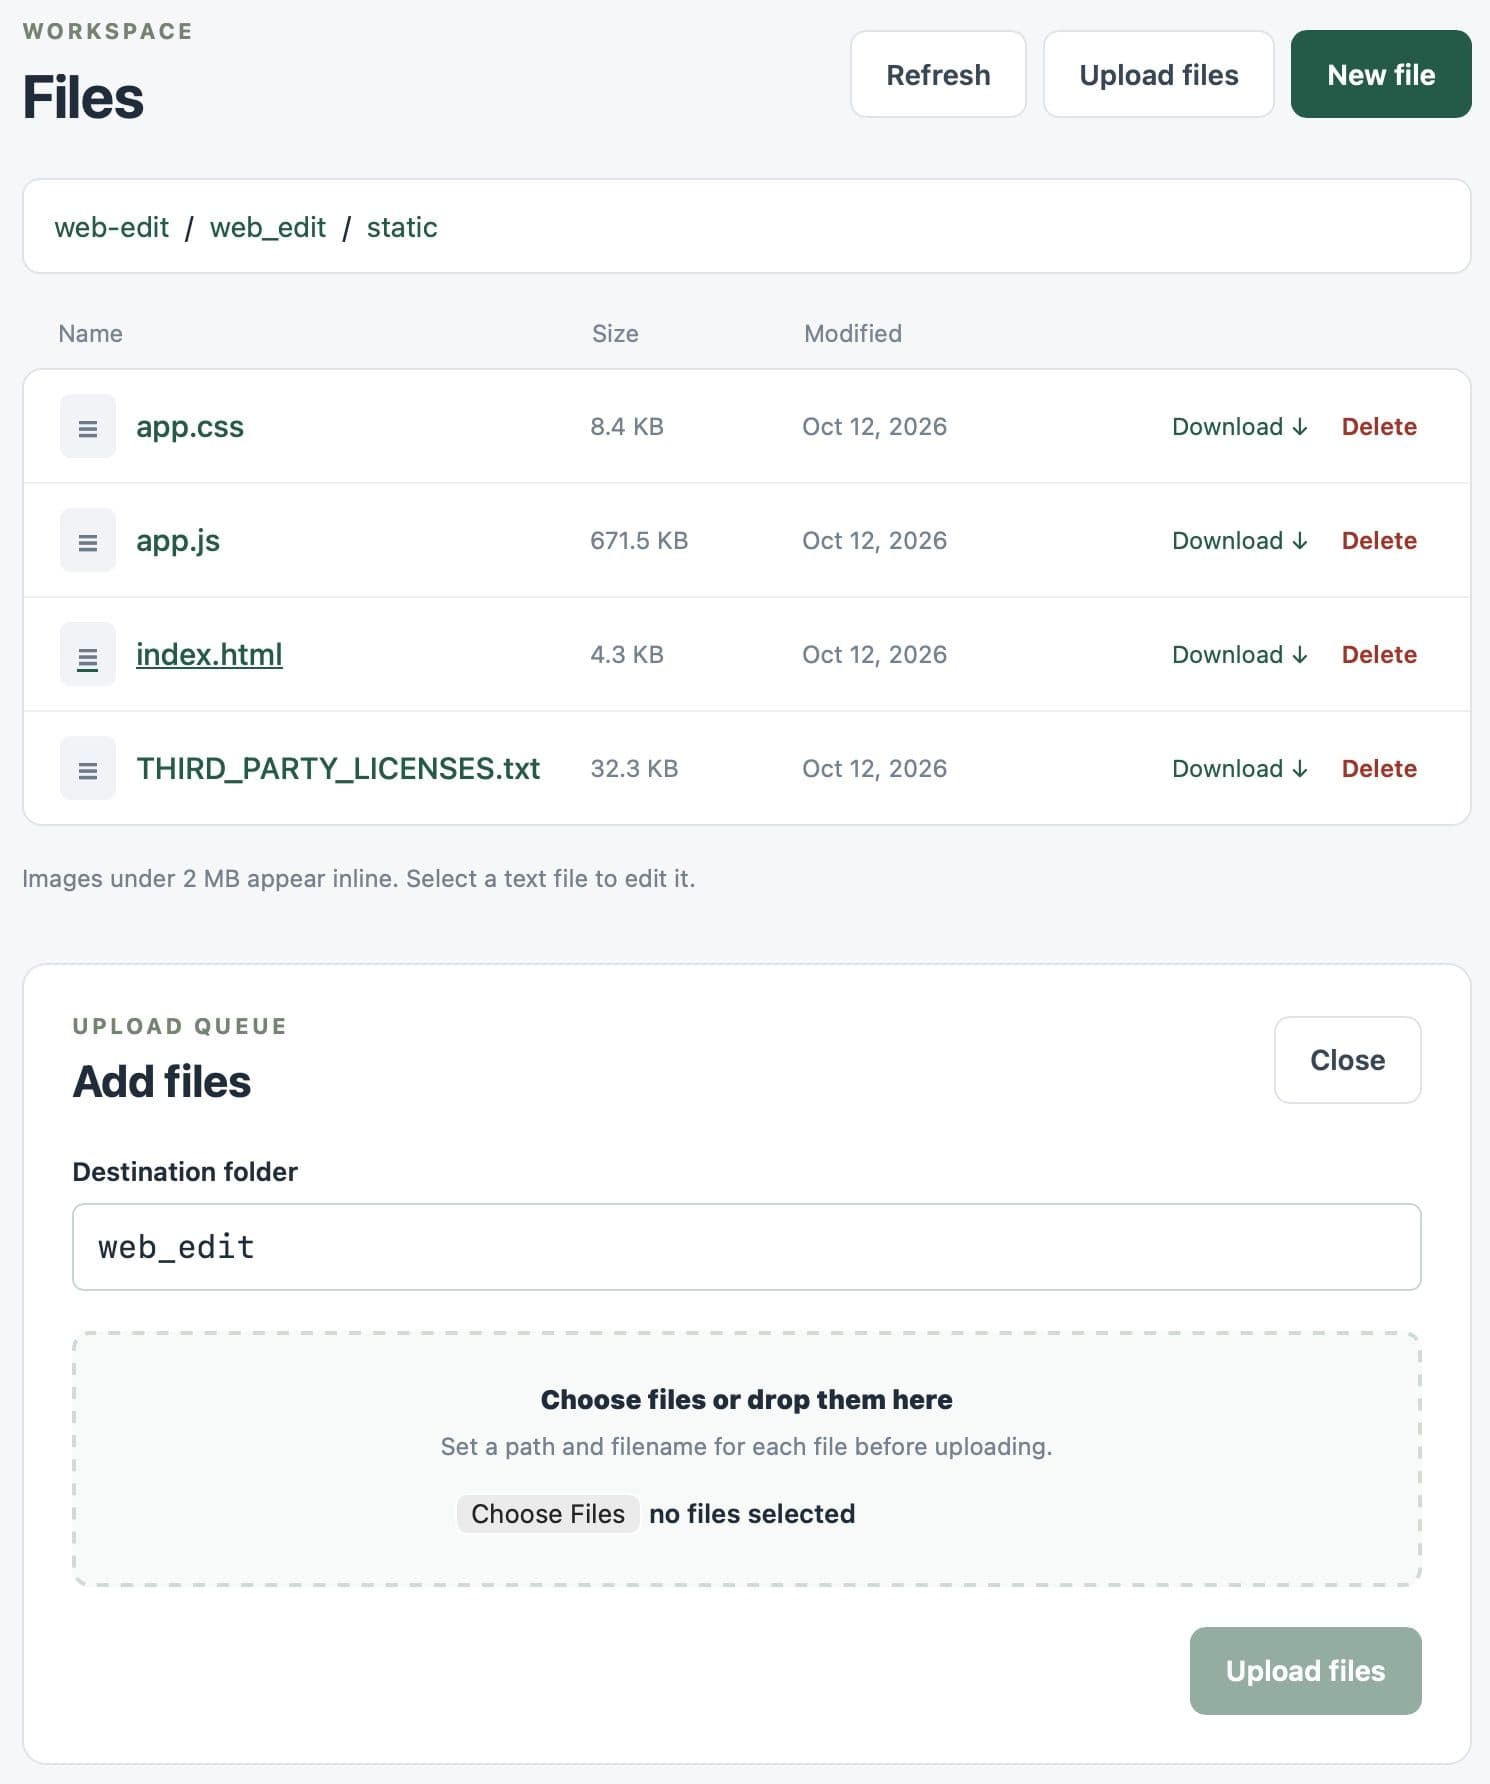
 web-edit 的文件浏览界面:文件名、大小、修改时间一目了然,Download / Delete / Upload / New file 都在。界面朴素,但每个按钮都是为"手机上改文件"这个场景服务的。
从截图里能看到它的样子:顶部是 WORKSPACE / Files 标题,Refresh、Upload files、New file 三个按钮;文件列表有 Name、Size、Modified 三列,每个文件带 Download 和 Delete 链接;底部还有个上传队列面板,支持拖拽上传。2MB 以下的图片还能直接内联预览。没有一句多余的设计——这是一个为自己趁手而写的工具,顺手开源了而已。
动机即观点:人机边界问题
Willison 写这个工具的起因很具体:他在手机上用 Codex Remote 做项目时,想改一个 credentials 文件,但不想让这些 credentials 在 LLM 那里过一遍。于是他让 Codex 和 GPT-6 Astra Extra High 现场造了 web-edit。
这句话背后是一个被低估的问题:agent 协作中的"人机边界"。敏感信息一旦进了模型的上下文,你就失去了对它的控制——它可能被记进对话历史、被拿去训练、被打进某处的日志,你再也追不回来。传统的解法是"别把密钥给 agent",但现实是 agent 越来越需要操作真实环境:改配置、调 secret、处理带凭据的部署脚本,"完全不给"和"全给出去"之间,需要一条中间道路。
web-edit 给出的答案是"带外通道"(out-of-band):敏感文件走另一条路,不经过模型。Agent 可以在远端把服务跑起来、处理不敏感的部分,而 credentials 文件的编辑动作,发生在你和服务器之间的直连通道里,LLM 自始至终看不到明文。这和站内那篇《别把密钥交到 AI 手上》指南是互补关系:那篇讲的是凭据管理的 SOP(密钥放 vault、走环境变量、最小权限),这篇是把 SOP 落成一个周末就能写出来的小工具。道理大家都懂,差的往往就是这临门一脚的趁手实现。
作者的实践含金量:手机 + 远程 agent 就是工作站
这个发布的另一层含金量在"怎么造出来":Willison 全程用 Codex Remote 从手机上指挥,模型是 GPT-6 Astra Extra High。没有打开 IDE,没有坐到电脑前——一个为"手机上改文件"而生的工具,是在手机上指挥 agent 写出来的。这种 dogfooding 的完整度,比工具本身更说明问题。
这其实是 2026 年 vibe coding 的一个缩影:IDE 不再是必需品,"手机 + 远程 agent + 一条 Tailscale 隧道"就是完整的工作站。Agent 在云端跑重活(写代码、跑测试、起服务),人只在关键节点出现:review、拍板、改密钥。web-edit 恰好补上了这个工作流里缺的一块拼图——那些"agent 不方便碰、但人必须在手机上改"的文件,终于有了一个体面的入口。
发布状态也很"Willison 式"诚实:PyPI 上已经能装到 0.1a0,但他明确说了这是 alpha,不保证稳定性。版本号里的 "a0" 就是态度:先让东西 work,先让需要的人用上,polish 以后再说。独立开发者的发布观在这里展现得淋漓尽致——一行 pip install 能装到,就是最好的分发;至于 README 里要不要写"生产环境慎用",他选择直接写进版本号里。
为什么是现在:agent 协作的信任模型正在变化
web-edit 出现在 2026 年 10 月不是偶然。过去一年,agent 的工作方式发生了一个关键变化:从"在沙盒里写代码"变成了"在真实环境里干活"。Codex、Claude Code 这些 agent 现在 routinely 操作你的仓库、跑你的测试、调你的 API、改你的基础设施配置。能力越大,接触敏感信息的面就越大——.env 文件、云厂商的 access key、数据库连接串、OAuth 的 client secret,这些东西以前只躺在你的密码管理器里,现在 agent 的工作流天天从它们旁边经过。
这就带来一个新的信任模型问题:以前的安全边界是"人 vs 机器",现在变成了"人 vs agent vs 模型"三方。Agent 是你的延伸,值得一定程度的信任;但模型(LLM 本体)是第三方服务,你的每一次 prompt 都是一次数据出境。web-edit 的聪明之处在于,它没有试图解决"该不该信任 agent"这个宏大命题,而是精准地切了一刀:把"最敏感的那一小部分操作"从模型的数据流里摘出来。Agent 照常用,模型照样看不见密钥——信任模型从"全有或全无"变成了"分级隔离"。
这个思路其实和 MCP 生态里的做法是相通的:secret 放在 MCP server 的环境变量里,由 server 持有,模型只拿到调用结果,拿不到明文。web-edit 是把同样的"最小暴露"原则,用在了一个更日常的场景——改文件。原理不新,但落到一个"手机上就能用"的具体工具上,就是新价值。
上手与安全须知:alpha 就要有 alpha 的用法
想试的话,链路很短:PyPI 上 pip install web-edit 装好,在目标机器上起服务,确保这台机器在你的 Tailscale 网络里,然后手机浏览器打开内网地址就能改文件。Willison 的设计假设是"只有你能访问"——Tailscale 的身份认证就是它的门禁。
但有几句丑话要说在前面。第一,这是 0.1a0,作者自己都不保证稳定性,别把它当生产工具用,更别把它暴露到公网——一个没有认证体系的文件编辑器挂在公网上,约等于把服务器 root 送人。Tailscale 是必须的,不是可选的。第二,它解决的是"密钥不进 LLM 上下文"这一个问题,不是全套安全方案:传输层靠 Tailscale,机器本身的 hardening、文件的权限管理,还是你自己的事。第三,编辑 credentials 文件时多一双眼睛:带外通道只是保证了模型看不见,改错了配置该炸还是炸,改之前先备份。
另外值得一提的是作者本人的分量。Simon Willison 是 Django 的联合创始人、Datasette 的作者,过去二十年一直在做"让数据和工具对普通人可用"的事。他在 AI 编程这个领域的观察有一个特点:从不追热点,只写自己真实工作流里验证过的东西。一个被他亲手用过、觉得"值得发出来"的小工具,可信度天然比一篇 PR 稿高。这也是为什么 VibeFix 要收这条新闻:重要的不是 web-edit 本身有多强大,而是它代表的那种"为自己的真实痛点造小工具"的工作方式——这正是 vibe coding 社区最需要的养分。
对 vibe coder 的四点启发
第一,secrets hygiene 要做成肌肉记忆。credentials、.env、私钥、token,默认不进 prompt,这是铁律。带外编辑只是其中一种解法,更彻底的是架构层面的隔离:密钥进 vault 或环境变量,agent 永远看不到明文;需要 agent 操作的场景,给它最小权限的临时凭证。下次当你想把 .env 贴进对话框让 agent"帮我看看配置对不对"时,先停一秒——Willison 的这个小工具,就是为这一秒的犹豫准备的答案。
第二,Tailscale 模式值得抄。内网服务 + 手机直连,agent 在云端跑,你在任何地方用手机做最后的人工确认。这是 "human-in-the-loop" 的轻量实现:不需要复杂的审批系统,一条加密隧道 + 一个 web UI 就够了。很多 solo dev 的 workflow 都可以套用这个模板:把"需要人眼确认"的环节抽出来,做成手机可达的内网服务,而不是在聊天框里来回粘贴。
第三,小工具哲学。web-edit 解决的问题很小(改文件),但切得准。Vibe coder 的优势从来不在造大系统,而在 1 小时内把这类"硌手的小事"变成趁手工具——而且自己就是第一个用户。Willison 的博客过去一年里全是这种风格的 side project:问题来自真实的工作流,解法小到一个周末能写完,写完立刻自己用。这种"为自己造工具"的循环,是 vibe coding 最健康的形态:需求真实,反馈即时,不需要 PM 排期。
第四,发布心态。0.1a0 就敢发,alpha 状态写在明处。很多独立开发者(包括我自己)都有"再打磨一下再发布"的拖延症,Willison 的示范是反例:工具的价值在于被用,不在于完美。一个周末写出来的带外编辑器,今天已经能帮你安全地改 credentials 文件了——而那个"打磨完美"的版本,可能永远停在你的 todo list 里。
web-edit 不会改变世界,它甚至不想改变世界。它只是在 agent 时代划出了一条小小的、清晰的边界:有些东西,不该经过模型。这条边界越早变成习惯,你的 agent 工作流就越经得起审计、越睡得着觉。而最好的安全习惯,往往就长这样——不是一篇 20 页的规范,而是一个周末写出来的、你天天在用的小工具。
评论 (0)
原始来源
相关文章
Cognitum One 发布开源 agent 编排平台 Ruflo:把一个任务变成 100+ 专用 agent 的端到端工作流,7.4 万 star、MIT 协议。竞争正从模型层下沉到脚手架层。
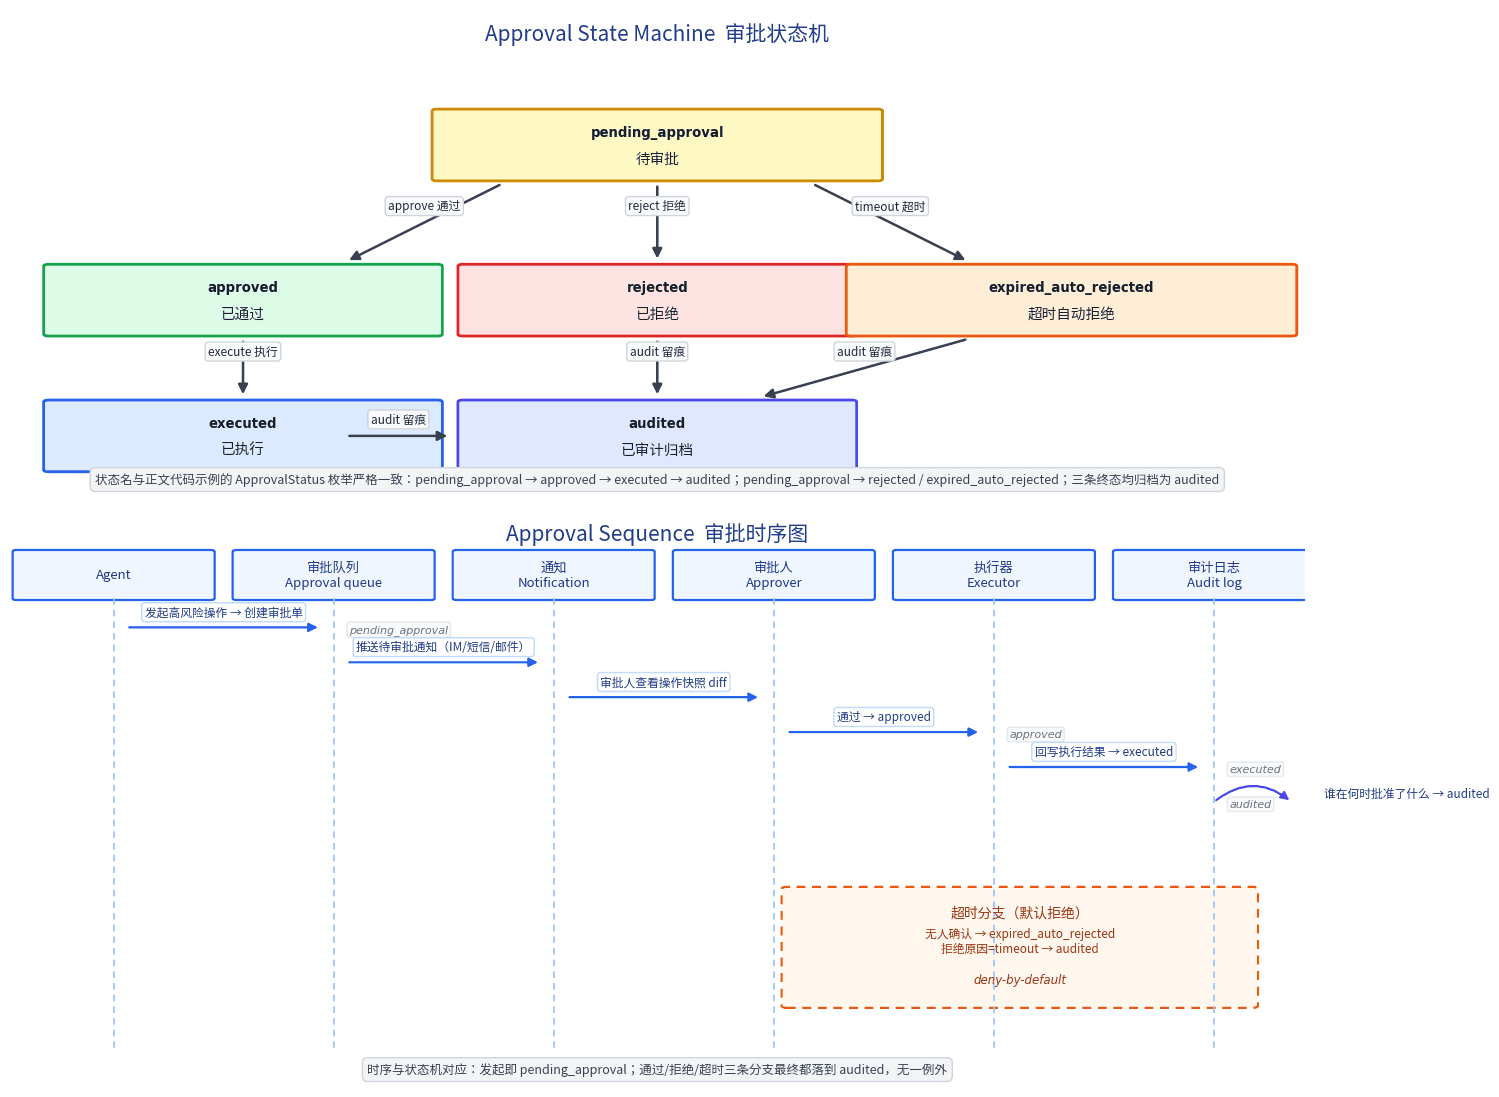
Agent 越自主,破坏半径越大。给删除、退款、群发、权限变更这类操作加一道“人点头才执行”的闸,是成本最低的保险。这篇指南给你风险×可逆性四象限分级、审批单最小表结构、默认拒绝的超时策略、审计留痕和紧急通道,一个周末就能跑起来。
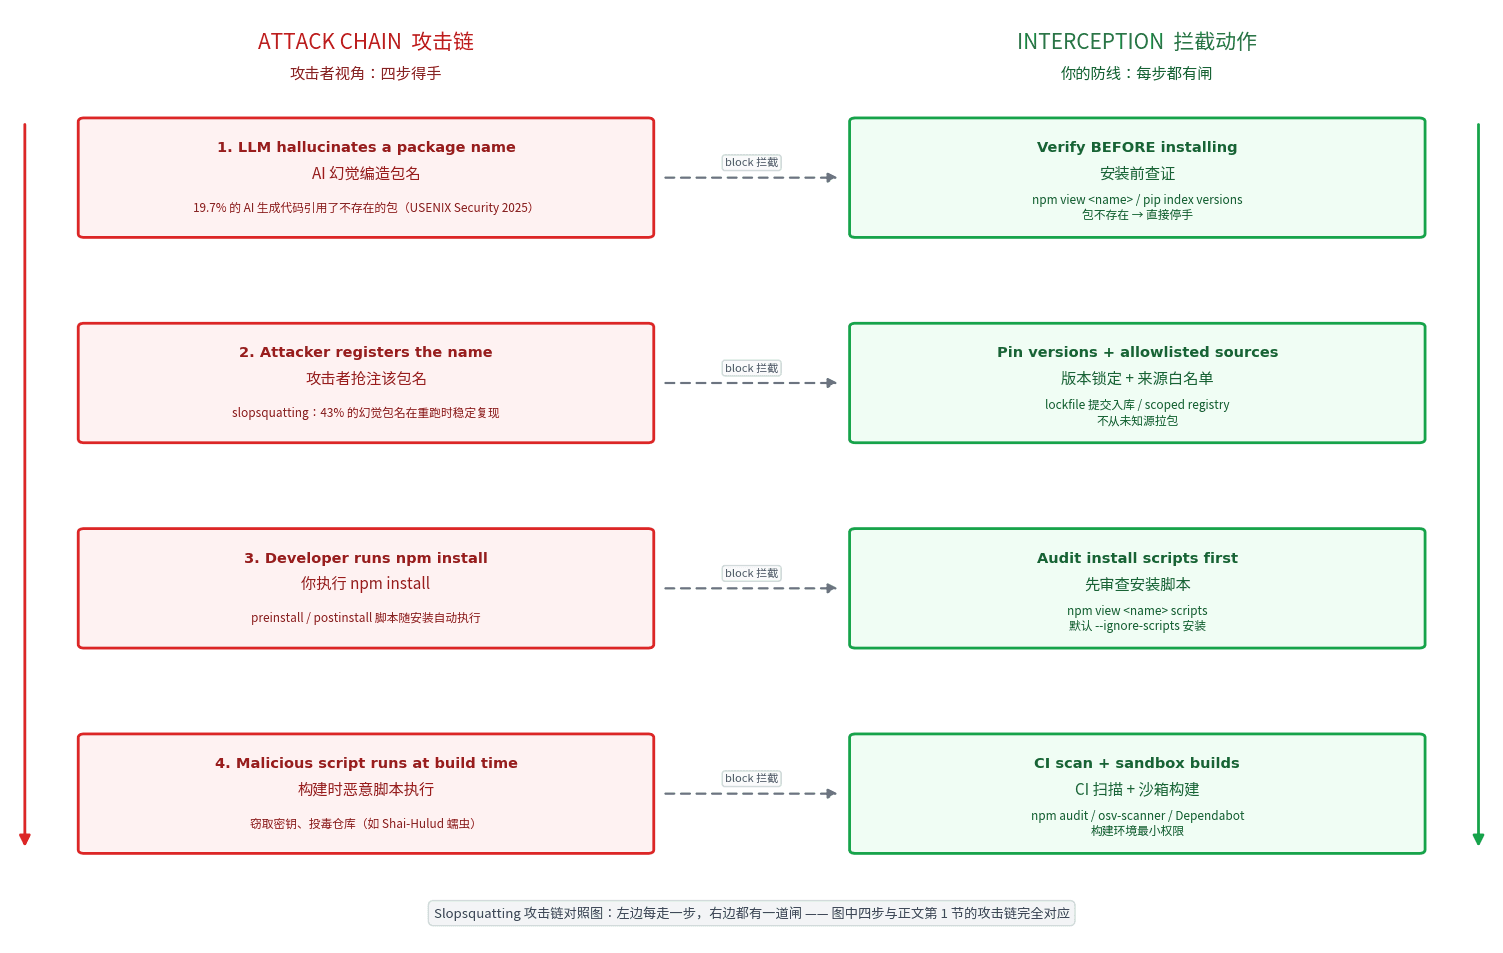
AI 会一本正经地编造不存在的包名,攻击者会抢注这些名字等你来装。USENIX Security 2025 实测:19.7% 的 AI 生成代码引用了不存在的包。这篇指南拆解 slopsquatting 攻击链的四步得手路径,给你安装前 5 分钟的审查动作、lockfile 版本锁定、CI 自动防线和中招后的应急 SOP。