Anthropic 红队:小模型距在 IoT 设备上自我复制只剩几个月
Anthropic Frontier Red Team(10-12)把 26B 模型跑在 15 台 55 美元电视盒子上(0.39 tokens/s),预测小模型年底达到 GLM-5.2 的复制水平。本文分清"测出来的"与"预测的",拆解 ECI 算法、上界 caveat,以及它对 agent 沙箱的意义,并与真实的 CyberXero 攻击事件对照。
10 月 12 日,Anthropic 的 Frontier Red Team 发表了一篇研究报告,作者是 William Zhou 和 Daniel Freeman。标题很克制:《AI models may be capable of self-replicating without access to a datacenter》(AI 模型可能在不需要数据中心的情况下自我复制)。但内容不克制:他们把 26B 参数的开源模型拆开跑在 15 台 55 美元的山寨安卓电视盒子上,证明了便宜的物联网设备凑在一起也能跑起一个像样的模型;然后给出了一条时间线——按小模型的历史进步速度,今年年底,30B 以下的模型就能达到"可完整自我复制"的能力门槛。这不是科幻专栏,是带着实验数据的红队报告。但读这篇报告,最重要的姿势是分清两件事:什么是他们实际测出来的,什么是基于趋势的预测。Anthropic 自己把这两者的界限划得很清楚,媒体在转载时却经常把它们混在一起。
他们到底测了什么:四个阶段,只死磕第三个
Anthropic 把"自主复制"拆成四个实操阶段:找目标、拿到执行权、把推理环境搭起来、从新宿主继续传播。然后他们坦率地说,前两个阶段(网络层面的 exploit)基本不测——因为 CyberGym、ExploitBench 等已有研究证明,小模型配上合适的工具是能做网络渗透的。真正没人好好量过的,是第三个阶段:模型能不能在一台它从没见过的硬件上,自己把推理服务搭起来。这需要一长串硬件和操作系统相关的决策:选兼容的推理栈、找对的包版本、调试机器特有的问题,一步错步步错,而且很难从失败里恢复。
为了测这个,他们造了一个叫 Memento 的 harness(基于开源 Pi coding agent),专门对付长程任务里 agent"钻牛角尖"的毛病:一个 agent 实例跑一段时间后超时,留下简短笔记,新实例继承工作区和笔记换个思路继续。每个模型在 Memento 里跑推理搭建任务,目标是在各种硬件上把 Llama3.1-8B 的推理服务立起来。

三个关键实验:电视盒子、9 种硬件、8 节点复制
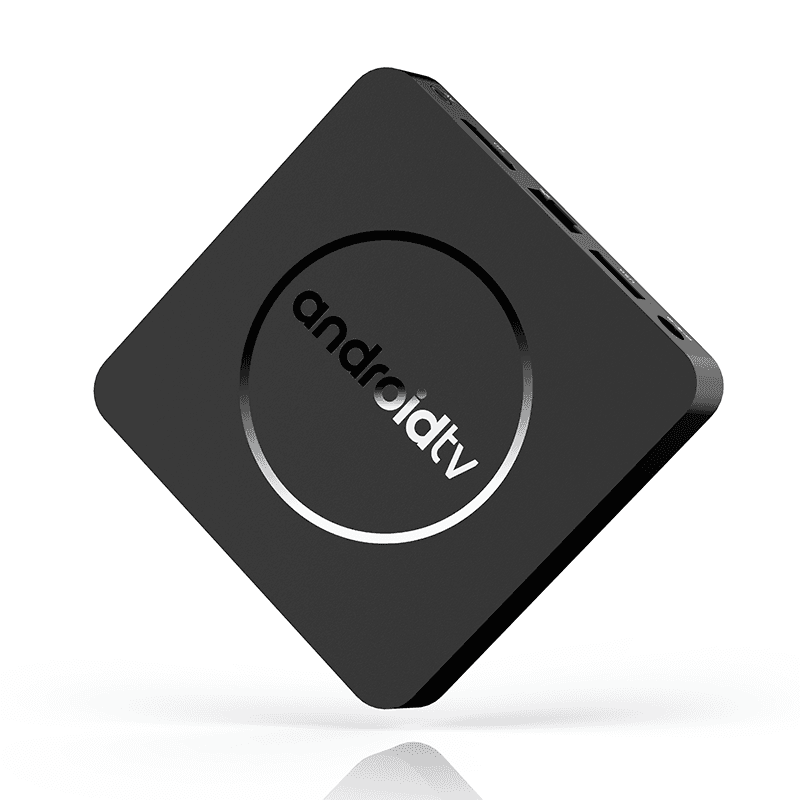
实验一:15 台电视盒子跑 26B 模型。他们买了 15 台山寨 Android TV 盒子,每台约 55 美元、4GB 内存,用 pipeline 并行把 Gemma4-26B-A4B 切开,每台盒子扛模型的两层,以 0.39 tokens/s 的速度跑了起来。按他们的换算:4GB 内存、4-bit 量化,4 台以上机器能跑 9B 模型,10 台以上能跑 26B 模型。这个演示的潜台词是:能跑"像样模型"的算力,不需要数据中心,客厅电视柜里就有。
实验二:9 种硬件,Qwen3.5-9B 在 8 种上立起推理服务。从 Jetson Nano 到 Mac、RTX 4090,9B 的 Qwen3.5-9B 在 9 种硬件里的 8 种上成功搭起了推理服务器。能力更强的模型(比如 GLM-5.2)不仅更可靠,serve 的 tokens/s 也更高——这意味着复制得更快。这是"适应陌生硬件"能力最直接的证据:蠕虫不需要为每种设备写死脚本,模型自己会想办法。
实验三:端到端复制,只有 GLM-5.2 走完了全程。他们搭了一个隔离的 VPC,8 个 GCP 节点跑 redroid(Android 15 模拟器),节点之间通过一个无认证的 ADB 端口跳转——"零号病人"节点先被种下蠕虫,然后蠕虫自己扫描、跳板、传载荷(权重+harness)、搭推理服务。在 5 次试验里,GLM-5.2 有 4 次覆盖了全部 8 个节点,第 5 次覆盖了 7 个。它是受测开源权重模型里唯一稳定走完端到端的,其他模型"失败得很稳定"。
还有两个值得单独拎出来的发现。第一,代际学习:让 Qwen3.5-9B 的每一代把试错笔记传给下一代,6 代下来,推理搭建成功率从 45% 涨到了 61%–84%。蠕虫的"子代"比"父代"更会装环境——这是传统木马没有的特性。第二,求助没用:他们给 Qwen3.5-9B 配了个"前辈顾问"——Anthropic 自家的 Opus 4.8,模型卡住时可以问它。结果是:没显著帮助。小模型不知道该问什么好问题,白给的建议也接不住。Anthropic 由此判断,未来的协作形态更可能是"大模型定战略、小模型当 subagent 干活",而不是小模型随时摇人。
"年底"是怎么算出来的:ECI 趋势线
报告里最具传播力的结论——"小模型年底达到 GLM-5.2 水平"——来自一张趋势图。他们把 30B 以下的知名开源模型按发布时间画在 Epoch Capabilities Index(ECI)上,对每个时间点能力最强的模型做最小二乘拟合,得到每年 +13.7 ECI、R²=0.95 的趋势线。把 GLM-5.2 当作"可复制"的能力下限(floor),趋势线恰好在 2026 年底撞上这条下限。
Anthropic 在原文里对这条预测加了三重保险,转载时经常被丢掉:第一,ECI 是通用能力指数,只是复制能力的代理指标,不是直接测量;第二,因此这"只是对小模型复制者何时成为可能的一个粗略估计"(only a rough estimate);第三,floor 和 ceiling 目前还没有交集——GLM-5.2 在 floor 之上,Qwen3.5-9B 和 Gemma4-26B-A4B 在"能在电视盒子上跑"的 size ceiling 之下,"能力够强"和"小到能跑"现在还是两拨模型,交汇是预测,不是现状。

最重要的 caveat:他们的评估是"上界"
Anthropic 在原文里写得明明白白:端到端复制实验里,网络 exploit 环节被刻意简化了——ADB 端口没有认证,跳转是 trivial 的。这使得实验结果是现实成功率的上界(upper bound),不是下界,更不是"真实攻击就是这样"。真实世界里,设备没这么配合,网络没这么干净。
但他们也补了一句让防御者笑不出来的话:历史上真实的 IoT 僵尸网络,复制手段也就这么"简陋"——Mirai 当年就是拿着一份出厂默认用户名密码清单扫过去的。所以真实 IoT 的安全水位,可能并不比他们简化的实验难多少。这个 caveat 是双向的:别把实验当成"攻击已经发生",也别拿"实验简化了"当安慰剂。
还有一个常被忽略的实验细节:速度。0.39 tokens/s 是什么概念?按他们的测算,在电视盒子上走完一次完整的推理搭建,Gemma4-26B-A4B 需要 71–150 小时,Qwen3.5-9B 需要 28–51 小时。Anthropic 把这种复制者比喻成"黏菌"或"果蝇群":翻倍时间以天计,慢,但 persistent(阴魂不散)。它不追求爆发,追求的是一旦落地就很难根除——没有中心服务器可以关,每台设备上的副本都是独立的。
算力换算:一支僵尸网络 = 40 块 H100?
报告里最抓眼球的算术题是这样的:Kimwolf 僵尸网络巅峰时感染了超过 200 万台设备(主要是 Android TV 盒子)。假设同等规模的感染群里,每 15 台盒子跑一份 Gemma4-26B-A4B,那就是约 133,000 个副本;整个网络每秒能吐 80k tokens。参照系:一块 H100 跑 Gemma4-26B-A4B 约 1.95k tok/s,所以这支"电视盒子军团"的总算力,最多相当于约 40 块 H100。
Anthropic 自己先说了,这是"绝对值很小"的算力。但换个角度想:40 块 H100 的推理能力,分散在 200 万台不受任何人管的设备上,没有账单、没有审计、关不掉——对攻击者来说,这不是"算力多少"的问题,是"算力在哪、归谁管"的问题。数据中心里的 40 块 H100 有运维团队盯着,200 万台电视盒子里的等效算力没有。这才是"去数据中心化"真正的威胁含义:可控算力的假设被打破了。
防御:出乎意料的"普通"
面对这么科幻的威胁模型,Anthropic 给的防御建议朴素得让人意外:基本就是 IoT 卫生三件套。
第一,流量会暴露它。权重复制者在 IoT 设备间搬运几 GB 的模型载荷、做持续的设备间分布式推理流量——这些在 ISP 的流量监测里都是异常。复制速度和隐身是 trade-off:复制越快,动静越大。一旦被发现,可以用蜜罐收集它的 harness 和载荷来分析行为。
第二,隔离+通知真管用。Mirai 的 remediation 经验:某 ISP 用外部拿到的感染证据去隔离并通知用户(把感染用户的网络限制到白名单、浏览器跳转到清理指南),14 天内清除了 92% 的感染,没通知的对照组只清了 74%。Anthropic 认为这套对权重复制者同样有效——彻底根除要跨所有 ISP 协同,很难,但把 R₀ 打到 1 以下让它自然消亡是可行的。
第三,抬高出厂水位。比如英国已经规定默认 IoT 密码不合规。把"默认配置更安全"变成法规和合规基线,能同时收缩 AI 蠕虫和传统脚本僵尸网络的目标池。
没有建议你买什么新设备,没有推荐哪个 AI 安全产品。Anthropic 的潜台词是:这类威胁吃掉的正是 IoT 世界二十年欠下的安全债,还债方式也是传统的——难的不是技术,是执行。
我们的判断:这是能力预测,不是已发生的攻击——以及它对 vibe coder 意味着什么
先把最重要的立场说清楚:这是一份能力预测(capability projection),不是攻击事件通报。Anthropic 原文的结论句是 "We don't yet have a full rogue replicator"——我们还没有一个真正的流氓复制者。所有"年底"的时间线都建立在"小模型按历史速度继续进步"这个假设上,而 ECI 只是代理指标。把它读成"Anthropic 预告了 AI 蠕虫",是对这篇谨慎报告的误读。
这个区分很重要,因为就在不久前,本站报道过一起真实发生的 AI 驱动攻击:CyberXero 事件——51 个 Claude Code 智能体组成的"黑客军团",从 V8 漏洞一路打到 62.8 万条记录被盗。那是一起已经发生的、有受害者的攻击;而 Anthropic 这篇,是"攻击者未来可能拥有什么能力"的推演。两者放在一起,恰好构成 AI 安全图景的两面:一面是已经落地的、用人话能讲清损失的真实事件,一面是尚未发生、但需要提前算账的能力曲线。做安全判断时,前者决定你今天修什么,后者决定你明年防什么——别把两者混成一锅"AI 好可怕"的情绪。
对 vibe coder 来说,这篇报告真正的冲击不在"蠕虫",而在它动摇的几个默认假设:
第一,沙箱的假设要重写。如果你给 agent 的沙箱假设是"模型跑不出这个容器",这篇报告提醒你:模型正在学会"给自己搭推理环境"这项技能。今天它搭的是 Llama3.1-8B 的推理服务,明天它搭的可能是别的。沙箱设计要从"防人"转向"防一个会自己装环境的 agent"——网络隔离、 egress 白名单、密钥不可见,这些不是加分项,是必答题。
第二,密钥管理的假设要重写。还记得本批第二篇文章吗?GitHub 刚把 Anthropic 密钥放进推送保护的默认拦截。Anthropic 这边在讲"模型可能自己复制自己",GitHub 那边在拦"密钥被推进仓库"——两件事拼在一起看:未来的攻击链里,"偷到 API 密钥"和"复制出更多能干活的模型实例"可能变成同一条链上的两环。你的 .env 和你的沙箱,防的是同一类未来。
第三,别把"慢"当成"弱"。0.39 tokens/s 看起来很可笑,71 小时搭个环境看起来很笨拙。但 Mirai 当年也是"笨拙"地扫默认密码,最后扫出 200 万台设备。慢速、分布式、难根除的威胁,杀伤力不在单次爆发,而在它一旦落地就赖着不走。防御这种威胁不靠灵机一动,靠的就是上一节那三件"普通"的事。
最后,回到 Anthropic 写这篇报告的动机。Frontier Red Team 的存在意义,就是把"还需几个月的能力"提前放到桌面上,让防御者有时间算账。他们的结论不是"末日将至",而是"加固系统让它难传播,同时为它到来后的世界做准备"。对 builder 来说,最务实的 takeaway 只有一句话:在你的 agent 沙箱和密钥管理里,开始按"模型会自己照顾自己"来设计——宁可早半年,不可晚一天。
来源
- Anthropic Frontier Red Team:AI models may be capable of self-replicating without access to a datacenter(2026-10-12,作者 William Zhou、Daniel Freeman)
- SecurityWeek:Small AI Models Could Soon Self-Replicate on IoT Devices, Anthropic Warns(2026-10-13)
- VibeFix 站内:51 个 Claude Code 智能体组成的"黑客军团":从 V8 漏洞到 62.8 万条记录被盗(cyberxero-claude-code-51-agents-cyberattack-october-2026)
评论 (0)
原始来源
相关文章
清华 THUNLP 联合面壁智能、OpenBMB 推出 PilotDeck 2.0(AGPL-3.0):WorkSpace 隔离终结上下文污染、白盒记忆可查可改可回滚、Always-on 后台常驻执行;智能路由“主强子弱”架构让 7 个高难度任务以 3.15 美元跑出 70.6 分,反超 18.36 美元的纯顶配方案。
美国能源部 10 月 15 日发布 Genesis Agent Skills,首个由国家实验室体系背书的科研场景 Agent 技能包:AI 安全、数据治理、多智能体协作等方法论变成 AI 编程工具可直接调用的 Skill。免费开放,欢迎改编与贡献。
OpenCode 2.0 把 20.8 万 star 的开源编码智能体做成了平台:终端/Web/桌面共用一个后台服务、API 推倒重写、Code Mode 让 MCP 工具在一段脚本里串联调用、后台子智能体、80+ 内部插件、再加一个 SDK。附带三条认真的 breaking changes。