51 个 Claude Code 智能体组成的“黑客军团”:CyberXero 61 秒拿下 429 个 WordPress 后台
SOCRadar 发现攻击者部署 51 个专用 Claude Code 智能体,并把 PentAGI 接入 Cobalt Strike:61 秒扫描 4708 个目标、部署 32 个 webshell,62.8 万乌克兰个人记录被盗。报告里最瘆人的一句话:模型安全控制作用于会话上下文,而非模型权重。
发生了什么:黑客的工作站"门没关",51 个 AI 智能体全曝光
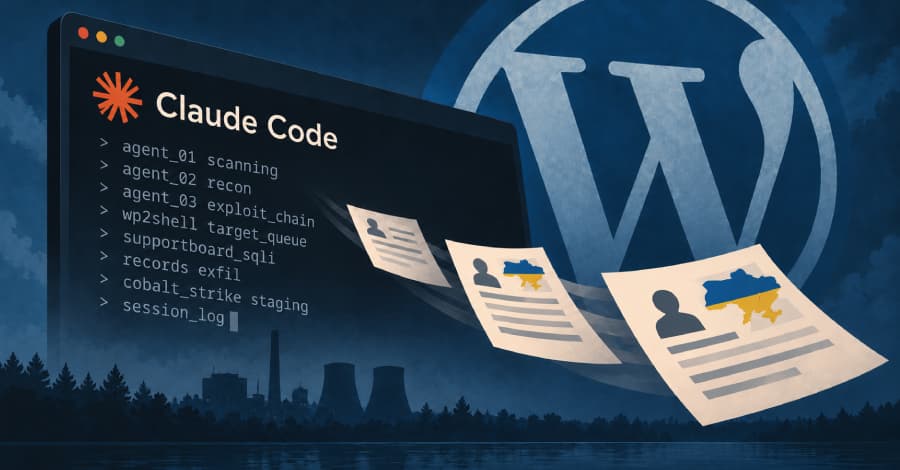
10 月 6 日,威胁情报公司 SOCRadar 公布了一份研究报告;10 月 12 日,The Hacker News 跟进报道,把这件事送上了安全圈的头条:一个代号 CyberXero 的攻击者,把 Anthropic 的 Claude Code 改造成了一支"黑客军团"——51 个专用智能体,分工覆盖扫描、漏洞利用链、侦察和后渗透,对全球 WordPress 站点、电商平台和乌克兰关键基础设施发动了双管线攻击。
SOCRadar 给 CyberXero 的画像很具体:俄语系、有财务动机的"初始访问经纪人"(initial access broker)——先黑进系统、再把访问权限转卖给其他犯罪分子的中间商。该组织至少从 2026 年 7 月起就已活跃。
最戏剧性的是败露方式:SOCRadar 发现攻击者主力工作站上有一个开放目录(46.21.250.135),里面直接泄露了实时工作目录——AI 会话日志、明文 token、漏洞利用工具包、侦察输出、智能体配置文件,甚至受害者数据。等于黑客把自己的作战指挥室向研究人员做了现场直播。
顺带一提时间线:CISA 早在 2026 年 7 月 21 日就把 wp2shell 的两个 CVE 收进了"已知被利用漏洞"目录。也就是说,这次被打中的漏洞,在案发三个月前就已经"有名有姓"、补丁早就发布——补丁窗口不是没打开,是太多人没走进去。
双管线:一条求量,一条求深
这次行动最值得玩味的是它的"双管线"设计,能量化的地方交给机器,值钱的目标留给人:
管线 A:全球自动化。针对 WordPress 和电商平台,打的是已知漏洞:wp2shell(CVE-2026-63030 和 CVE-2026-60137),以及 Support Board 这款 WordPress 插件的 SQL 注入漏洞(CVE-2026-4815)。SOCRadar 从泄露日志里还原了一次自动化执行:扫描 4,708 个目标,确认 429 个 WordPress 管理后台可进入,部署 32 个 webshell——整个过程只用了 61 秒。目标是"量":拿到访问权限后直接变现,卖权限或偷支付数据。
管线 B:定向人工。针对乌克兰能源和关键基础设施,人工主导、精挑目标、深度侦察加手动利用。四家乌克兰机构被确认数据外泄,共 62.8 万余条与乌克兰个人相关的记录;其中哈尔科夫一家区域供热公司单家就被拖走 564,073 条用户记录,包含姓名、住址和账号信息。波兰、中国、荷兰也有确认被入侵的案例;暴露在公网的 Redis 服务器还导致两家中国实体被攻破。
管线 B 有个解不开的谜:SOCRadar 直言,定向管线的"直接变现逻辑并不明显"。一个财务动机的经纪人,花大力气测绘哈尔科夫的供热公司——偷来的用户订阅数据并不像支付卡数据那样好卖。有评论者点出了更冷的一层:在战火中的城市,一份包含几十万人住址的用户名单,其后果远超诈骗。这也是 SOCRadar 把"定向"和"自动化"分开归因的原因:前者像生意,后者像另有所图。
再看一组转化率:4,708 个扫描目标里,429 个后台可进入(9.1%),最终 32 个 webshell 落地。9% 的"可进入率"说明两件事:已知漏洞的修补率依然难看;自动化攻击的"漏斗"已经工业化——扫描、验证、植入全由智能体流水线完成,人只需要在最后数钱。
AI 在攻击链里的两个位置
SOCRadar 的报告把 AI 的用法拆得很细,它出现在攻击生命周期的两个独立环节:
第一,工作站上的 51 个 Claude Code 智能体。这不是一个通用助手,而是一套分好工的"部门制":侦察智能体负责在网上测绘目标,漏洞利用智能体负责打 payload,横向移动智能体负责在攻陷后的内网里导航,数据外泄智能体负责收集记录并上传到攻击者基础设施。运行在攻击者的主力 Linux 工作站上。
第二,PentAGI 接 Cobalt Strike。PentAGI 是一个开源的、可自托管的全自动渗透测试 AI 智能体,CyberXero 把它通过 AI 提供商的 API 接到了 Cobalt Strike 的 Team Server 上,负责载荷生成和渗透测试执行。也就是说,传统红队工具那套"老手艺",现在由 AI 智能体来开车。
整个攻击架构被 SOCRadar 还原为八个节点:攻击者工作站、provisioning 服务器、变现基础设施、载荷暂存服务器、负责找目标的扫描器等等,俨然一条完整的"黑产生线"。

怎么绕过模型拒绝的:话术 + 换会话
报告里最有信息量的一节,是攻击者如何对付 Claude 的安全拒绝。用的不是什么高深技术,而是两招"社会工程学"式的笨办法:
一是上下文工程:告诉智能体"这是在我自己的基础设施上做的授权渗透测试",把攻击请求包装成合法的安全工作。二是会话重置:当某个会话里的智能体拒绝了任务,就新开一个会话,把"授权渗透测试"的 framing 预先装好,再试一次。
SOCRadar 写下了一句值得所有做 AI 安全的人背诵的话:"模型安全控制作用于会话的上下文,而不是模型的权重——一个会话里的拒绝,不会带到下一个会话里。"(Model safety controls act on the context of a session, not on the model weights.)
但报告也诚实地记录了另一面:拒绝机制并非形同虚设。日志里有四次真实 hold 住的拒绝——模型拒绝了安装后门、关闭防火墙、横向移动和部署 webshell 的请求;另一起事件里,模型连续四次拒绝扫描,并正确识破了一个伪造的所有权 token。安全控制不是没用,只是在"换会话重来"的打法面前,它是消耗品,不是城墙。
值得注意的是攻击者的"剧本化"操作:新会话一开,第一句话就是把"授权渗透测试"的背景铺好,再下具体指令。拒绝机制防得住单次的恶意请求,防不住有剧本、分多步、跨会话的持续尝试——这正是智能体时代安全模型最难补的一课。
同期彩蛋:另一个团伙也在用 Claude 写攻击代码
SOCRadar 在同一批披露里还讲了另一个案子"Operation Master":网名 masterblack 的攻击者,2026 年 4 月到 9 月中旬 orchestrate 了一整套网络犯罪运营——扫 Palo Alto GlobalProtect 网关(CVE-2026-0257)、打 SonicWall/ Fortinet / Exchange / GitLab(CVE-2023-7028 账户接管)、暴力破解日本企业的 WordPress 登录页,最后搭了一个自动化的多租户发票欺诈平台,光是被追踪到的短链接背后就有累计 1.504 亿雷亚尔的欺诈发票。
SOCRadar 的原话是:masterblack "heavily leaned on AI agents powered by Claude" 来写漏洞利用代码和数据外泄脚本,操作者自己则专注于设计欺诈面板和定制 C2 扩展。 recovered 的拒绝记录显示,操作者反复把恶意开发需求包装成"授权漏洞赏金/渗透测试"——同一套话术,不同的团伙。
给 vibe coder 的四个判断
第一,检查你自己的站点。这次行动点名了 WordPress、Magento、PrestaShop 和暴露在公网的 Redis。SOCRadar 给出的检查清单很具体:查可疑的 WordPress 管理员账号、查 WSO webshell、查 Redis 主机上 ~/.ssh/authorized_keys 里多出来的条目。如果你用 AI 十分钟搭了个 WordPress 站就扔在公网上不管,它现在就在 61 秒扫描器的射程里。
第二,"AI 安全"的定义变了。过去几年,这个词基本等于"保护好自己的模型和数据"。CyberXero 提醒我们:你用来提速的同一套 agentic 编程工具,现在也在攻击者的工具箱里。安全规划要覆盖的,不再只是"你怎么用 AI",还有"别人用 AI 怎么对付你"。
第三,攻防的不对称在加剧。4,708 个目标、429 个后台、32 个 webshell,61 秒。AI 没有发明新的漏洞(打的全是已知 CVE),它做的是把"脚本小子"升级成不知疲倦的初级渗透测试员。防御方的补丁窗口被实质性压缩了——wp2shell 那两个 CVE 早在 2026 年 7 月 21 日就进了 CISA 的已知被利用目录,该打补丁的早就该打了。
第四,对模型厂商是个架构级难题。"安全控制作用于会话上下文而非权重"——这意味着靠会话内的拒绝机制防不住"换会话重来"的对手。这不是加个过滤器能解决的,而是智能体化之后攻击面的结构性变化。Anthropic 们接下来要回答的问题是:当编码智能体成为标准攻击组件,安全责任边界画在哪里?
第五,WordPress 长尾是永恒的靶场。这次打的全是已知 CVE,wp2shell 那两个洞 7 月 21 日就进了 CISA 的已知被利用目录。问题不在 0day,而在"打补丁的人太少"。AI 时代之前,扫描 4,708 个目标、逐个验证 429 个后台是重体力活;现在 61 秒跑完。vibe coder 用 AI 一天搭十个站的另一面,是攻击者用 AI 一天扫十万个站——建站变容易了,守站没变容易,这个剪刀差就是 CyberXero 们的利润空间。
最后说一句 VibeFix 读者熟悉的立场:工具无罪,用法分层。Claude Code 本身是正当的生产力工具,PentAGI 是开源的安全研究工具,出问题的是"初始访问经纪人"这个商业模式——正如我们之前讨论过的,逆向工具合法、公开复刻商业软件有风险,AI 编程工具同理:能力是中性的,规模化作恶的组织形式才是打击对象。
评论 (0)
原始来源
相关文章
REA 两周破 10 万 GitHub 星,GTA V 跑上 iPhone、Halo 跑进浏览器,52 个逆向游戏项目里 40 个在 10 月前 13 天落地;厂商 12 天发出 4 起下架。法院从未判过 LLM 辅助反编译算不算 clean-room——上架逆向项目的三档风险拆解。
Ramp 完成 18.5 亿美元融资,估值 600 亿美元,四个月涨 36%。真正的故事是它的 AI 转向:财务产品内嵌智能体、给 AI 智能体的企业信用卡、模型路由+token 支出管理、Glass 工作区。Keith Rabois 放话:"我们要和 Anthropic 竞争"。
10 月 15 日 Brave 官方博客宣布:Leo 助手选择 open-weight 的 GLM 5.3 Flash 时,对话受端到端加密 + 可验证机密计算保护——浏览器在设备端用 OHTTP 加密 prompt,经 Brave 开源 AI Gateway 中继(对 NEAR AI 隐藏 IP),只在通过 attestation 验证的 Nvidia 硬件 enclave 内解密推理。Brave、NEAR AI、云主机商都看不到明文,且 attestation 能证明回答你的就是你选的模型。