GitLab 摊牌了:Agent 写代码只是开始,“软件工厂”得有人管起来
10 月 6 日,GitLab 发布“受治理的软件工厂”:Duo Agent Platform 的 /goal 目标驱动流让一句话贯穿编码→评审→测试→安全→审批→部署;Artifact Central、Dependency Firewall、Secrets Manager 三件套分别管住组装、进门和钥匙;Orbit 与 Impact Analytics 把 token 账本摆上台面。本文拆解五大看点,并判断 GitHub、微软、GitLab 三条分岔路开发者该怎么选边。
一句话:GitLab 要把"软件工厂"从隐喻变成产品
GitLab 在 10 月 6 日的官方新闻稿里抛出了一个新词:governed software factory(受治理的软件工厂)。官方定义翻译过来很直白——"在企业自己的政策和标准之下,把软件从想法搬到生产的连通系统"。目标也写得毫不含糊:让更多 AI 生成的软件进入生产,同时不增加风险和成本。
通稿先摆数据立威:GitLab 上有 7000 万开发者、1 万多家企业;过去三个月,agentic 开发的活跃用户同比涨了 200%,安全仓库涨 100%,用户命名空间涨 80%,CI/CD 流水线涨 40%。数字背后的意思是:AI 写代码已经不是实验,而是正在发生的生产方式迁移——而治理还没有跟上。
GitLab 给现状起了个难听但准确的名字:shadow software factory(影子软件工厂)。大多数公司的真实状态是编码、issue 跟踪、源码管理、CI/CD、安全、制品管理、部署各用各的工具,没有共享身份、没有统一策略、更没有"这次变更是怎么来的"的记录。碎片化的代价有三条:交接变慢、阶段之间上下文断裂、工程负责人既追踪不了一个变更从计划到生产的完整路径,也衡量不出 AI 投入的真实回报。
举个具体的例子你就懂了:凌晨三点,你的 coding agent 为赶一个功能,从某个不知名 registry 拉了一个三天前刚发布的包,顺手 publish 了一个内部镜像到公司私仓,CI 跑完直接部署。早上你只看到"构建成功",但没人能回答三个问题——这个包是谁批准进来的?这个镜像里到底装了什么?如果它有问题,影响范围是哪些服务?这就是影子工厂的日常:一切都在运转,但什么都说不清。GitLab 这次发布的每一件武器,都是冲着"说不清"去的。
所以"受治理的软件工厂"的对立面不是"没有工厂",而是"野生的工厂"。GitLab 的解法是把这些环节连起来,让 agent 在组织的上下文、工作流和护栏里干活,同时生成一条证据链(evidence chain)——记录每个变更从意图到生产是怎么走过来的。听起来像合规话术,但放在 agent 时代,这个设计其实击中了要害:当代码是人写的,审计靠 code review;当代码是 agent 以机器速度生成的,审计只能靠机器自己生成的证据链。
/goal:一句话指挥从编码到部署的整条流水线
这次发布里最有"vibe coding 味道"的是 Duo Agent Platform 的 goal-driven flows(目标驱动流)。痛点很真实:agentic 开发常常在写完代码之后卡住——评审、测试、安全检查、审批、部署,每一步都要在人、工具、阶段之间交接,agent 写得越快,交接处的等待就越扎眼。
GitLab 的答案是 /goal:在 Duo CLI 里用一句话描述目标,就可以在 headless 模式、Duo Agentic Chat,甚至 Slack 里的 GitLab 应用中发起并跟进同一个 flow,编码→评审→测试→安全→审批→部署一条线走完,中间不再有"等人工接一下"的停顿。配合 Custom Flows 和 flow triggers,团队可以把多步骤工作自动化,并且所有步骤都跑在同一个身份、同一套策略、同一条证据链之下。
有意思的是,同一时期 GitHub 也在推自己的动态工作流(本站 10 月初报道过)。两家其实在回答同一个问题——agent 写完代码之后,剩下的 80% 谁来管?只是路径不同:GitHub 的思路是"工作流引擎",把自动化做成可编排的积木;GitLab 的思路是"平台一体化",把 flow 焊死在 DevSecOps 的身份和策略体系里。前者灵活,后者省心——省心到审计员上门的时候,你不用临时拼凑证据。
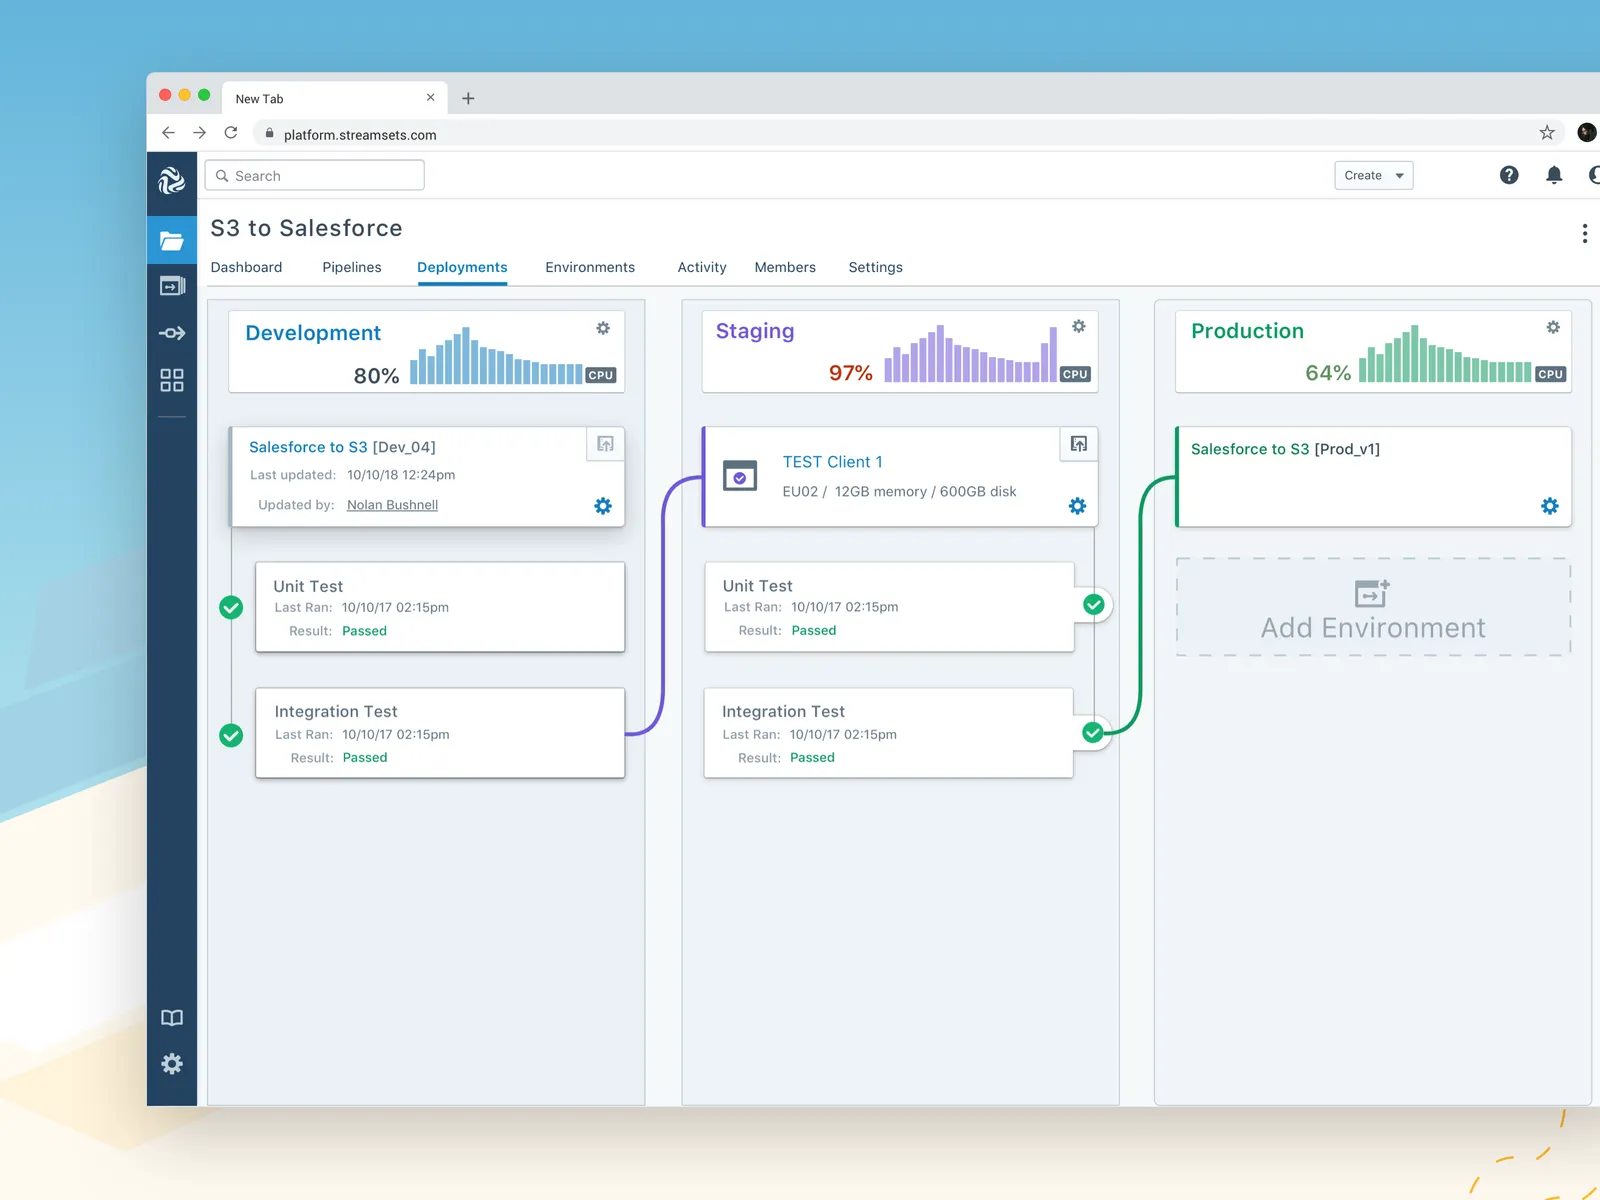 Goal-driven flows 贯穿软件交付全生命周期
安全三件套:管住"进门"、"组装"和"钥匙"
通稿里最硬核的一段是关于供应链的,大意是:agent 时代,流过软件供应链的代码、包和凭证多到安全团队根本看不过来;agent 会把没审查过的包拉进构建,会复用散落在本地环境里的凭证;每个迟迟不修的漏洞都在增加被利用的风险。
在机器速度下,agent 必须先拿出可证明的地基,才能赢得更多自主权。
这是整篇通稿里最值得划线的一句——它把"治理"从合规要求,翻译成了 agent 赢得更大行动自由的前提条件。
围绕这句话,GitLab 一次摆出三件武器,正好对应软件出厂前的三个关口:
1. Dependency Firewall:进门检查(early access)
每个包在进入构建之前都要先过一遍组织策略:包龄、漏洞严重等级、恶意包检测、许可证合规四个维度,不合规的按规则 warn(告警放行)、block(拦截)、quarantine(隔离)。ADTmag 在 10 月 7 日的独立报道里特别提到,这个设计允许团队从"只告警不拦截"的观察模式起步,先看清规则的实际影响再全量执行——对不敢一上来就拦构建的平台团队来说,这个坡度设计得很懂行。更关键的是,一个控制平面横跨源码、构建和仓库,出事之后几分钟就能定位哪些项目暴露了,而不是花几周翻表格。
2. Artifact Central:组装车间(GitLab.com 上 beta,自托管本月稍后)
容器和包被收进同一个控制平面,和源码管理、CI 流水线并排。平台团队在组织层面设一次策略,全公司生效;审计问"这个包是谁发布的",随手就能答上来。官方称相比另起一套制品工具,总体拥有成本最多降 50%。这一步的野心很明显:JFrog Artifactory、Sonatype Nexus 们的地盘,GitLab 要亲自下场抢。
3. Secrets Manager:钥匙柜(GA,GitLab.com 与自托管 19.5)
构建时用的密钥集中到一处管理,每个密钥只授权给真正需要它的那个 job,复用现有的 group / project 权限体系,所有事件进入审计日志。凭证泄露了,一键撤销;官方称比单独维护一套 vault 省 50%。OneTrust 的软件架构师在通稿里现身说法:不用再为 CI/CD、Kubernetes、IaC 各搭一套 vault 和集成点了。
三件套之外,还有两条值得单拎出来说。第一条是节奏:你会发现这次发布里 GA 的只有一个 Secrets Manager,Artifact Central 是 beta、Dependency Firewall 和 Impact Analytics 是 early access、Claude Mythos 集成和 Orbit GA 都是"下个月"。这不是缺点,反而是 GitLab 老练的地方——把"地基"(governance 叙事和标准)先立住,把"弹药"按 GA 节奏逐月释放,每个版本都有新闻可讲。对比某些厂商一次把 roadmap 全倒出来的做法,这种打法对 enterprise 采购周期更友好:CISO 今年批预算,明年看 GA 落地,节奏对得上。
- Claude Mythos 5 / 5.1 下月接入 Duo Agent Platform 的安全流:Anthropic 应用 AI 负责人的说法是,在已批准的环境里,用新模型找漏洞、验证修复,要比攻击者发现并利用漏洞更快。这是个微妙但重要的信号——前沿模型厂商开始把"安全流"当成独立的产品面来做了。
- 《GitLab Security Standard》:给安全和工程负责人用的 agentic 时代五项控制,核心指标只有一个——从检出到验证修复的耗时。注意这个措辞:不是"修了多少漏洞",而是"检出之后多久能验证修好"。在 agent 能批量生产漏洞的时代,这个指标选得很准。
 供应链安全三件套:依赖防火墙、产物中心、密钥管理
成本账本:token 花得值不值,终于有数可查了
通稿里另一块实在的内容是成本。GitLab 把 AI 投入的管理难题说得很透:当管理者看不到 credits 消耗和交付成果之间的对应关系,排优先级、定预算全靠猜;agent 缺了生命周期上下文,只会用重试和堆 token 来凑数——重试和 token,就是 agent 时代的两项隐形税。
解法分两层。第一层是 GitLab Orbit:6 月 beta 以来,已经被 3500 多家组织用过,处理了超过 28 万次 agent 查询。它把整个软件生命周期映射成 agent 可实时调用的知识——效果是任务重试最多降 45 倍、token 消耗降 4.5 倍,下个月全部署形态 GA。这个数字值得琢磨:45 倍的重试下降说明,大部分 agent 的"笨"不是模型笨,是上下文穷。
第二层是 Duo Agent Platform Impact Analytics(early access):按团队、任务、模型三个维度,展示 AI 投入的成本和产出。配合之前推出的 AI usage caps——平台管理员可以在订阅、组、用户三级设置支出上限——账本就闭环了:花了多少、产出多少、谁花的,一屏看完。而且这套可观测不挑模型:GitLab 托管的前沿模型、开源权重模型、自己搭的模型,混着用也一样统计。
这对 vibe coding 的个人开发者也有启发:你可能用不上 Impact Analytics,但"给 agent 的每一分钱都要有账本"这个习惯,现在就该养成。Orbit 的 4.5 倍 token 下降其实讲的是同一件事——上下文是最便宜的 token 优化器,把仓库知识喂给 agent,比换更大的模型划算得多。
观点:三条路分岔了,开发者该怎么选边
把时间线拉开看,2026 年 10 月这几家其实在下一盘很大的棋,而且走的是三条完全不同的路:
| 玩家 | 赌注 | 一句话 |
|---|---|---|
| GitHub | 工作流 | 把自动化做成可编排的积木,开发者 workflow 是宇宙中心 |
| 微软 | Agent OS | 把 agent 能力做到操作系统层,基础设施通吃 |
| GitLab | 工厂治理 | 同一身份、同一策略、同一证据链,平台一体化包办 |
我的判断是:agent 时代真正的护城河,不是"谁生成的代码更多",而是"谁能让机器速度的产出可证明、可审计、可回滚"。代码生成正在飞速商品化——今天领先的模型,明天就被追平;但"从意图到生产的证据链"这种东西,是平台用十年时间攒出来的。GitLab 赌的就是这个:当董事会开始问"这些 AI 生成的代码到底谁负责"的时候,能拿出完整证据链的平台自然胜出。
但一体化也是双刃剑。GitLab 这套东西,对本来就是 GitLab 全家桶的企业是降维打击:Artifact Central 一上,Artifactory 的账单就可以重谈了;Dependency Firewall 一开,Snyk 的一部分活就被替代了。可如果你的公司是 best-of-breed 拼装派——GitHub 管代码、Jenkins 跑构建、Artifactory 存包——那迁移成本是真实存在的门槛。GitLab 的"工厂"叙事越完整,对非 GitLab 用户的迁移恐惧就越大,这是它必须回答的问题。
还有一个微妙的权力结构变化值得点出来:GitLab 这次喊话的对象,表面是开发者,实际是 CISO 和平台工程负责人——预算在他们手里。过去五年,DevOps 工具的采购逻辑是"开发者喜欢就买"(这也是 GitHub 最强的护城河);但 agent 时代,风险敞口大到必须让安全和合规点头,"开发者喜欢"正在变成必要非充分条件。GitLab 的整套叙事——证据链、安全标准、成本账本——每一件都是写给签字的人看的。这不是偶然,这是精心选择的战场。
对个人开发者和 vibe coder 来说,这次发布有三层 takeaway:
- 学"证据链"思维:让你的 agent 每一步可追踪——commit 信息写清楚、agent 的操作留 log。哪天你的 side project 长成公司项目,这就是现成的审计材料。
- 学"进门检查"习惯:Dependency Firewall 的 warn / block / quarantine 三档,本质是"先观察再拦截"。个人项目里,给 agent 加一条"引入新依赖前先说明理由"的规则,效果类似,成本为零。
- 盯住"token 账本":Impact Analytics 是 enterprise 玩具,但它的思路人人可用——定期看一眼你的 API 账单,看看哪些任务在烧 token,大概率能找到数倍的优化空间。
最后说一句大实话:GitLab 这次发布,产品层面是扎实的(GA、beta、early access 的节奏分得清清楚楚,没有 PPT 发布会);但叙事层面,它其实是在对全行业喊话——agent 写代码只是上半场,下半场是"谁来管这些 agent 干出来的活"。这个下半场,GitHub、微软、GitLab 都想当裁判。对开发者来说,好消息是:不管最后谁赢,"可治理"这件事本身,正在从合规部门的负担,变成工程效率的一部分。而这,才是这篇通稿里真正值得记住的东西。
一手来源:GitLab 官方新闻稿(BusinessWire,2026-10-06)《GitLab Announces the Foundation for the Governed Software Factory》;ADTmag 独立报道(2026-10-07)《GitLab Adds Controls for Dependencies and Credentials as AI Agents Take on More Development Work》。
原始来源
相关文章
Adversa AI 10 月 6 日披露新型攻击 CCI:恶意指令藏在 AES-256 加密文本中,诱使 Copilot CLI 在 autopilot 模式下用自己的代码环境解密,并把解密输出当成可信指令执行。演示里一个加密网页让 agent 读走本地 .env.prod 并外发,全程 28 秒、零确认、零提示。微软 mai-code-1.1-flash 50% 沦陷,GPT-5.6 系模型全部拒绝;GitHub 复现后拒绝认定为漏洞。本文复盘完整攻击链,并给出 vibe coder 今天就能照做的防护动作。
Simon Willison 用 ChatGPT 桌面端的 Codex 语音对话模式,在厨房里一边做饭、一边给自己的博客做出了 Newsletters 索引页——全程几乎没敲键盘。当顶级 practitioner 开始用嘴写代码,语音 + agent 正在从噱头变成真实生产力。本文复盘他的操作链、这种工作流的边界,以及想照抄的最小配置。
2026 年 10 月 7 日,GitHub 为密钥检测换上基于 ModernBERT 的专用小模型:AI 告警自动升级且不涨价,push protection 的 AI 检测与 Copilot /security-review 的新检查进入 private preview,并将按次消耗 AI Credits。本文拆解三处变化、新模型的上下文判别原理、计费账本,以及它对 vibe coding 开发者的意义。