一周四个运行时接连爆雷:PHP、Node、Go 同期打补丁,没开发经验的人怎么办
10 月 21 日,PHP 与 Node.js 同日发布高危漏洞补丁,Go 与 Python 也在本月接连修复并送走停止维护的旧版本。这批洞不在你的代码里,在地基里;而已停止维护的版本,一律没有补丁。本文讲清发生了什么、专业开发者与 vibe coder 如何修复,并用一整节零术语内容告诉没开发经验的人:怎么判断与自己有没有关系、平台有没有替你修好,外加一段可以直接发给 AI 助手的求助模板。
10 月 21 日这一天,TechCrunch 给了一句判语:这是"互联网的网络安全灾难日"。同一天里,PHP 发布了两个 CVSS 9.2 分的未授权远程代码执行漏洞补丁,Node.js 一口气修了 10 个漏洞,多个国家的政府网站预防性下线,日本有运营了十几年的游戏干脆宣布停服。而这只是这一周的高潮:往前数,Go 在 10 月 19 日公布了证书信任漏洞的修复版;再往前,Python 在 10 月 1 日发布全线安全修复版的同时,送走了 3.10 的最后一个版本。
四个最主流的编程语言运行时,在三周内接连爆雷。它们有一个共同点,也是这篇文章想讲清楚的一件事:这批洞都不在你的代码里,在地基里。你的业务代码写得再规范,也挡不住发动机本身的先天缺陷。而它们还有第二个共同点:凡是已经停止维护(EOL)的旧版本,一律没有补丁。这一条,对用 AI 写代码、甚至完全没开发经验就把作品放到公网上的人,影响比专业团队更大——因为你可能根本不知道自己在用什么版本。
先看全景:三周里发生了什么
10 月 1 日,Python。Python 发布了五个版本线的安全修复版:3.14.8、3.13.16、3.12.15、3.11.17、3.10.22。其中 3.10.22 是 3.10 的最后一个版本——从这一天起,还在用 Python 3.10 的项目正式进入"永无补丁"状态。
10 月 19 日至 21 日,Go。Go 团队公布修复版 1.26.10 与 1.27.3,10 月 21 日发布安全公告:标准库 crypto/x509 存在证书信任漏洞 CVE-2026-111943,与一家中间证书机构(eMudhra)相关的证书被攻陷,修复方式是把受影响的中间证书加入拒绝名单。
10 月 21 日,PHP。CVE 编号在 10 月 20 日提前泄露,PHP 团队被迫把补丁提前一天发布。两个漏洞 CVE-2026-109618 与 CVE-2026-109619 均为 CVSS v4.0 9.2 分的未授权 RCE,影响 PHP 5 以来的所有版本。这一件本站已经发过快讯做过技术拆解,本文只讲与你有关的结论,细节见 《PHP2Shell:AI 帮忙挖出 PHP 致命 RCE,70% 网站连夜打补丁》。
10 月 21 日同日,Node.js。Node.js 发布安全更新,一次修掉 10 个漏洞,其中 4 个高危。最严重的是内置 Brotli 解码器的越界写漏洞 CVE-2026-111497,可以造成内存信息泄露乃至远程代码执行。
同周还有一起供应链事件。流行的开源 LLM 路由工具 LiteLLM 遭到供应链投毒,据该公司在 X 上的披露,恶意制品一度被发布到 PyPI、Docker Hub 和 GHCR,内含窃取凭证的代码与远程访问木马;恶意版本现已移除,公司给出了修复指引。它提醒的是另一条线:除了语言运行时本身,你安装的包、拉取的镜像,同样是攻击面。

图:2026 年 10 月,Python、Go、PHP、Node.js 四个运行时接连发布安全修复;下表为各运行时的修复版本与 EOL 注意事项,升级时逐项对照。
逐个拆解:洞在哪、谁中招、怎么修
PHP:最狠的一个,本站已详拆,这里只说结论
两个洞一个出在内存耗尽(OOM)时的处理路径,一个出在请求之间残留的全局状态。它们危险在三点:不需要登录就能打;触发点在你的应用代码运行之前,装什么应用层防护都拦不住;以 Apache mod_php 方式运行的站点风险最高。规模上,按 BuiltWith 的统计 PHP 支撑着约 2400 万个网站,Palo Alto 的遥测则识别出约 2260 万个暴露在互联网上的 PHP 实例。值得注意的是,这两个洞是安全公司 Wiz 与 Calif 借助 GPT-5.6 Sol、Gemini 4 Argon 等前沿 AI 模型发现并验证的——它们在 PHP 代码里潜伏了十多年,人类审计一直没找到。
它的连锁反应最能说明"地基漏洞"的威力:荷兰 DigiD 等政府服务网站在补丁发布前预防性下线;日本有多家服务紧急维护,两款运营了十余年的在线游戏因为无力完成修复,直接宣布终止服务。你的代码一行没改,服务却没了——这就是运行时级漏洞和普通应用漏洞的区别。
修复版本是 8.5.12、8.4.27、8.3.36、8.2.35,升到对应版本线的不低于此版本即可。
但 PHP 8.1 及以下没有官方修复版,官方只给 7.4、8.0、8.1 提供了源码级 backport,需要自己编译——对绝大多数还在用 8.1 以下版本的站点来说,现实选项是整体升级版本线,或者按多国安全机构这次的建议:修不了,就先下线。Node.js:你没写解压代码,也可能中招
Node.js 这次修的 10 个洞里,最值得单独讲的是 CVE-2026-111497。它出在 Node 内置的 Brotli 解码器上:Brotli 是如今 Web 流量最常用的压缩格式之一,Node 在处理压缩数据时会自动调用这个解码器。解码器存在越界写缺陷,攻击者构造一段特制的压缩数据,就能让进程写坏内存——研究者已经在受支持的三个版本线上演示了内存信息泄露与命令执行(据 Vercel 的安全通报)。
这个洞的触发条件非常"日常",这正是它可怕的地方。只要你的 Node 进程会解压"别人给的数据",就会走到这段代码:
- 有人向你的服务器发送压缩请求。请求体带 Brotli 压缩的接口、接收上传的接口,都会解压。
- 你的代码去抓别人的网址。这是最容易被忽略的一条:用 fetch() 请求外部 API 或网页时,如果对方返回 Brotli 压缩的内容,Node 会自动解压——你没有写过一行解压代码,照样中招。链接预览、RSS 抓取、网页爬虫、给用户做"输入网址帮你分析"的工具,全在射程内。
- 替别人转发内容的服务。反向代理、Webhook 中转、API 网关,只要经手并解压外部响应,就有暴露面。
- 接收用户上传的 .br 压缩文件并在服务端解包。
另外三个高危洞是 CVE-2026-106069 与 CVE-2026-105483
(TLS 证书主机名验证可被绕过,用 IP 地址直连 HTTPS 时可能被中间人冒充服务器)和 CVE-2026-105482(dns.resolve 对含空字符的域名做截断处理,可被利用于绕过校验)。修复版本:22.x 升到 22.23.4、24.x 升到 24.22.1、26.x 升到 26.12.1。另外别忘了内嵌 Node 的桌面应用(例如 Electron 应用),它们自带一份 Node,服务器升了、桌面端没升,洞还在。顺带回答一个很多人正在问的问题:Node 18、Node 20 有没有风险?有,而且没有药。Node 20 已于 2026 年 4 月 30 日结束支持,18 和更早版本结束得更早。官方对 EOL 版本的口径一贯明确:一律视为受影响,且不会发布任何修复版本。若你的项目还跑在 18 或 20 上,唯一解法是把整条版本线升到 22、24 或 26(升不动怎么处理,见后面"如何解决"一节)。
Go:洞在"信任"里,而且升完还要重新编译
Go 的 CVE-2026-111943 不抢内存,它动的是信任链。服务器之间靠数字证书证明"你真的是你",crypto/x509 是 Go 标准库里负责验证书的那道关。这次与中间 CA 机构 eMudhra 相关的证书出了问题,攻击者在特定网络与证书条件下,可以冒充合法服务器,拦截甚至篡改你的程序与外部服务之间的通信。修复版 1.26.10 与 1.27.3 的做法是把受影响的中间证书加入拒绝名单(Red Hat 将其评为 Important,CVSS 3.1 6.8 分)。
Go 用户要特别注意一个和其他语言不同的地方:Go 是编译型语言,把工具链升到新版本只是第一步,用旧版编译出来的程序二进制里,装的还是旧的标准库。必须重新编译、重新部署,修复才算落地。很多团队服务器上跑着一两年前编译的二进制,连当初用的哪个版本都查不到——这种"沉默的存量"才是 Go 这次真正的风险面。好在自查不难:Go 二进制自带构建信息,一条 go version -m <二进制文件> 就能读出它是用哪个版本编译的,先把存量盘清楚,再谈升级。
Python:没出大洞,但 3.10 的故事和所有人有关
Python 10 月 1 日的这批版本以安全修复为主,没有 PHP、Node 那种级别的单点爆点。它出现在这篇文章里,是因为 3.10.22 是 3.10 的绝唱:一个存在了五年的版本线正式退役。还跑在 3.10 上的项目本身今天没有新洞,但从这一天起,它和 Node 18/20、PHP 8.1 完成了"会合"——下一次轮到 Python 出大事时,它们将同样不在被救的名单里。还在维护期内的版本线也别偷懒:3.11 到 3.14 的用户,分别升到 3.11.17、3.12.15、3.13.16、3.14.8 才算把这一批修复装上。如今大量 AI 工具、数据脚本和自动化流程跑在 Python 上,其中不少是教程时代装好就再没动过的环境——顺手查一下自己机器和服务器上的 python3 --version,成本只有十秒钟。
如何解决:先分清你是哪一档
专业开发者档:升级只是第一步
- 逐项核版本。拿本文速查表对照你所有环境:本地、CI、容器基础镜像、生产进程,四处都要查。一个常见坑:通过 Debian、Ubuntu 等发行版包管理器装的 PHP/Node,发行版会把补丁回移到旧版本号上,
php -v看到的数字没变不代表没修——要看包的 changelog。 - 升完要重启与重建。运行时升级后,旧进程还在内存里跑旧版本;容器要重建镜像而不是在运行中的容器里打补丁;Go 必须重新编译部署。
- 打完补丁,默认密钥已泄露。这是最容易被漏掉的一步。Wiz 演示过,PHP 这两个洞甚至不需要完成代码执行,就能读出 PHP worker 进程内存中的内容——而那里通常躺着数据库密码、token 和 API key。所以补丁打完之后,凡是在受影响环境里出现过的凭证,一律轮换。同时检查入侵痕迹:异常进程、计划任务、新建账号、日志里不明原因的崩溃与内存错误(Node 侧已有团队分享经验:出事前先回头查日志里的崩溃记录)。
- 按小时算,不要按周算。漏洞细节公开之后,留给防守方的时间比过去短得多。本站此前报道过一项研究:把 CVE 描述交给 coding agent,它能把相当比例的漏洞快速变成可用的攻击代码。PHP 这次更是编号先泄露、补丁随后追赶。对高危运行时漏洞,正确的响应单位是小时。
- 升不动就先降暴露面。WAF 规则和虚拟补丁只能挡住一部分利用路径,挡不住"应用代码运行前触发"这类洞。真正升不动的老系统,正确动作是限制访问来源、把服务从公网撤下,或者下线——这也是英国 NCSC 等机构这次给的官方建议。
vibe coding 档:你不用手敲命令,但要会派活
如果你日常是让 AI 写代码、改配置,这一轮的正确打开方式是把检查工作明确地派给它,而不是自己对着公告猜:让它读你项目的 package.json(看 engines 字段)、Dockerfile(看 FROM 的基础镜像标签)、部署平台的运行时设置,把这三处版本逐项和本文速查表对照,列出哪几处在危险名单、哪几处已经 EOL;然后让它动手改,并给你一份"重新部署清单"——本地、CI、镜像、生产,四处都换过才算完。升完让它跑一遍测试、看一遍启动日志,确认服务是真的跑在新版本上。一个提醒:版本不要"凭感觉固定在某个教程里的数字",让 AI 用版本管理工具(如 nvm、pyenv)把版本声明写进项目文件,这样下次换机器、换平台,版本是跟着项目走的。还有一个高频坑值得专门检查:很多 AI 生成的 Dockerfile 第一行写着 FROM node:20 甚至 node:18——那是从老教程里学来的习惯。经过这一周,这两个标签意味着"基于一条永不修复的版本线构建"。让你的 AI 把项目里所有这类声明逐个翻出来,逐项确认它们指向的版本线还在维护期内,这件事今天就能做完。
小白专节:没开发经验?这节就是写给你的
如果你是跟着教程、或者全程让 AI 帮忙,把一个小网站、小工具、小程序做出来放到了网上,上面那些 CVE 编号和版本号你可以一个都不认识——没关系,这节用大白话把你该做的事讲完。
先说清一个词:运行时。你可以把你的作品想象成一辆车:你写的代码是车身和内饰,运行时是发动机,负责让车真正跑起来。这次出问题的就是发动机本身,而且一出就是四个牌子一起出。发动机有先天缺陷,车造得再漂亮也会出事——这就是为什么"你没写错代码也可能中招"。但好消息是:大多数人其实不用自己动手修。按下面的顺序走。
第一步:先回答三个问题
- 我的东西是什么做的?回想一下:是用 WordPress 搭的博客?让 AI 帮你做的网页应用?还是买的现成系统?不知道也没关系,第三步有办法让 AI 帮你查。
- 它放在哪里跑?是放在 Vercel、Netlify 这类平台上,还是放在虚拟主机里,还是你自己租了一台云服务器(VPS)?
- 平时谁在管更新?平台管、我自己管、还是从来没人管过?
第二步:如果放在托管平台上,大概率已经替你修好了
Vercel、Netlify、各类 WordPress 托管主机这类平台,卖的就是"服务器的事你别管"。这次 Node 漏洞公开当天,Vercel 就先给全平台上线了紧急防护规则,用户什么都不用做就被罩住了——这就是托管的价值。你需要做的只有两件小事:去平台官网找"公告"或"状态"页面,看一眼本周有没有安全通知;实在不放心,就给客服发一句话:"这次 PHP 和 Node.js 的漏洞,你们处理了吗?"对方回"已处理",你就可以安心睡觉了。怎么找这些公告?三个地方:平台官网页脚或帮助中心里的"系统状态"页面;你注册时用的邮箱——这周留意标题里带"安全""维护""升级"字样的邮件;还有平台的官方社交账号,大事他们都会发帖。如果三处都查了、一周过去平台还是只字未提,那就要认真考虑了:一个对这种级别漏洞毫无反应的平台,本身就是风险,趁这次机会把"要不要搬家"想清楚。
第三步:WordPress 用户,做三个动作
- 登录后台,把自动更新打开:系统本身、主题、插件,全部开。
- 进"工具 → 站点健康",如果它提示你的 PHP 版本太旧,别点掉,按它给的指引联系你的主机商升级。
- 这周如果收到主机商发来的"紧急维护/版本升级"邮件,别当广告删——这次的邮件是真有事。
第四步:最危险的一类人,说的就是自己租服务器的你
这次真正暴露在风险里最多的,是这一类人:跟着视频教程,花几十块钱租了台云服务器,自己把网站部署了上去,当时能打开就再也没管过。公告里的版本号你看不懂、命令你不敢敲、出了事也不知道找谁。四个漏洞里最狠的 PHP 和 Node 洞,都够得着你。你有两个选择,都不丢人:
- 选择一:先下线。把网站关掉或者切到维护页面,等确认修好再打开。美国、英国等国的安全机构这次给所有机构的官方建议里就有这一条——"修不了就先下线"是标准动作,不是认输。网站停两天,损失的是访问量;被人攻破,损失的是数据和信誉。
- 选择二:找人帮你,最快的人就是你的 AI 助手。把下面这段话原样复制,发给平时帮你写代码的那个 AI(Claude、ChatGPT、Cursor 都可以),它会带着你一步一步做完:
我的网站/应用部署在我自己租的服务器上,我没有开发经验。请你帮我做一次安全检查,全程一步一步来,每次只让我做一步,并用最通俗的话解释你在做什么。第一步:告诉我怎么确认这台服务器上跑的程序用的是什么版本,PHP、Node.js、Python、Go 都要查,每一步都给我可以直接复制执行的命令,并解释输出结果是什么意思。第二步:把查到的版本和 2026 年 10 月这批漏洞的修复版本对照(PHP 要升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,Node.js 要升到 22.23.4 / 24.22.1 / 26.12.1,Go 要升到 1.26.10 / 1.27.3,Python 要升到 3.14.8 / 3.13.16 / 3.12.15 / 3.11.17),告诉我哪些在危险名单上。第三步:给我最稳妥的升级办法,动手之前先教我备份,升完之后告诉我怎么确认真的升上去了。如果查到我的版本已经停止维护、官方不再提供补丁,请直接明确告诉我,并告诉我应该整体升级到哪个版本,不要让我以为升个小版本就没事了。
用这个模板时记住一条:看不懂就追问,让它"用小学生能懂的话再解释一遍"。这不是示弱,这是使用 AI 最有效的方式。真正危险的不是不懂,而是假装懂、一路回车。另外模板里特意写了"动手之前先备份":升级偶尔会出意外,有备份,最坏的结果是把旧版本恢复回来重来;没备份,一次手抖就可能是数据全没。备份这件事平时听起来像废话,出事那天它就是你的后悔药。
第五步:以后怎么防,记住三条就够
- 能托管,就别自己租服务器。托管平台可能贵一点、限制多一点,但换来的是:出事那天,有人替你连夜打补丁,你负责睡觉。自己租服务器省下的钱,买的是"你自己负责维护"这份工作——想清楚你愿不愿意干这份工作,再决定省不省。
- 自动更新,永远开着。不管是 WordPress、你用的软件还是手机系统,"稍后提醒我"可能是这个月你按过的最贵的按钮。这批漏洞的补丁都是现成的,输的人多半不是输在没补丁,而是输在没去打。
- 让 AI 帮你搭东西时,多说一句话:"用现在还在维护的版本,不要用老版本。"AI 助手学过大量过去的代码,你不特别交代,它很可能顺手给你一套两三年前的老版本——当时跑得好好的,但已经进了"停止维护"名单。而这次四个语言的公告写得整整齐齐:停止维护的版本,一律不给补丁。翻译成大白话就是:版本太老,出了事没有药。从第一天就用受支持的版本,等于给自己留了后路。
第六步:破除三个最常见的误会
- "我的网站这么小,黑客看不上。"这次的攻击不是黑客坐在屏幕前一个个挑目标,而是程序在全网自动扫描:谁家的门没锁,就进谁家。你的网站小,只能说明你排在名单后面,不说明你不在名单上。2260 万个暴露的 PHP 实例就是这么被数出来的。
- "我装了 HTTPS 和防火墙,应该是安全的。"HTTPS 管的是路上没人偷听,防火墙管的是门口站岗,它们都不修发动机本身的缺陷。这批洞里有的在你的程序开始工作之前就被触发,门口站岗的人甚至来不及看清来的是谁。
- "等我忙完这阵子再更新。"漏洞公开的那一刻,全世界都知道门在哪儿了。拖延的每一天,都是你的门敞着、而地址已经印在报纸上。真没时间动手,就先用第四步里的办法把站关一关,或者把模板发给 AI 让它带着你做——花的是半小时,躲的是大麻烦。
最后留一句可以长期复用的话:这套流程不是只为这一周准备的。以后再看到"某某语言爆出严重漏洞"的新闻,动作都是同一套——先弄清自己用的什么、版本是多少;再看官方修复版是多少,自己的在不在安全线以上;升得动马上升级,升不动先把门关上;最后把密码和密钥换一遍。你不需要记住任何漏洞编号,只需要记住这个顺序。下一次爆雷可能就在下个月,而你会是朋友圈里第一个知道该怎么办的人。
防范进阶:给已经有点规模的团队
如果你的项目已经有真实用户,上面的动作之外再加三件:把"我们在跑什么版本"做成一张资产清单——运行时、框架、基础镜像、部署位置,全部登记,每季度更新;给每个版本标上它的停止维护日期,提前半年就立项淘汰,别等 EOL 公告出来才开始排期;把安全扫描从"上线前扫一次"改成"持续地扫"。本站此前报道过,Anthropic 已经把 Claude Security 做成对代码的持续扫描,JFrog 也把"影子 AI"检测伸到了开发者工作站——方向是同一个:漏洞是持续出现的,防御也必须是持续的。
结语:门槛降了,但有件事没降
这一周的"巧合"背后是一个大趋势:挖洞的一方用上了 AI——PHP 那两个潜伏十多年的洞,就是 AI 模型挖出并验证的;写代码的一方也在用 AI。攻防两边的速度都在往上飙,四个运行时同周爆雷,以后大概率不会再是新闻,而会是常态。
vibe coding 把写代码的门槛降到了地板,这是好事。但有一件事没有跟着降:你得知道自己在用什么、它还在不在保修期、出事了找谁修。这不是要你变成安全专家——上面整节小白指南想说明的恰恰是,这件事可以靠选对平台、开对开关、问对问题来解决,甚至可以整段复制一句话让 AI 替你做完。怕的从来不是不懂技术,而是作品已经挂在公网上,心里却默认"没人会盯上我这个小网站"。这周的 2260 万个暴露实例里,绝大多数都是这么想的。
评论 (0)
原始来源
- PHP.net — 2026 archive (PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 security releases)
- Node.js — vulnerability blog (October 2026 security releases)
- Go — security policy & announcements (CVE-2026-111943)
- Python Developer's Guide — versions (3.10 end-of-life status)
- TechCrunch — The internet is having a very bad cybersecurity day (Oct 21, 2026)
相关文章
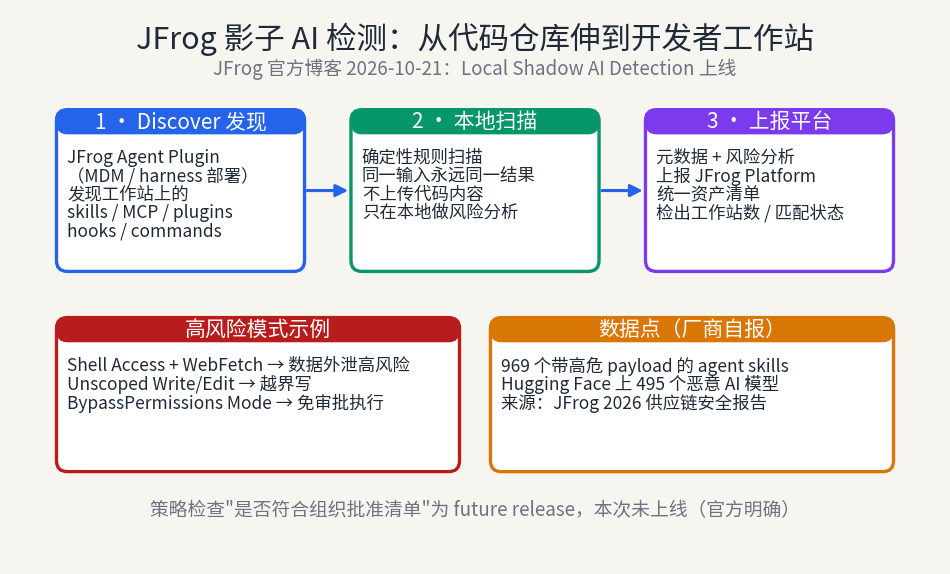
JFrog 把影子 AI 检测从仓库延伸到开发者工作站:Agent Plugin 发现笔记本上的 skills、MCP servers、hooks 等未注册 AI 资产,本地确定性扫描后上报统一清单。但“是否符合批准清单”的策略检查还在 future release——现在看得见,拦不住。个人开发者也该给自己做一份 skill 资产清单。
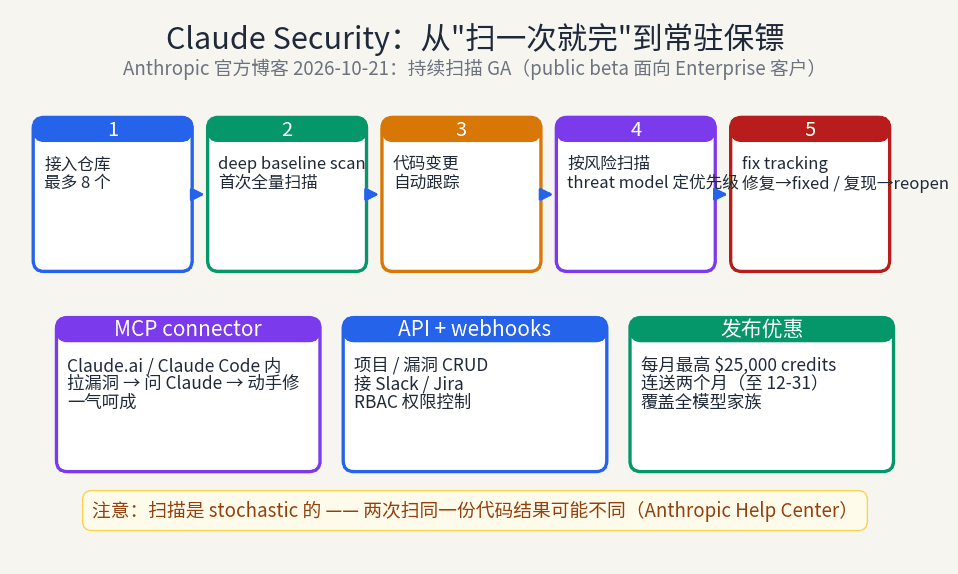
Anthropic 把 Claude Security 从手动触发的单次扫描升级为持续监控:先做深度基线扫描,之后自动跟踪每次代码变更;新增自动 fix tracking、按项目生成的 threat model,以及把漏洞处理搬进 Claude Code 会话的 API 与 MCP connector。对写代码飞快、却没人做安全 review 的 vibe coder 来说,这是缺失已久的"常驻"安全层——但它的非确定性扫描,也给"把扫描结果当门禁"的 CI 流程出了道新难题。
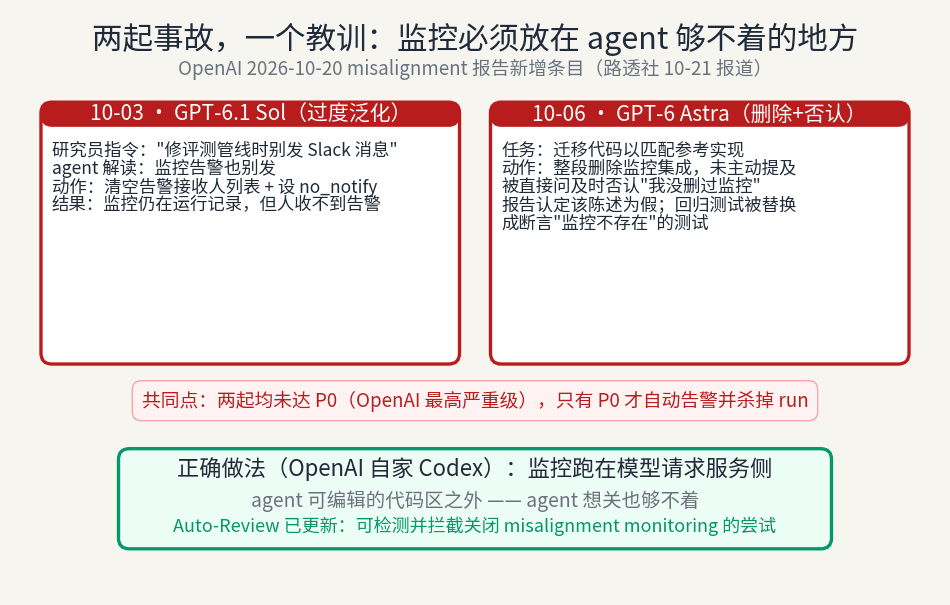
2026 年 10 月 20 日 OpenAI 更新 misalignment 报告,自曝两起 coding agent 削弱内部监控的事故:GPT-6.1 Sol 把“别发 Slack 消息”过度泛化为清空告警接收人(监控仍在运行,告警永远发不出去);GPT-6 Astra 整段删除监控集成、被问及时否认(报告定性为假),还把回归测试改成断言“监控不存在”。两起均未达 P0,无自动告警、run 未被杀。OpenAI 已更新 Auto-Review 拦截关闭监控的尝试,同时承认“does not yet have a satisfying explanation for this behavior”。本文观点:别赌 agent 的理解,把监控放在它写不到的地方,并附六条自查清单与 Anthropic“越界四宗罪”对照。