作品展示
已上线
开发工具claude-code
GitView CodeAudit
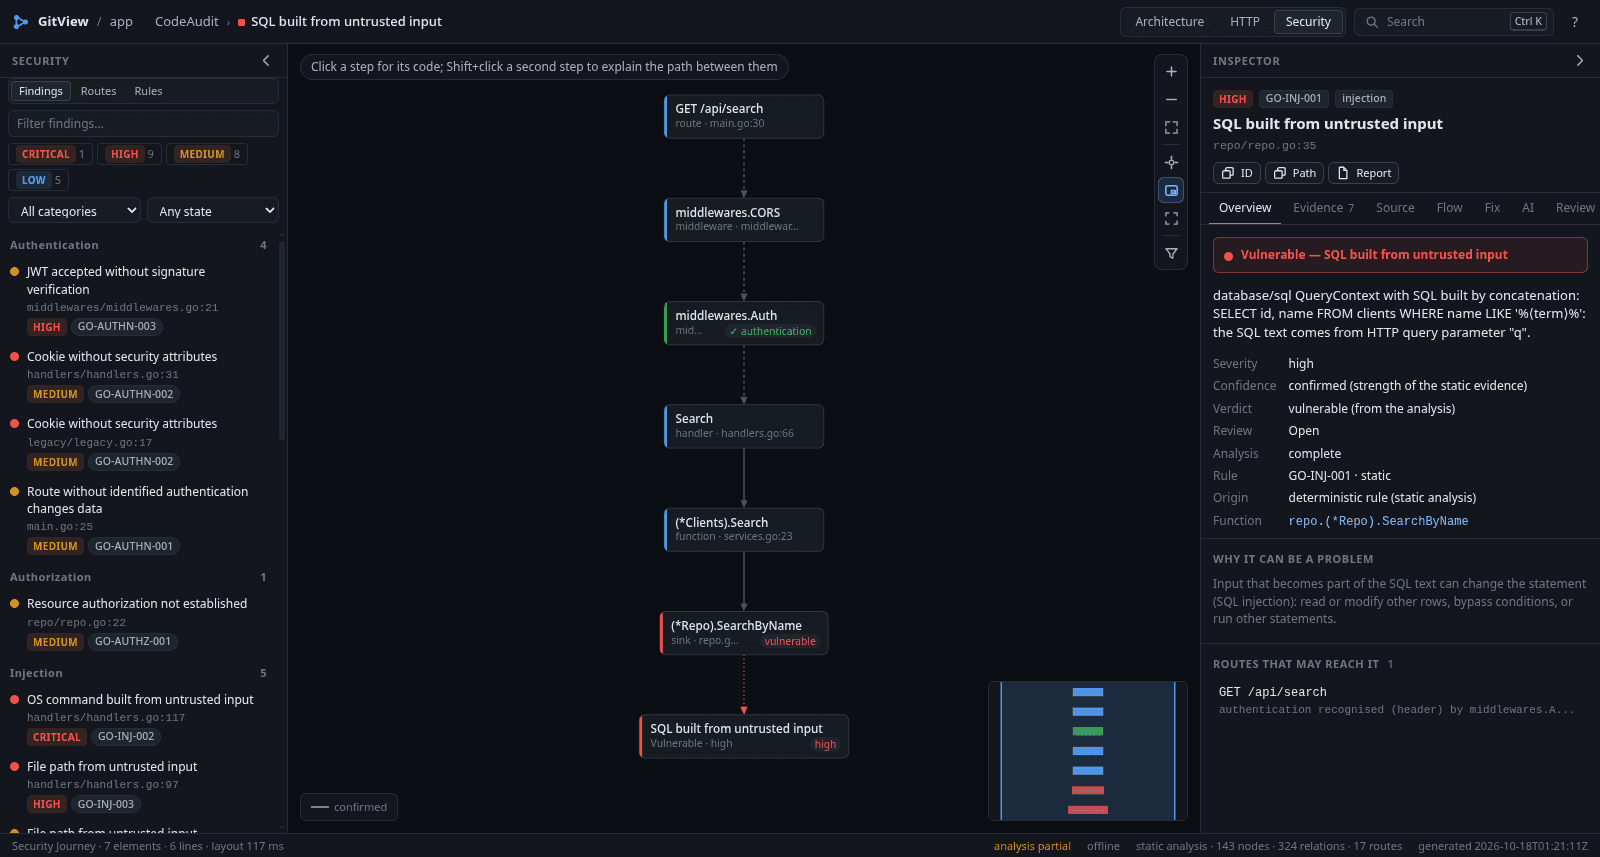
给 Go 后端做的本地安全检查:静态分析先把证据链摆出来,开源模型只负责讲清楚问题,从不替你下结论。
GitView CodeAudit 是给 Go 后端做的本地安全检查工具:它先静态扫你的后端,顺着调用链、数据流、SQL 操作和 HTTP 路由把证据找出来,再告诉你哪里可能有 SQL 注入、越权访问这类问题。 特别的地方是分工清楚:找问题、下结论的是静态分析,模型只在你点名问的时候解释某条发现。模型跑在本地 Ollama 上,解释里引用的每条证据都会被拿去跟分析结果核对,编不出来。 用法是命令行:装好后对着一个模块跑扫描,也能起一个本地网页版在浏览器里点着看。仓库里还带了一个故意留了漏洞的小示例接口,照着文档能复现截图里的每一条发现。 要提醒两句:这是本地工具,没有线上演示站,演示地址就是仓库页;作者自己也承认它有盲区,比如授权逻辑如果藏在静态分析看不到的地方,它就认不出来——报告里写清楚了哪些情况它会漏判,不要把它当成万能审计。
 @小周草稿箱
0
0
3
0