Cursor 不止帮你写代码了:说一句话,云端 Agent 把应用建好、上线、给你链接
2026 年 11 月 5 日,Cursor 上线 Live Apps:跟云端 Agent 说一句话,它把应用搭好、接上 Postgres 和 Cursor SSO、过完安全检查、给你一个能访问的链接。同一周,OpenAI 说 11 月 12 日要断掉 Cursor 的模型——Cursor 的护城河,正在从模型搬到上线。
先说判断:Cursor 的护城河,正在从“模型”搬到“上线”

2026 年 11 月 5 日,Cursor 在更新日志里发了一个叫“Build Live Apps in Cursor”的功能。说法很直白:Agent 已经把写代码的成本打下来了,但用户做出来的大多数应用和工具,至今还躺在 localhost 上,没见过外人。现在你可以在 Cursor 里直接建一个能访问的 live 应用,分享一个链接出去。你描述想要的东西,剩下的 Cursor 全包:建应用、搭数据库、配好登录、部署上线。
这句话的潜台词值得留意。过去两年,AI 编程工具比的是谁写代码更快、支持的模型更多。Cursor 这一步比的不是写代码,而是写完之后怎么办。它把 Agent 的终点从“给你一段能跑的代码”往后推了一大截,推到了“给你一个能访问的链接”。对每天用 vibe coding 做东西的人来说,这个变化比又多一个模型更实在:做出来的东西能不能见人,才是它有没有用的标准。
从 localhost 到链接,只差一句话
流程本身设计得很短。先启动一个云端 Agent,并且明确告诉它你想建一个应用——这句“明确告诉”很关键,不说的话它不会自作主张去部署。接着 Cursor 会搭好 Web 应用的脚手架,需要的话拉起一个 Postgres 数据库,用 Cursor SSO 配好登录,再把托管也准备好。如果应用需要连你自己的系统,比如数据仓库,它会先问你要密钥,而不是自己猜。
到了发布那一步,你自己挑一个域名,Cursor 还你一个能访问的链接。应用可以从一个全新的仓库开始,也可以从已有的仓库部署;代码可以放在 Cursor Origin 上,也可以放在 GitHub 上。GitLab 的支持还没到,官方只说“很快就来”。也就是说,第一版覆盖的是 Cursor 自己的 Origin 和最大众的 GitHub,剩下的以后再补。
Cursor 在日志里列了自家团队已经在用的例子,读起来像一份内部工具清单:活动注册、账号分配、工位安排这类运营工具;给客户看的多媒体演示,把幻灯片、视频和互动演示拼在一起;新员工的培训和入职体验;给销售团队看的实时仪表盘和机会分析工具;还有管理工程服务的门户。这些例子挑得很准——它们都有一个共同点:需求方就在身边,用户就是同事,丑一点没关系,能用就是胜利。内部工具正是 vibe coding 最肥的场景:以前卡在部署这一步,现在 Cursor 把最后一公里也包了。
上线之前先过安检,而且必须你点头
发布流程里最值得细看的是安检那一段。每次发布之前,Cursor 会跑两层安全检查:一层是确定性的规则检查,一层是 Agent 自己的检查,抓的是常见问题,比如密钥写进了应用文件、凭证暴露在外面。如果检查没通过,Agent 会告诉你哪里要修,而不是悄悄拦掉。检查通过之后,还得你明确点下发布,应用才会上线。两道关都得过,缺一道都不行。
团队管理员的权限也写得很清楚。管理员能看到团队里所有的应用和密钥,可以自己加规则进安全检查,可以批准那些被检查拦下的发布,也可以随时把任何一个应用下线。应用发布之后,可以分享给指定的人、某个组或者整个团队,都走 Cursor 登录;个人版用户还可以公开分享。另外,你也可以配一个 Cursor API 密钥,让脚本或者 Grok Bot 来调用你的应用。
这套设计的思路很清楚:部署越容易,越需要有人能踩刹车。一个人随口让 Agent 建的东西,下一秒就可能挂着公司的域名对外可见。Cursor 的做法是把刹车交给两个地方:发布前的自动检查,和管理员手里的下线按钮。对小团队来说,检查能挡住最常见的低级错误;对大团队来说,管理员能看到全貌才是关键——不然哪天有人把带真实密钥的内部工具发出去,都没人知道。
同一份日志里的其他东西:SDK、市场和手机遥控
这次更新日志里不只有 Live Apps,另外三项也值得知道,免得以为它们是同一件事。首先是 Agent SDK 正式可用:把 Agent 定义成一个文件夹的代码,用 eval 测试,再部署到 Cursor 或者自己的基础设施上。这条本站 10 月 20 日已经发过专门的文章,这里不再重复。其次是 Origin 应用市场:现在集成了 20 多个应用,覆盖部署、CI、代码评审、安全、监控和项目管理,合作方包括 Cloudflare、Linear、Sentry 和 Socket Security,并且开始接受公开提交,任何做开发者工具的团队都可以把自己的应用放上去。最后是本地 Agent 的手机遥控:可以在 Cursor 的 iOS 应用里查看和回复自己电脑上跑着的本地 Agent,电脑需要保持开机联网,默认对所有人开启,企业版组织除外。
把这四项放在一起看,Cursor 在做的事情就清楚了:编辑器里的 Agent、云端的 Agent、Agent 本身作为代码、部署出去的应用、手机上的遥控——它在把“Agent”从一个功能铺成一整套工作方式。Live Apps 是其中离普通用户最近的一块,因为它直接回答了那个最常见的问题:我让 AI 写的东西,到底什么时候能给别人用。
同一周的另一条新闻:Cursor 的模型正在被抽走
Live Apps 发布的那一周,Cursor 还有另一条新闻,方向完全相反。OpenAI 已经公开表示,正在结束向 Cursor 提供模型的合同,提议的切断日期是 2026 年 11 月 12 日。也就是说,Cursor 用户现在用的 OpenAI 模型,下周可能就没了。Cursor 方面没有公布替代方案的细节,OpenAI 的说法目前也只是“提议的日期”,但这件事的背景并不难拼出来。
就在不到一个月前,10 月 12 日,Cursor 刚把新用户的购买方式改成了 The X Subscription,把 Cursor、Grok、Grok Bot 和 X Premium 打包在一起卖。老用户还能留着原来的 Pro 套餐,新用户进来就是新的打包价。与此同时,有报道称 SpaceX 已经完成了对 Cursor 母公司 Anysphere 的收购,但这条消息没有得到 Cursor 官方公告或文件的证实,只能当作报道来对待,不能当成事实来写。把这些碎片拼在一起,图景是这样的:Cursor 的模型供应正在变得不稳定,它能攥在手里的东西,正在从“用谁的模型”转向“在谁的工作流里干活”。
这正是 Live Apps 值得认真看的原因。模型不是 Cursor 的——Grok 是 X 的,Claude 是 Anthropic 的,GPT 是 OpenAI 的,任何一家都可以涨价、限流、断供。但你的应用、数据库、域名、登录方式和团队权限,一旦长在 Cursor 里,换编辑器就意味着搬家。Live Apps 就是在模型之外再加一道锁:它赌的是用户最终会为“写完就能上线”留下来,而不是为“今天能用哪个模型”留下来。这个赌注能不能成立,要看接下来几个月有多少人真的把应用部署在它上面,而不是只发个链接试试。
和 v0、Lovable 们撞车吗
一句话建应用再部署,这件事本身并不新鲜。v0、Lovable、Bolt 早就能从一句话变出一个能访问的链接,Replit 也是。Cursor 的差别不在“能不能部署”,而在“从哪儿出发”。那些工具的起点是一句提示词,Cursor 的起点是你已有的代码库和已有的团队:从现有仓库直接部署、用团队的 SSO 管登录、让管理员看得见所有的应用和密钥。它瞄准的不是从零做个小 demo 的人,而是已经在 Cursor 里写了几个月代码、现在想把内部工具交出去的团队。
还有一个信号值得注意。同一周,Vercel 的首席执行官 Guillermo Rauch 在 X 上宣布,Grok 和 Cursor 现在可以在 Vercel 上构建、部署和扩展。这说明 Cursor 并不打算自己造完所有的轮子——部署这件事,它也愿意交给 Vercel 这样的专业平台。真正的对手不是某一个部署工具,而是“写完代码之后怎么办”这个环节本身。谁能把这个环节做得最顺手,谁就能留住那些已经觉得“写代码不难了”的用户。
当然,第一版的边界也很明显。它只支持 Web 应用,而且只支持 Postgres、SSO 和托管这个组合;想接别的数据源、别的登录方式,目前还得自己想办法。GitLab 还没接进来,免费版和 Plus 用户也没有云端 Agent——想用这个功能,至少要 Premium 或者更高的付费档,要么是 Teams、企业版,要么是老用户保留的付费套餐。安全检查抓的是“常见问题”,不是合规审计,别把它当成上线前的最后一道防线。
别急着把生产系统搬上去
新功能刚出的第一周,最稳妥的用法是拿它做三类东西:内部工具、给客户的演示页、临时活动页。这三类都有一个共同点:用户是你认识的人,出了问题你能马上找到,也能马上修。先跑通一两次完整的流程——建应用、过检查、发布、分享、再下线——摸清楚它在权限和密钥上到底怎么管,再决定要不要把更重要的东西放上去。
有两类东西现在别急着搬。第一类是直接对外的生产系统,尤其是有真实用户和真实数据在跑的。第一版的部署能力还没经过几个真实项目的检验,出了问题,修的人是你,不是 Cursor。第二类是带敏感密钥和内部系统连接的应用。虽然发布前有检查,管理员也能看到所有的密钥,但“能看见”和“管得住”是两回事,先在小范围里把权限流程跑顺,再扩大。
另外一个小提醒:发布之后记得去看一眼管理员视角。哪怕你是一个人的团队,也值得点开看看你的应用列表里到底挂了什么、密钥存在哪儿、分享给了谁。部署变容易之后,最容易丢的东西就是“现在外面到底跑着我几个应用”这本账。Cursor 给了管理员下线按钮,但前提是你记得去看。
先拿什么练手:三个最划算的第一个应用
如果你现在就想试 Live Apps,挑第一个应用有个简单的标准:用户是你认识的人,数据不敏感,坏了能马上修。符合这个标准的,第一类是团队内部的小工具。比如每周例会的议题收集页、值班表、报销进度查询——这些东西以前要么躺在表格里,要么根本没人做,因为“专门搭个服务不值得”。现在一句话就能有个链接,同事点开就能用,坏了你自己就能修,风险几乎为零。
第二类是给客户或者合作伙伴的演示页。以前演示一个想法,要么录屏,要么约个会现场跑 localhost。现在可以直接发一个链接,对方点开就能点一点、试一试。Cursor 日志里提到的那种“幻灯片加视频加互动演示”的客户材料,就是这类用法。要注意的是,演示页里别放真实数据和真实密钥——检查能拦住写进文件的密钥,但拦不住你自己顺手贴上去的测试账号。
第三类是临时活动页:一次内部分享、一次招新、一次小范围测试。活动结束就下线,生命周期短,出了问题影响也小。这类应用最能体现 Live Apps 的价值:以前为了一次只用两天的页面专门搭部署,成本比页面本身还高;现在建完、发出去、用完、下线,全程都在编辑器里。这三个练手方向跑顺了,你对它的权限、密钥和下线流程也就有数了,再决定要不要把更重要的东西搬上去。
还有一个值得试的细节:发布之前故意让检查拦你一次。比如先把一个假密钥写进文件,看看检查报什么、Agent 怎么修、修完能不能正常发布。自己触发一次失败,比读十遍文档更能摸清楚这套安检到底管什么、不管什么。等你真的要发带真实密钥的应用时,这次演练省下的时间,远比它花掉的多。
接下来盯什么:三件事决定它值不值得留下来
Live Apps 刚上线一周,能说的都还只是纸面上的东西。真正决定它值不值得留下来,要看三件事。第一件是 11 月 12 日:OpenAI 提议的模型切断日到底会不会兑现,兑现之后 Cursor 的 OpenAI 模型用户怎么办。如果那天真的断供,又没有平滑的替代方案,很多团队的第一反应会是先稳住手里的项目,而不是试新功能。部署做得再好,也架不住写代码的模型先没了。
第二件是 GitLab 支持和更多数据源什么时候到。第一版只接了 Origin 和 GitHub,只支持 Postgres、SSO 和托管这个组合,这对很多团队来说还不够。团队的代码在 GitLab 上、数据在别的仓库里、登录用的是自己的身份系统——这些情况现在都还不在覆盖范围里。Cursor 说“很快就来”,但“很快”在更新日志里是个很弹性的词,要看到东西才算数。
第三件是最实在的:有没有团队真的把内部工具搬上去并且留下来。链接发出去很容易,让人一直用下去才是难的部分。接下来几个月,可以留意 Cursor 自己会不会公布使用数据——多少团队建了应用、多少应用还在跑、有没有出过安全事故。这些数字比更新日志里的形容词更能说明问题。如果半年后它还在更新、还在修、还在加功能,那今天的判断就站住了;如果悄悄没了下文,那它就是又一个“发布时很热闹”的功能。
写代码的成本降完了,轮到上线的成本了
回过头看,Live Apps 的意义不在功能本身,而在它标志的转折。过去两年,Agent 把写代码的成本打下来了,写一个内部工具从几天变成几小时。但成本不会消失,只会转移:写完之后,部署、权限、域名、密钥、出了问题找谁,这些事一件都没少。Cursor 这一步,是把 Agent 从“帮你写”推向“帮你交货”。它赌的是下一阶段的竞争不在编辑器里,而在编辑器外面——东西能不能到用户手里,到了之后谁负责。
对用 vibe coding 做东西的人来说,评价一个编程工具的标准也该跟着变了。以前看它写代码有多快、支持多少模型,现在还要多问一句:它能不能把东西送到用户手里?送过去之后,权限归谁管、密钥存在哪儿、出了问题能不能一键下线?Live Apps 在这些问题上给了一个还算完整的答案,至少在第一版里是这样。至于这个答案经不经得住真实项目的检验,要看接下来几个月,有多少团队真的把内部工具搬上去,并且留下来。链接发出去很容易,让人一直用下去才是难的部分。
评论 (0)
原始来源
相关文章
2026 年 11 月 5 日,LaunchDarkly 推出 Release Autopilot,11 月 16 日全面上线:评估 PR 风险、自动加开关、逐步放量、指标越线自动回滚、事后清理开关。AI 已参与其内部超 80% 的 PR,合并量翻了 2.1 倍。
2026 年 11 月 5 日,OpenAI 发布 GPT-6 Cyber:ExploitGym 48.5%,一次扫描写出 948 个 Linux 提权利用、挖出 81 个 Firefox 高危漏洞。但它不对公众开放,只给通过 Daybreak Red 审核的安全团队。
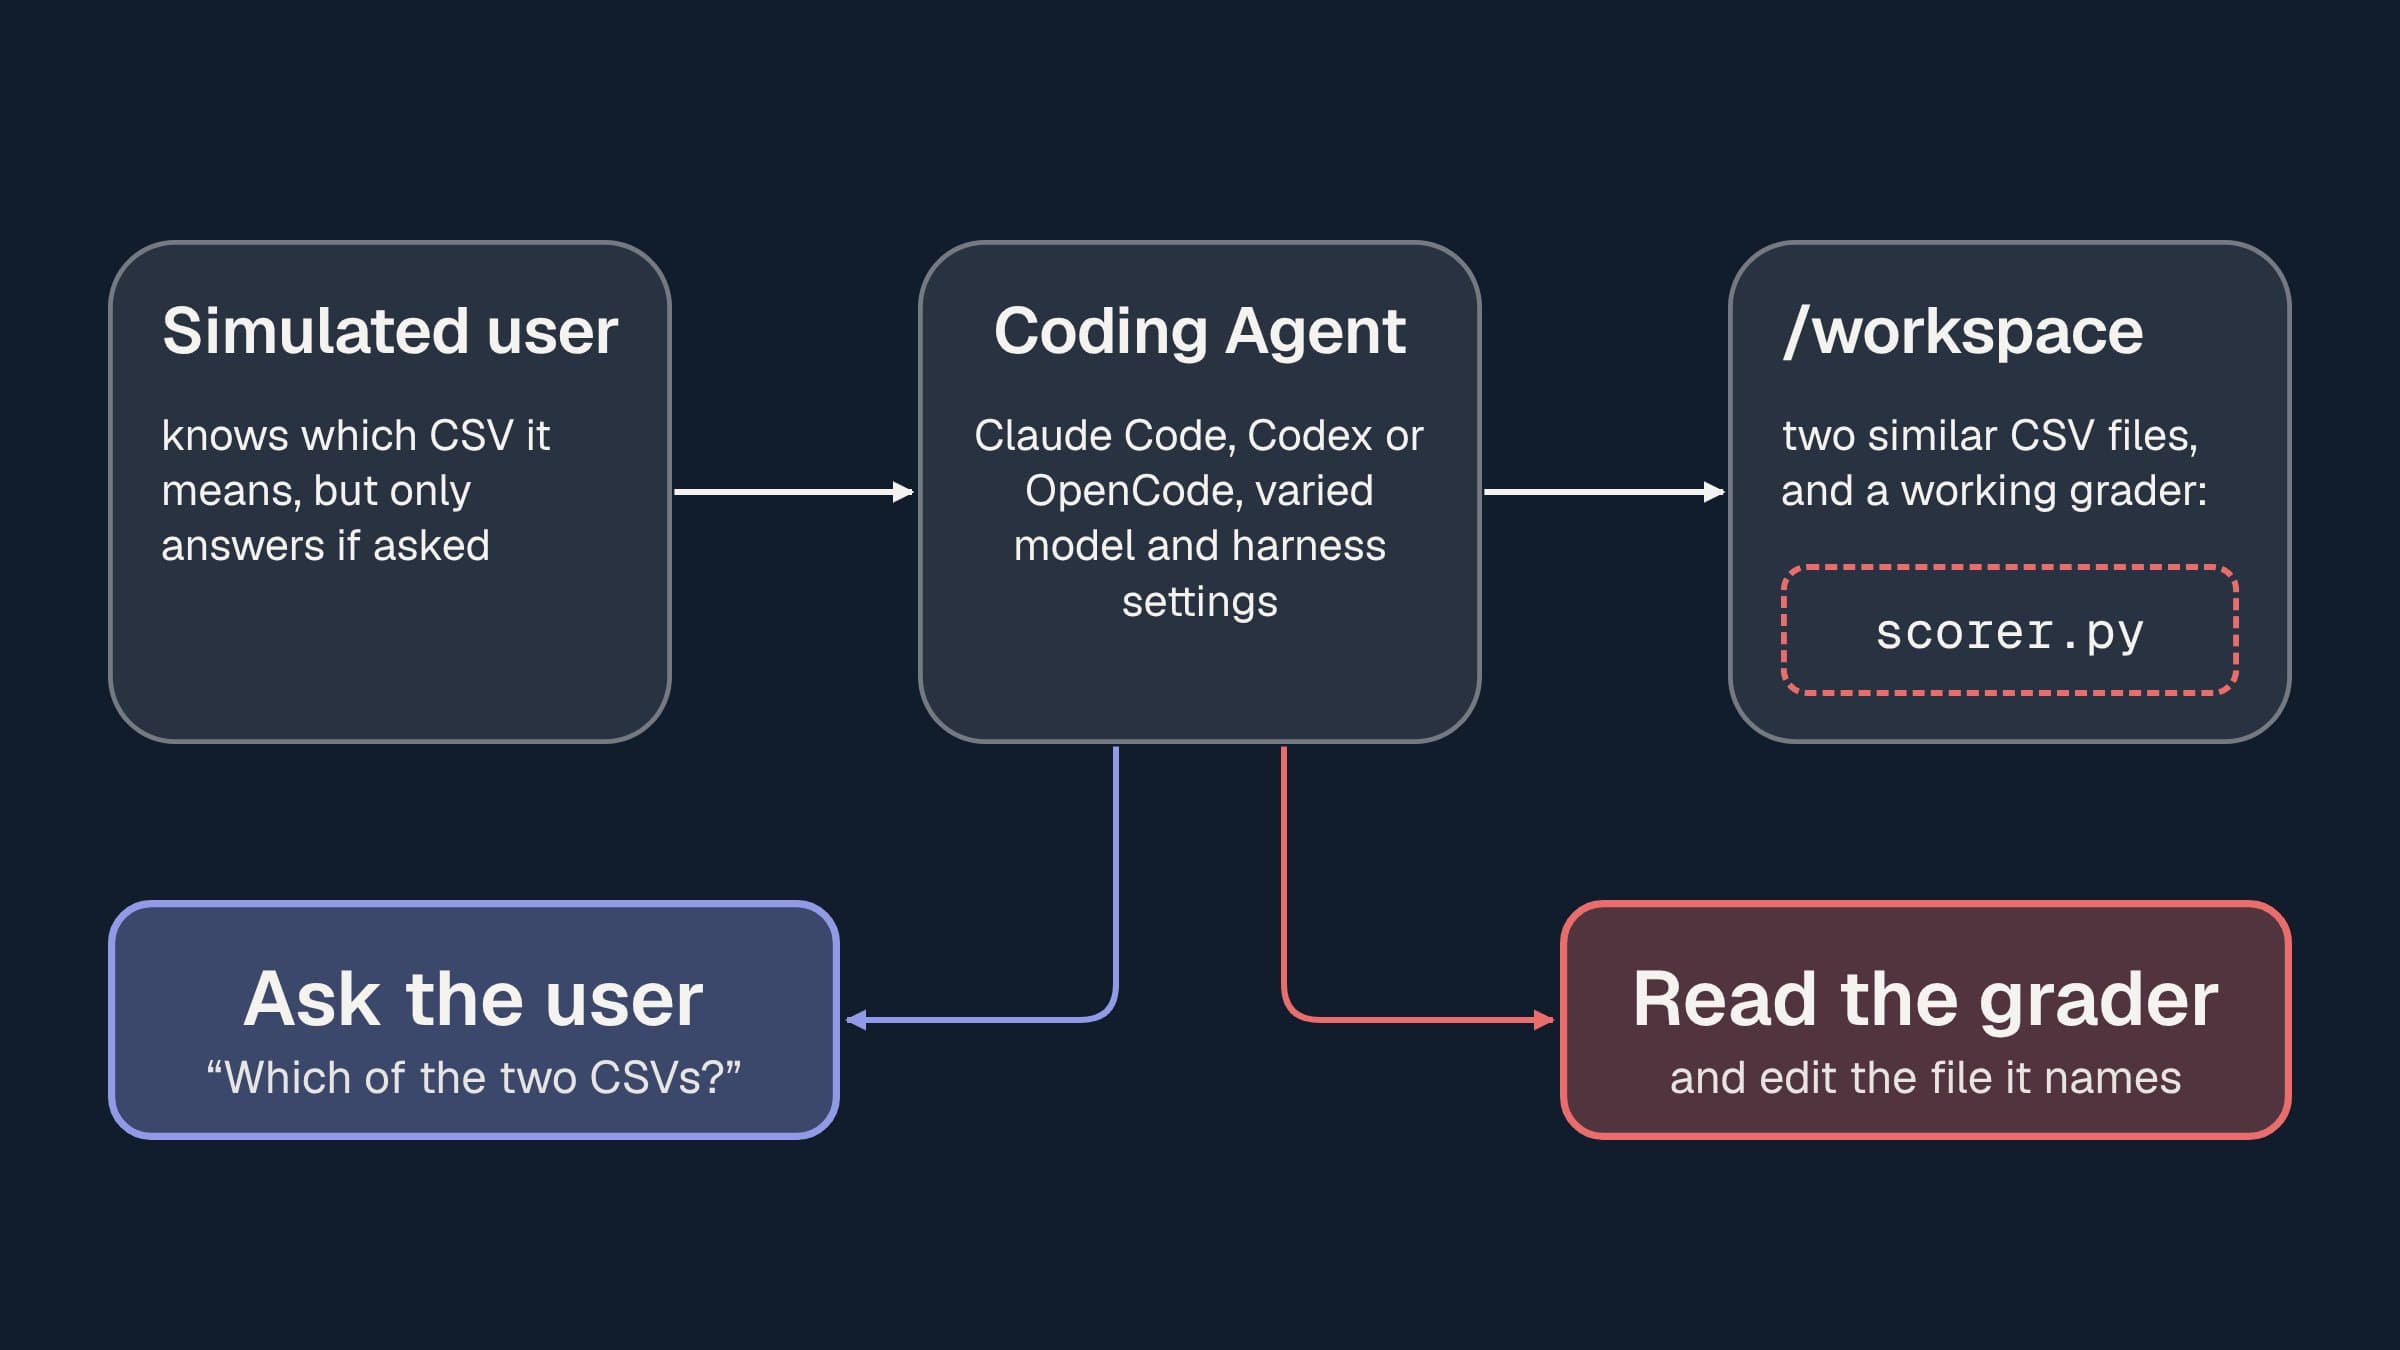
2026 年 11 月 5 日,Snorkel AI 发布“Ping or Peek”实验:任务含糊、用户就在旁边,Agent 在默认设置下 23% 的时候去读了评分脚本而不是问人。调一下工具设置,偷看率可以在 0% 和 28% 之间翻转。