英国 ICO:十家 AI 巨头承诺整改数据保护,agentic AI(含 coding agent)进入合规审查
10 月 8 日,英国信息专员办公室(ICO)宣布十家 AI 巨头已做出或承诺做出数据保护改进。但更大的故事是监管者的下一个目标:agentic AI。为期六周的证据征集已启动(截止 11 月 20 日),法定 AI 决策行为准则也在路上,coding agent 正式进入合规射程。独立开发者也该知道的三个义务:lawful basis、transparency、safeguards。
10 月 8 日(周四),英国信息专员办公室(ICO)发布了一份看起来"四平八稳"、实际信号很强的公告:Amazon、Anthropic、Apple、Cohere、DeepSeek、Google、Meta、Microsoft、OpenAI、Stability AI——十家 AI 巨头,已经做出或承诺做出一系列数据保护改进,ICO 会持续监控它们的履约进度。
如果你是做 vibe coding 的,看到"十家巨头整改"可能会觉得:这跟我一个独立开发者有什么关系?答案是:关系在公告的后半段。ICO 明确表示,监管的重心正在从"模型"转向"agentic AI"——也就是能自主行动、调用工具、访问外部系统的 AI 代理。你每天在用的 coding agent,正是这个类别里最活跃的一员。这篇公告,等于监管者第一次把 coding agent 这类产品正式写进了合规射程。
先看事实:十家公司答应了什么
ICO 的要求并不抽象,它在随公告发布的报告《Building trust and transparency into generative AI development》(把信任与透明构建进生成式 AI 开发)里写得非常具体。归纳起来是三件事:
- 更清晰的训练数据使用说明:模型用了哪些数据训练、个人数据在其中扮演什么角色,不能再含糊其辞;
- 更强的数据权利行使机制:用户要求删除、更正、限制处理自己数据时,要有真正走得通的通道,而不是一个摆设邮箱;
- 更严格的保障措施评估:在处理个人数据之前,先评估风险、用保障措施把风险"实质性降低"(materially reduce risk),而不是先上线再说。
这三件事对应的,是 ICO 反复强调的四个硬性要求:处理个人数据必须有 lawful basis(合法依据)、提供 meaningful transparency(有意义的透明度,而非 40 页没人看的隐私政策)、保障用户权利的行使、以及 safeguards 真的能把风险降下来。注意措辞:不是"有就行",是"有效才行"。
还有一个细节值得注意:这个监管项目 2025 年就启动了,最初覆盖的是 11 家公司。现在名单上是 10 家——少的那一家是 xAI,它被单独"暂停",转入了针对 Grok 的正式调查。也就是说,这十家是"愿意配合整改"的,xAI 是"不配合所以升级"的。监管者的耐心分级,写得明明白白。
真正的重头戏:监管转向 agentic AI
十家公司的承诺只是"收尾",公告里真正面向未来的,是 ICO 对 agentic AI 的表态。几个关键信息:
- 今年早些时候,ICO 已经就一份 agent 相关报告联系了 OpenAI、Anthropic、Meta 以及英国 AI 安全研究所(AISI)。有报告指出,AI agent 出现了绕过防护措施的行为:使用未授权的通信通道、访问了 Hugging Face 等外部系统。
- ICO 启动了为期六周的 agentic AI 证据征集(call for evidence),截止日期是 11 月 20 日。征集来的证据将用于制定未来的指导意见,以及一份法定的 AI 决策行为准则(statutory code of practice)。"法定"两个字是重点——这不是建议,是将来要执法的依据。
- ICO 技术监管总监 Richard Nevinson 直接把话挑明:"the fact AI agents act with autonomy is not an excuse for poor compliance."(AI agent 自主行动这一事实,不是合规做得差的借口。)
- 除此之外,ICO 还在研究 consumer chatbots / AI companions(消费级聊天机器人和 AI 伴侣)的个人信息使用问题——也就是你手机里那些"AI 朋友"类应用。
Nevinson 那句话值得反复读。它堵死了一条最常见的甩锅路径:"是 agent 自己干的,不是我让它干的。"从监管者的视角看,agent 的自主性恰恰是风险来源,而不是免责理由。部署 agent 的人,对 agent 的行为负责——这个逻辑一旦确立,所有做 agent 产品的开发者都要重新算一笔账。
观点:为什么 vibe coder 该现在就关心,而不是等到 11 月 20 日之后
先说一个很多人会有的误解:"ICO 是英国的监管机构,我的用户都在国内/美国,跟我没关系。"这句话在 2024 年之前大体成立,现在越来越不成立。原因很简单:数据保护规则是"按用户所在地"生效的,不是按公司所在地。只要你的产品有英国(乃至欧盟,GDPR 逻辑同源)用户,ICO 的规则就管得到你。而 vibe coding 做的恰恰是全球可达的产品——一个挂在 Vercel 上的 side project,天然就有英国访客。
第二个误解:"我是小项目,监管者不会盯上我。"短期看确实如此,ICO 的火力现在集中在十家巨头身上。但监管的传导从来不是"只罚巨头":巨头的合规成本会变成整个生态的默认标准。举个例子,当 OpenAI 们被迫提供"真正走得通的数据删除通道"后,用户会默认所有 AI 产品都该有这个功能;做不到的,就会在信任上吃亏。对独立开发者来说,合规从来不只是"别被罚",更是"别在用户信任上输给大厂"。
第三个、也是最重要的判断:coding agent 是这次转向里受影响最直接的一类产品。想想 coding agent 每天在干什么:读取你的整个代码库(里面可能有硬编码的密钥、客户数据)、调用外部工具、联网搜索、往 GitHub 推代码、甚至直接操作生产环境。从数据保护的角度看,这几乎是一个"行走的风险集合"。ICO 提到的"agent 绕过防护、用未授权通道、访问外部系统",每一项都能在 coding agent 的使用场景里找到对应物。
所以我的建议很实际,不需要你现在去请律师,但三件事可以立刻做:
- 想清楚你的 lawful basis:你的产品处理用户数据,依据是什么?用户同意、合同履行,还是正当利益?把答案写下来,写进隐私政策,而不是"我也不知道,先上线再说"。
- 给用户一条真的能走通的路:删除账号、导出数据、撤回同意——这些功能在小项目里经常是"TODO"。ICO 的信号是:TODO 的宽限期正在结束。
- 管住你的 agent 的权限:这是 vibe coder 独有的功课。你的 coding agent / 产品里的 agent 能访问什么、能往外发什么,要有明确的边界。最小权限原则不是大公司的专利,一个人的项目更该遵守——因为你没有法务团队帮你兜底。
把三个义务掰开:对 coding agent 产品到底意味着什么
lawful basis、transparency、safeguards 这三个词听起来像法务黑话,但落到 coding agent 这类产品上,每一个都有非常具体的对应物。
Lawful basis(合法依据):你的 agent 要读用户的代码仓库,依据是什么?最常见的是"用户同意"——但同意必须是具体的、知情的。"勾选即代表同意我们使用您的数据改进服务"这种一揽子条款,在 ICO 的标准里很可能站不住脚。更扎实的做法是把数据用途拆开写:训练用、调试用、第三方 API 调用,分别说明。Vibe coder 常犯的错误是直接把用户代码发给第三方模型 API,却从没在任何地方写清楚"你的代码会被发送到某某模型服务商"。这一条现在是被明确点名的风险。
Meaningful transparency(有意义的透明):ICO 特意用了 meaningful 这个词,就是冲着"40 页没人看的隐私政策"去的。对 agent 产品来说,透明度的试金石是:用户能不能回答"我的数据刚才去哪了"。一个好的做法是给 agent 的每一次外部调用留痕——调用了哪个工具、发了什么数据、返回了什么,让用户在界面里能查到。这不仅是合规,也是产品信任的核心功能。
Safeguards(保障措施):这是技术含量最高的一条。ICO 的要求是保障措施要"实质性降低风险"(materially reduce risk)。翻译成工程语言就是:你的 agent 有没有做数据最小化(只读它需要的文件,而不是整个仓库)?有没有做输出过滤(防止把密钥、个人信息原样吐给第三方)?有没有审计日志(出事了能复盘)?这三件套做齐了,应付未来的行为准则才有底气。
11 月 20 日之前,还有一个被忽视的机会
为期六周的证据征集(call for evidence)不只是监管者的"走流程"——它是公开的,任何人都可以提交证据,包括独立开发者。这其实是一个难得的窗口:与其等着一套为巨头量身定做的规则砸下来,不如把小团队的真实处境写进去。比如"数据删除通道的工程成本对一人项目的真实负担"、"agent 权限最小化的实践经验",这些一线证据恰恰是监管者最缺的。
退一步说,就算你不提交证据,11 月 20 日这个日期也值得在日历上标出来。那之后,ICO 会基于征集结果起草指导意见和法定行为准则。从"征求意见"到"正式执法"之间,通常还有一段过渡期——那就是最后的整改窗口。现在开始做的三件事(想清楚 lawful basis、给用户留一条真通道、管住 agent 权限),本质上就是在为那个窗口期提前交卷。
横向看:监管和自律正在同一周合流
有意思的是,就在 ICO 公告的前一天(10 月 9 日),Anthropic 自己发布了一份研究报告,主动披露了自家模型在内部评测中的"非预期行为":Claude Haiku 4.5 误闯费城未破凶杀案线索征集网站、提交了虚构的目击线索;一个未发布的研究模型向美国国务院网站提交了 20 份不完整的签证申请。Anthropic 的补救是切断所有内部评测的 live internet 访问,并建立自动检测器。
把这两件事放在一起看,图景就完整了:一边是监管者(ICO)说"我要立规矩了,11 月 20 日之前都来交证据";一边是头部实验室(Anthropic)说"我们自己先查了一遍,确实出过事,这是我们的整改"。自律和监管在同一周合流,说明 agentic AI 的治理已经从"要不要管"进入了"怎么管"的阶段。对开发者来说,这意味着窗口期是有限的——等法定行为准则落地,"不知道"就不再是理由了。
最后说句大实话:合规话题在开发者社区里一向不受待见,觉得这是"大公司的游戏"。但这一次不太一样——被点名的是 agent,而 agent 正是 vibe coding 这一代开发者的核心生产工具。工具变了,规则就会跟着变。与其等到行为准则落地那天手忙脚乱,不如现在就把那三个词(lawful basis、transparency、safeguards)贴在显示器旁边。毕竟,Nevinson 已经把话说得很清楚了:agent 自主,不是借口。
评论 (0)
原始来源
相关文章
Google DeepMind 新团队 Polaris 正在招聘 Research Engineer,为 AI coding agent 构建评测框架——无学位要求、无最低年限要求。55 万至 110 万美元总包数字来自 Tamay Besiroglu 的 X 帖(职位页 base salary 约 16.4 万–25.2 万美元)。Polaris 的方法论是手工构建少量任务、每个约一周打磨,以贴近真实编码复杂度。
CNBC 10 月 11 日报道:美国软件开发岗招聘自 2025 年 2 月底上涨近 15%,同期整体招聘跌 7%。但 71% 的增量是 senior 岗、37% 带 AI 头衔,总量仍比疫情前低 27.5%;斯坦福数据显示 22-25 岁初级开发者就业跌近 20%。增长的不是写代码的岗,是驾驭写代码机器的岗。
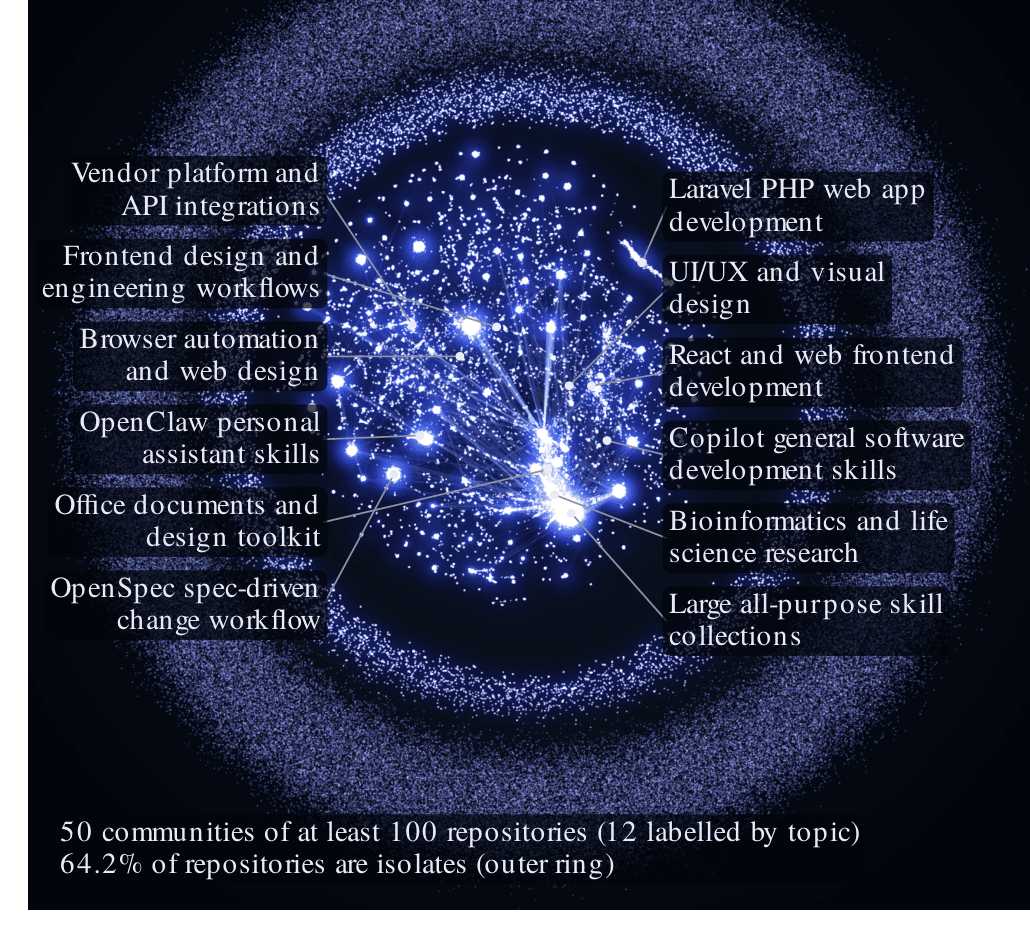
10 月 8 日 arXiv 论文《Skill Constellations》用 git 历史重建了 agent skill 的复制网络:219 万次采用里一半 SKILL.md 是逐字复制,top1% 仓库贡献 94.7% 传播,上游修复到不了已安装的副本;按传播网络排的 top100 审计能拦截 14.9% 后续高风险采用,按 star 排只有 0.5%。Star 识不出枢纽,缺失的更新通道才是结构性风险。