让外部世界敲门:vibe 项目的 Webhook 集成实战
用户付完钱,你的系统怎么知道?GitHub push 了代码,部署怎么自动触发?答案都是 webhook:反向调用的 API。这篇实战指南拆解 webhook 集成的 5 件套——接收端设计、签名验证、幂等、重试与死信、本地调试,带你走通 Stripe 收款和 GitHub 自动部署两条完整链路,并标出 AI 最爱踩的三个坑。
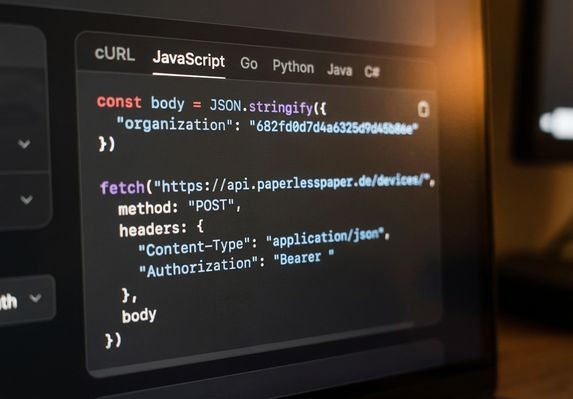
Webhook 是什么:反向调用的 API
你平时写的 API 都是"你调别人":前端调你的接口,你的后端调 Stripe 的接口。但有些事情反过来才合理——用户在 Stripe 付完钱,Stripe 得主动告诉你;GitHub 上有人 push 了代码,GitHub 得主动通知你的部署服务。你不可能每隔 5 秒去问 Stripe"有人付钱了吗",这种轮询又蠢又贵。
Webhook 就是"反向调用的 API":你给对方一个 URL(比如 https://yourapp.com/webhooks/stripe),对方有事件发生时,就往这个 URL POST 一段 JSON。你的系统从"主动问"变成"等通知",实时、省钱、架构干净。
vibe 项目里 webhook 是刚需中的刚需:Stripe 支付回调(用户付钱→开通会员)、GitHub push 触发部署、表单工具(Tally/Typeform)的新提交通知、CRM 的状态同步、甚至用 webhook 做"穷人的定时任务"(配合 cron 服务定时 ping 你的接口)。可以说,没有 webhook 的 vibe 项目,只能算半成品——因为它接不进真实世界的事件流。
但 webhook 也是 AI 生成代码的重灾区:不验签、不幂等、处理逻辑写在接收接口里导致超时。对方重试三次,你的系统给用户开了三次会员、发了三封邮件。这篇指南把 webhook 集成拆成 5 件套,一件一件讲透。
第一件:接收端设计——"快"比"全"重要
webhook 接收接口的第一原则:尽快返回 200,业务逻辑异步做。Stripe 这类平台对 webhook 有超时要求(通常 10-30 秒),你的接口如果在里面同步调了三个外部 API、发了邮件、写了五张表,超时后对方会重试——而你的业务其实已经执行了一半,重试就造成重复执行。
标准姿势是"两段式":接收接口只做三件事——验签、落库(存原始 payload + event id)、返回 200;真正的业务逻辑交给后台任务队列(参考我们之前那篇《后台任务与队列实战》)异步消费。落库这一步很关键:原始 payload 是你排查问题的唯一真相,处理逻辑可以重写,原始事件丢了就找不回来了。
路由设计上,给每个来源独立的端点:/webhooks/stripe、/webhooks/github,别共用一个 /webhooks 靠字段区分。独立端点意味着独立的验签逻辑、独立的限流、独立的日志,出问题时排查和摘除都干净。让 AI 生成代码时,明确要求"每个 webhook 来源独立路由、独立验签中间件",否则它大概率给你整一个万能入口。
第二件:签名验证——AI 最爱踩的坑,没有之一
你的 webhook URL 是公开的,任何人都可以往它 POST 数据。如果不验证"这条消息真的是 Stripe 发的",攻击者可以伪造"用户已付款"事件,白嫖你的会员。几乎所有正规平台都提供签名机制,原理都是 HMAC:平台用你们共享的密钥对 payload 算一个签名,放进请求头(Stripe 叫 Stripe-Signature,GitHub 叫 X-Hub-Signature-256);你收到后用同样的密钥对收到的 body 再算一遍,对得上才是真的。
这里有 AI 必踩的三个坑,个个致命:
坑一:先 JSON 解析再验签。签名是对原始请求体字节算的。AI 生成的代码常常是 const data = await req.json() 先解析,再用解析后的对象重新 JSON.stringify 去验签——JSON 序列化不保序、不保空格,算出来的签名永远对不上。正确做法:用 raw body 验签(Next.js 里要关掉默认的 bodyParser,Express 里用 express.raw()),验签通过之后再解析。
坑二:字符串比较用 ===。签名比对要用恒定时间比较(Node 的 crypto.timingSafeEqual),防止时序攻击。AI 默认写 ===,99% 的情况没问题,但这是安全红线,review 时顺手改掉不费事。
坑三:验签密钥放错地方。Stripe 的 webhook signing secret 是以 whsec_ 开头的独立密钥,不是你的 API key。AI 经常拿 API key 去验签,然后告诉你"签名一直对不上,可能是 Stripe 的 bug"——不是 bug,是你拿错了钥匙。测试环境和生产环境的密钥还不一样,环境变量要分开配。
给 AI 的一句话指令:"webhook 验签必须用 raw body + timingSafeEqual,密钥从 STRIPE_WEBHOOK_SECRET 环境变量读,先写验签中间件的单测再写业务逻辑。"
第三件:幂等——对方一定会重试,你必须能扛住
所有 webhook 平台都会重试:你的服务 500 了、超时了、网络抖了,对方过几分钟再发一次。这是设计使然,不是 bug。所以你的处理逻辑必须幂等——同一事件处理 1 次和 10 次,结果一样。
标准做法是事件 id 去重表:每个 webhook 事件都有唯一 id(Stripe 叫 id 如 evt_123,GitHub 有 X-GitHub-Delivery 头)。处理前先查表:这个 id 处理过就直接返回 200(并记一条"重复事件跳过"日志);没处理过就开启事务:先 insert 事件 id(利用唯一键约束防并发),再执行业务。
注意"检查-执行"之间的竞态:两个相同的 webhook 同时到达,都查到"没处理过",都执行了。解法是让数据库的唯一键做仲裁——insert event id 时用唯一约束,第二个会报冲突,直接跳过。这是 AI 最容易写错的地方:它用"先 select 再 insert"的应用层逻辑,防不住并发。
幂等还要延伸到业务动作本身:"开通会员"这个动作,写成"如果用户已经是会员则跳过"而不是"无脑 insert 一条会员记录"。每一处写数据库的地方,都问自己一句:"这个操作执行两次会怎样?"——这是 review webhook 代码时的灵魂拷问。
第四件:重试与死信——失败是常态,设计时就当它会发生
即使验签和幂等都做对了,业务处理还是会失败:下游 API 挂了、数据库主从延迟、你代码里的 bug。webhook 架构必须假设失败是常态:
消费端重试:后台任务处理 webhook 事件失败时,按指数退避重试(1 分钟、5 分钟、30 分钟、2 小时……),而不是无限立即重试——立即重试是对已经过载的下游落井下石。重试次数设上限(比如 8 次),超过上限的事件进死信队列(DLQ)。
死信队列 + 告警:死信队列里的事件要能人工查看、手动重放。关键业务(支付回调)进死信时必须告警——短信/电话级别,而不是"发封邮件等明天看"。vibe 项目可以轻量实现:死信表 + 每天定时检查 + Bark/Server 酱推送到你手机。记住:用户付了钱但没开通会员,是 P0 中的 P0,这类事件的监控优先级高于一切。
给平台侧的配合:Stripe 这类平台自己的重试是指数退避、最长持续几天。你的接收端要保证"即使几天后才收到重试,也能正确处理"——幂等表别设 TTL 太短,至少保留 30 天。另外,不要在接收端返回 4xx 来"拒绝"不想处理的事件类型(比如你暂时不支持的事件):4xx 会触发对方疯狂重试。正确做法:验签通过的事件一律 200,不想处理的记一条日志跳过。
第五件:本地调试——在本地收到真实的 webhook
webhook 最劝退新人的就是调试:平台要往你的公网 URL 发请求,你在本地 localhost 怎么收?三件工具:
Stripe CLI 的 stripe listen:官方工具,一条命令把 Stripe 的测试事件转发到你本地,还能用 stripe trigger payment_intent.succeeded 直接生成测试事件。做支付集成的第一天就装上,别用"部署到测试环境再试"的土办法。
ngrok / Cloudflare Tunnel:把本地端口暴露成公网 URL,填到 GitHub/其他平台的 webhook 配置里。注意免费版 URL 每次重启会变,配一次测一次;长期联调用固定域名。
平台的测试事件面板:Stripe Dashboard 可以手动重发历史事件,GitHub 仓库的 webhook 设置页有"Recent Deliveries"可以查看每次投递的请求/响应、手动重发。排查线上问题时,先看平台的投递记录——是"对方没发"还是"我没处理对",两分钟定位。
让 AI 帮你写 webhook 代码时,加一句:"同时给出本地调试步骤(stripe listen / ngrok 命令)和测试事件样例。"好的 AI 会把调试命令一起给你,差的只给你代码——这是检验它有没有真懂 webhook 的试金石。
走通两条链路:Stripe 收款与 GitHub 自动部署
理论讲完,走两条最常见的完整链路,把 5 件套串起来。
链路一:Stripe 支付 → 开通会员。1)Stripe Dashboard 建 webhook endpoint,订阅 checkout.session.completed 事件,拿到 whsec_ 密钥配进环境变量;2)接收接口 /webhooks/stripe:raw body 验签 → 落库原始事件 → 200;3)后台任务消费:查幂等表(event id 唯一键)→ 按 client_reference_id 找到用户 → 开通会员("已是会员则跳过")→ 发欢迎邮件;4)失败进死信 + 手机告警;5)本地用 stripe listen --forward-to localhost:3000/webhooks/stripe 调通。特别注意:金额以 Stripe 事件里的为准,不要信任前端传来的价格——前端说"用户付了 9.9",以 Stripe 的 amount_total 为准,这是防"改价白嫖"的底线。
链路二:GitHub push → 自动部署。1)仓库 Settings → Webhooks 加你的 /webhooks/github,设 secret,选 "Just the push event";2)接收接口:用 secret 做 HMAC-SHA256 验签(X-Hub-Signature-256 头)→ 只处理目标分支的 push → 200;3)后台任务:拉代码 → 跑构建 → 健康检查通过才切流量;4)部署失败回滚 + 告警。安全提醒:webhook 触发的部署脚本,权限能小则小——历史上出现过伪造 GitHub webhook 往服务器里塞恶意代码的案例,验签是这条链路的生命线。
安全红线与验收清单
收尾列出 webhook 的安全红线,违反任何一条都别上线:不验签不上线(这是底线中的底线);密钥和代码分离(whsec_ 只活在环境变量);日志不记全量 payload(webhook 里经常带着用户邮箱、地址,日志脱敏);警惕重放攻击(Stripe 签名里带时间戳,校验 t 与当前时间差在容忍窗口内,防止攻击者重发截获的老事件);IP 允许名单只是辅助(平台 IP 段会变,不能替代签名)。
上线前的验收清单,逐条打勾:验签中间件有单测(合法签名过、篡改签名不过、过期时间戳不过)?幂等表唯一键生效(并发双发只执行一次)?超时重试演练过(kill 掉消费进程再恢复,事件不丢)?死信告警能半夜叫醒你(亲手触发一次)?生产和测试的 webhook 密钥分开了吗?Dashboard 上的 endpoint URL 是生产域名吗(多少事故是测服用了生产密钥)?
最后一句:webhook 是 vibe 项目从"玩具"变成"生意"的分水岭——用户付钱的那一刻,你的系统必须在场。把这 5 件套做扎实,你的项目就接进了真实世界的事件流。剩下的,就是数钱和修 bug 了。
相关文章
每个 vibe 项目迟早需要定时任务:每日数据同步、过期订单清理、账单对账、定时报告。AI 给你的第一个版本通常是 setInterval——开发够用,生产必死。这篇实战给出四种跑法的选型地图(应用内/Vercel Cron/GitHub Actions/Cloudflare),cron 表达式速查与时区坑,幂等性、防重叠分布式锁、失败重试与告警、可观测性 run log,以及 cron 接口的鉴权,最后附上线清单。
注册转化只是开始,用户第 3 天就流失,你连喊他回来的喇叭都没有。这篇指南讲透 vibe 项目的通知系统:渠道怎么选、邮件第一天就用 Resend、SPF/DKIM/DMARC 一次配对、短信的钱花在哪、频率控制与退订、失败重试与死信,以及上线前必须过的验收清单。
AI 生成的项目骨架默认没有搜索,而用户搜不到就会认定产品是空的。本文给出搜索的三层心智模型、Postgres tsvector 与 Typesense 的选型对比与可运行代码,以及防抖、高亮、空状态、拼写纠错等体验细节与上线检查清单。