Replit 沙箱换芯:每个 Agent 独享一个 Linux 内核,96% 的内核漏洞被挡在门外
Replit 在 11 月 4 日公开了沙箱引擎的重写:容器换成 microVM,每个沙箱独享一个 Linux 内核。官方审计称 6211 个内核漏洞中躲掉了 96.1%,拿一个沙箱仍要 500 毫秒。这对每天让 Agent 替自己跑代码的人,是一次值得细看的基础设施升级。
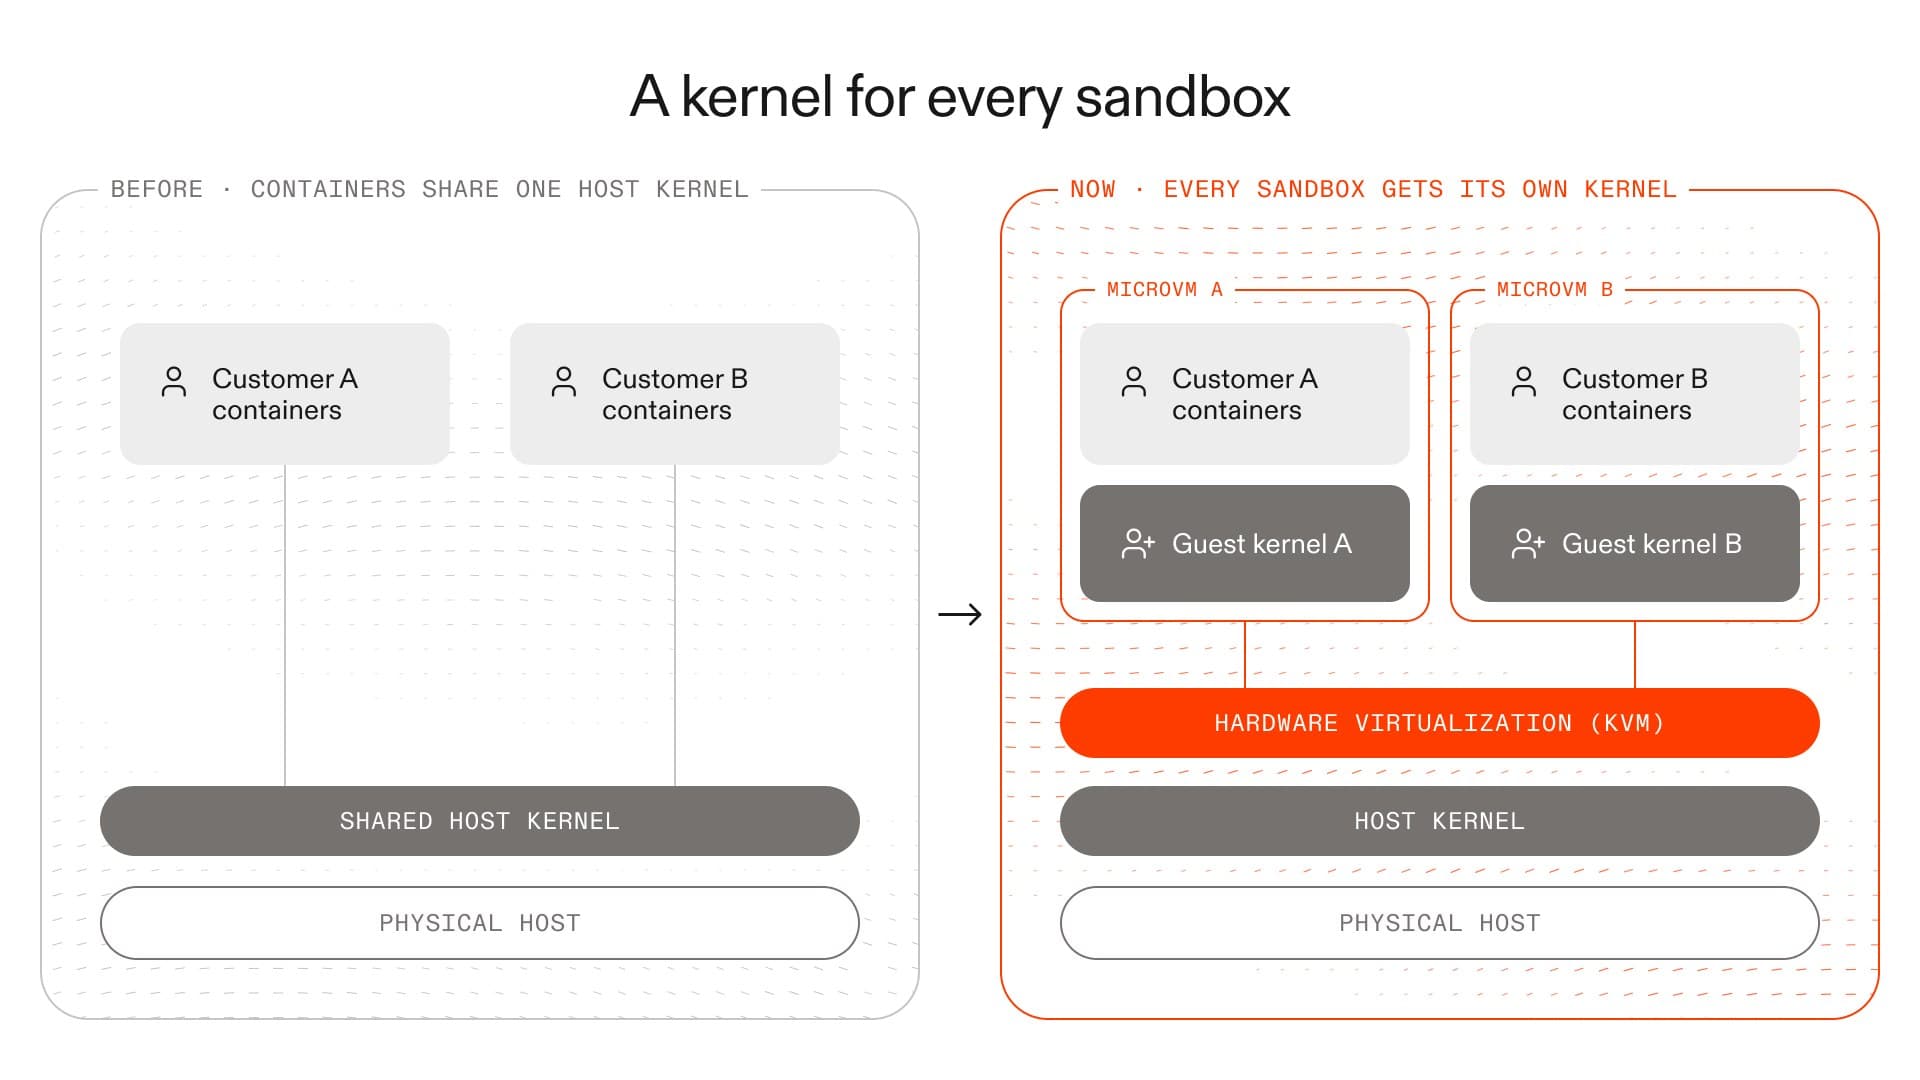

11 月 4 日,Replit 在自家工程博客上公开了一件闷头干了一年的事:把整个沙箱引擎推倒重写,从容器换成了 microVM。这不是一次常规的版本更新,而是一次基础设施换芯——过去几年里,Replit 上数以亿计的项目是在 Docker 容器里跑的,所有容器共用宿主机的同一个 Linux 内核;现在,每个沙箱都有了自己独立的 Linux 内核,中间隔着一层硬件虚拟化。
最值得注意的不是技术名词换了什么,而是这件事发生的时机和方式。Replit 说,这次迁移在过去几个月里悄悄完成,数以亿计的项目被整体搬了过去,没有数据丢失、用户基本无感。同一篇博客还给出一组很具体的数字:今年 6 月 1 日到 11 月 4 日之间发布的 6211 个 Linux 内核漏洞里,新架构躲掉了 5969 个,占 96.1%。对每天让 AI Agent 替自己跑代码、装依赖、改配置的 vibe coder 来说,这条新闻比又一个新模型发布更值得细看——模型决定 Agent 能写出什么代码,沙箱决定 Agent 失控时能碰到什么东西。
从容器到 microVM:隔离边界往下挪了一层
先把这件事的原理说清楚。Replit 的沙箱引擎最初很简单:在 Google Compute Engine 的虚拟机上用 Docker 跑无状态的代码执行。后来陆续加上了持久化工作区、公开访问地址、缓存的 Nix 软件包、区域集群,以及可以即时分叉的“无限存储”。但底层的隔离方式一直没变:容器之间共享宿主机内核。
共享内核的问题在于,一旦内核里有个能被利用的漏洞,攻击者从容器里逃出来,面对的就是宿主机上的其他用户、凭证和网络端点。过去一年里,这类可以导致本地提权的 Linux 内核漏洞密集出现,博客里点了一串名字:Copy Fail、Dirty Frag(xfrm-ESP 与 RxRPC 两个变体)、Fragnesia、DirtyClone、epoll 竞态提权、Bad Epoll、GhostLock、FUSE 文件系统驱动漏洞。很多漏洞其实已经存在多年,是 AI 让发现速度变快了——找漏洞的活儿本身也被 AI 加速了。
新架构把隔离边界往下挪了一层。每个沙箱变成一个轻量虚拟机(microVM),自带一个 Linux 内核,KVM 负责把沙箱和宿主机、把不同用户的沙箱彼此隔开。容器并没有消失:每个 microVM 内部仍然跑着最小化的 runc 容器,负责进程隔离、资源限制和按角色分配权限。虚拟机监视器选了 Cloud Hypervisor,它和 Firecracker 共用一批 rust-vmm 组件,支持 virtiofs、透明大页、设备热插拔和实时迁移;Replit 还自己给它打了补丁,改善快照在裸金属和虚拟化环境之间的可移植性。嵌套虚拟化也被保留了下来,也就是说沙箱里的开发环境自己再起虚拟机也能跑。
有意思的是,这次重写并不是把旧系统一点点改过去,而是另起炉灶从头写了一个。Replit 的理由很实在:从 Docker 移植到 microVM,不如直接重写,还能在不碰现有系统的前提下快速做原型、快速迭代。每个 microVM 里跑一个最小化的 init 进程,负责容器的启动、停止和监控;宿主机通过 gRPC over vsock 跟它通信——vsock 是宿主机与客户机之间的通道,不需要 IP 网络。另有一个统一的 supervisor 负责把沙箱搭起来:启动 microVM、配网络、起容器、跑客户端交互用的服务器,客户端走的是 Replit 自己的 river 协议。
一个容易被忽略的细节是权限的收紧。虚拟机监视器本身以无特权的身份运行,没有任何 Linux 能力(capabilities);microVM 内部也按角色配置命名空间、seccomp、设备访问和能力位,用户进程拿不到监控 Agent 的权限。Docker 需要的额外权限只在客户机内部给,永远碰不到物理宿主机。换句话说,这次升级不是只加了一层虚拟化,而是把“谁能干什么”重新梳理了一遍。
值得强调的是,这些 microVM 是通用的 Linux 虚拟机,不是只为“搭应用”这一条流水线定制的。Replit 说,同一套底座也支撑着公司内部的 Agent 工作:查事故、审代码、分析业务数据、分流支持工单。这种通用性是有意的——如果沙箱只能跑一种工作流,它就只是个功能;能跑任意工作负载,它才算得上基础设施。反过来也成立:正因为底座通用,Replit 才敢把它作为企业产品 Agent Habitat 的一部分往外卖,让别的公司也在同样的隔离边界里跑自己的 Agent。
数字说话:6211 个漏洞、96.1%、500 毫秒
基础设施的文章最怕只有形容词没有数字,Replit 这篇的数字给得相当足,也值得逐个拆开看。核心是一次内核漏洞审计:团队拿 CVEProject 和 kernel.org 的记录,统计了 2026 年 6 月 1 日到 11 月 4 日发布的 6211 个 Linux CNA(编号机构)漏洞,结论是新架构躲掉了其中的 5969 个(96.1%),办法分两种——及时合入上游修复,或者直接把受影响的代码排除在外。其中 4375 个修复(70.4%)甚至在漏洞公开之前就已经合入,另有 676 个(10.9%)是靠配置直接排除的。团队还特别说明,至少 15 个被躲掉的漏洞被 Linux CNA 或红帽明确描述为能够或可能导致本地提权。
博客给了一个具体案例:CVE-2026-98432,一个 Linux TCP 漏洞,Anthropic 演示过它能让远程攻击者拿到 root 权限。Replit 在 10 月 12 日就合入了修复后的内核——比这个 CVE 正式发布还早,比 Anthropic 公开描述利用方法早了两个多星期。另一件实事是 eMudhra 中间 CA 密钥泄露事件:当时全行业都在紧急处理证书信任问题,Replit 的沙箱框架通过已有的控制通道,自动向所有运行中的沙箱注入了更新后的 CA bundle,不用让用户逐个更新自己的环境。
新内核本身也被“瘦身”了。客户机内核从 tinyconfig 起步,而不是用发行版的标准配置;microVM 用不上的硬件子系统——蓝牙、无线、USB、显示驱动——一律不编进去,必需的驱动直接编进内核,客户机初始化时还会禁用模块加载。Replit 的原话带着点幽默:你的写代码 Agent 肯定不需要任天堂 Switch 手柄。内核构建由每日自动化推进,更新流程本身就是由跑在 Replit 上的 Agent 负责的,算是用自家产品管自家基础设施。
安全之外,速度没有成为牺牲品。拿到一个沙箱大约需要 500 毫秒,这个时间已经包括挂载用户磁盘和并行配置配套服务;热池(warm pool)提前把大部分准备工作做完,空虚拟机本身的启动还要快得多。存储走的是远程块存储服务,按需取数据,大工作区启动时不用先把整个文件系统下载下来;为了接自家的块设备服务,团队写了一个 vhost-user virtio-blk 后端。写到这里还有个值得会心一笑的细节:这个后端组件是 Replit 最早一批完全由 AI 写成的组件之一,用的还是 Claude Sonnet 4 时代的模型,前后迭代了五到七轮,才收敛成现在生产环境里用的同步/异步混合模型。写代码的 Agent,顺手把关 Agent 的笼子也写了。
不只隔离:网络、凭证与供应链三道锁
只把内核隔开还不够。Agent 跑起来之后要联网、要调外部服务、要装依赖,每一处都是口子,Replit 这篇是按“纵深防御”的思路一层层写的。
第一层是运行时监控。eBPF 程序在沙箱内部观察进程执行、文件访问和网络活动,Linux 安全模块(LSM)在内核边界上执行限制规则,两者结合,既能看清发生了什么,也能在特定违规操作出现时直接拦下。每个沙箱配一个专属的安全监控器,横跨宿主机和客户机两侧,能自我修复、崩溃或被篡改后自己重启,也能在发新版时自己热加载。为了保证监控永远在线,团队优化了持续交付流水线:安全组件从代码合并到热加载进所有生产环境的沙箱,不到 15 分钟。遥测数据还会喂给持续演进的检测 Agent,用 Replit 的话说,就像一个常开的安全摄像头,认出有害行为立刻拦截,而且每次发现新东西都会变得更聪明。
第二层是网络隔离。每个沙箱有自己的网络命名空间和路由表,哪怕大家用相同的私有 IP 地址,Linux 的虚拟路由与转发(VRF)也能把这些重叠的网络隔开,连接跟踪则在流量进出时保留路由身份。基线防火墙规则限制对云元数据和基础设施地址段的访问,确有私有连接需求的地方再显式放行。对有出站策略的沙箱, enforcement 放在客户机外面:宿主机侧的代理检查 TLS 握手的域名,但不解密应用层内容,同时过滤 DNS、拒绝策略之外的流量,客户机改自己的网络配置也绕不掉这些宿主机侧的规则。私有端点隧道则给工作负载一个本地套接字,同时把凭证留在宿主机上。虚拟网卡的速率限制器同样在客户机之外执行,管的是带宽滥用,而不是决定哪些目的地可以去。
第三层是凭证和供应链。托管连接器用的凭证代理(credential broker)会把请求转发到 GitHub、Google Docs 这类上游服务,在授权通过之后才把上游凭证贴上去——工作负载能用服务,但永远拿不到可重复使用的 API 密钥;代理还会去掉调用方提供的认证头,剥离敏感的响应头和尾部。npm 和 pip 的请求则经过一个注册表防火墙,已知的恶意依赖和包在安装那一步就被直接拦下,Replit 的写代码 Agent 知道这回事,会自主帮用户替换或删除被拦的依赖。配套的另一篇博客还补充了一个数字:今年 1 月到 6 月,Replit 内部一个固定工程师群体的代码产出增长了 2.9 倍,而评审延迟、PR 回滚率和事故数量保持平稳——不过 Replit 自己也说明,这是内部经验,不是给客户的承诺。
为什么是现在:沙箱成了 Agent 时代的军备竞赛
把时间线拉开看,这次重写酝酿了整整一年。2025 年 11 月,项目立项,目标是更自主的 Agent、持久化工作区和更高的并发;到 2 月,新引擎已经在内部使用;1 月下旬,microVM、远程文件系统、访问策略、令牌代理、审计日志和 ZeroTrust 网络被组合到一起,让团队可以并行地对真实业务系统跑 Agent;随后几个月一边加固一边 rollout,直到最近几个月才算全部落地。Replit 把同一套底座也用在了自己的“自动驾驶公司”计划里:Agent 查事故、审代码、分析业务数据、分流支持工单,人定目标,隔离环境给 Agent 干活的地方。
行业背景同样值得写一笔。博客开篇就点了两件事:OpenAI 的 Hugging Face 事件和 Anthropic 的评估事故,都说明自主 Agent 能越过预设范围、触及真实系统;NIST 的 Agent 标准倡议和国会的关注,则把隔离、身份和监控推上了议程。沙箱这个赛道本身也在升温:今年早些时候,Daytona、E2B、Runloop 和 Blaxel 这四家 Agent 基础设施创业公司宣布的融资加起来有 5930 万美元;DeepSeek 的 DSec 论证了弹性沙箱算力的价值;Kubernetes Agent Sandbox、Google 的 AX 和 Agent Substrate 这类开源倡议也在往同一个方向走。换句话说,沙箱不再是某个平台的内部工程,而是整个 Agent 行业正在集体补的课。
配套的另一篇博客还透露了 Replit 怎么持续检验这套笼子结不结实:从今年年初开始,数百个 Agent 全天候做 AI 红队测试,用前沿模型和开源模型的组合去发现、验证并尝试利用漏洞,再由另外的 Agent 去重、确认和复查;确认的问题会反哺修复和加固。这套自动化红队与外部渗透测试、内部渗透测试团队、Trail of Bits 和 HackerOne 的合作以及漏洞赏金计划并行。对用户直接可见的一环是 Auto-Protect:它会拿项目依赖去对照新披露的漏洞,命中时自动准备并测试补丁;Security Center 则帮管理员按严重程度和暴露面排优先级。换句话说,Replit 想讲的故事不只是“新笼子很结实”,而是“笼子有人每天在撞它”。
Replit 还预告了下篇:第二部分会讲怎么在 Kubernetes 上同时编排数以万计的 microVM。第一篇讲的是“隔得住、跑得快”,第二篇要回答的是“规模上去之后还稳不稳”。对一家要把 Agent 卖给企业的公司来说,这两件事缺一不可——企业客户不会只问沙箱结不结实,还会问几万个沙箱同时跑的时候,账单和运维会不会失控。Replit 的 Bring Your Own Cloud(BYOC)方案也与此相关:Agent 框架、沙箱和凭证代理可以直接放进客户自己的 AWS、Google Cloud 或 Azure 租户里,接受客户已有的云治理约束。
对 vibe coder 意味着什么:选平台要开始看“笼子”了
写到这里,可以下一个判断了:挑 vibe coding 平台的标准,正在从“模型好不好、生成快不快”扩展到“沙箱结不结实”。这对普通用户很实际——你在 Replit、Cursor、Devin 或者 Lovable 里让 Agent 跑的每一段代码,都会去碰文件系统、网络和第三方服务;模型能力决定了它能写出什么,而沙箱决定了它一旦被提示注入带偏、或者依赖里混进恶意包,破坏能扩散到多远。Replit 这次把审计数字、架构选择和响应速度一次摊开,本质上是在把“笼子”变成产品卖点。
但也要把话说在前面:这篇博客里所有的关键数字都是 Replit 自己报的,没有引用任何独立第三方的验证。96.1% 这个数字成立的前提,是 Replit 自己的内核配置和审计口径——换一个发行版内核、换一个统计窗口,数字就会变;“数亿项目无感迁移”同样是公司自己的说法,外部无法复核。真正能检验这套架构的,是下一次重量级内核漏洞公开时,Replit 的用户是不是真的不用做任何事——这篇博客里其实已经给出了一个参照:上周 Linux 内核漏洞集中披露时,Replit 说已有防护挡住了利用,客户无需操作;配套博客也写了,同一批漏洞里 Node.js、Python 和 PHP 工具链的问题是平台方集中打补丁解决的。
接下来值得盯的三件事:第一,第二篇博客会不会公布 Kubernetes 编排数万 microVM 的具体数字,比如调度延迟、故障率和成本;第二,其他 vibe coding 平台会不会跟进公布类似的审计——如果只有 Replit 一家摊牌,说明这还是差异化卖点,如果大家都开始摊牌,沙箱审计就会变成行业标配;第三,BYOC 和 Agent Habitat 能不能真的走进企业——对企业客户来说,沙箱结实只是入场券,能不能放进自己的云租户、接进自己的审计系统,才是签单的理由。
对个人开发者来说,结论可以收得更简单一点:下次选一个让 Agent 替你跑代码的平台,除了问它用什么模型,不妨多问一句——你的代码是在谁的内核里跑的。这个问题在 2026 年 11 月之前很少有人问,Replit 这篇博客之后,可能会有越来越多人开始问。
评论 (0)
原始来源
相关文章
METR 在 Anthropic 内部待了 11 周,评估称其模型能力进步速度约为此前两倍,加速大部分来自 AI 自身。但最关键的证据大多被涂黑了。
2026 年 11 月 5 日,Cursor 上线 Live Apps:跟云端 Agent 说一句话,它把应用搭好、接上 Postgres 和 Cursor SSO、过完安全检查、给你一个能访问的链接。同一周,OpenAI 说 11 月 12 日要断掉 Cursor 的模型——Cursor 的护城河,正在从模型搬到上线。
2026 年 11 月 5 日,OpenAI 发布 GPT-6 Cyber:ExploitGym 48.5%,一次扫描写出 948 个 Linux 提权利用、挖出 81 个 Firefox 高危漏洞。但它不对公众开放,只给通过 Daybreak Red 审核的安全团队。