上线后别再手敲 SQL:vibe 项目的 Admin 管理后台实战
没有后台的上线项目,第一次运维请求就会把你逼回 ssh 手敲 SQL。这篇指南从“上线第 1 天”的功能 MVP 清单讲起:用户/订单/内容/配置四类实体的后台功能矩阵,super_admin/operator/support 三档权限与三层隔离,高危动作的人审二次确认,追加写不可篡改的审计日志,impersonate 的限时 token 安全链路,以及 Retool/自建低代码选型对照和 8 项上线 checklist。
核心观点:后台不是"顺手搭的页面",是上线后你每天都要用的第二个产品
vibe 项目上线的第一周,几乎一定会发生这三件事:有用户说"我充了钱但 credits 没到账";有作弊号在薅你的免费额度;你想给某个早期用户手动续一个月会员。没有后台,这三件事的解法都是同一个:ssh 连上服务器,打开 psql,手敲 SQL。
手敲 SQL 有两个要命的问题。第一,它不可逆且无记录:一条 UPDATE 少写了 WHERE 条件,影响的就是全表;事后你想知道"刚才到底改了什么",只能靠回忆。第二,它不可移交:你请的第一个客服、第一个运营,难道也要给他们生产库的密码吗?
所以这篇的立场很明确:管理后台不是锦上添花,是和生产库同等重要的生产力工具。它的合格标准有三条:让非技术人员也能安全地做运营操作;让每一次高危操作都有迹可查;它本身不能成为新的攻击入口。下面按"上线第 1 天"的时间线,一项一项搭。
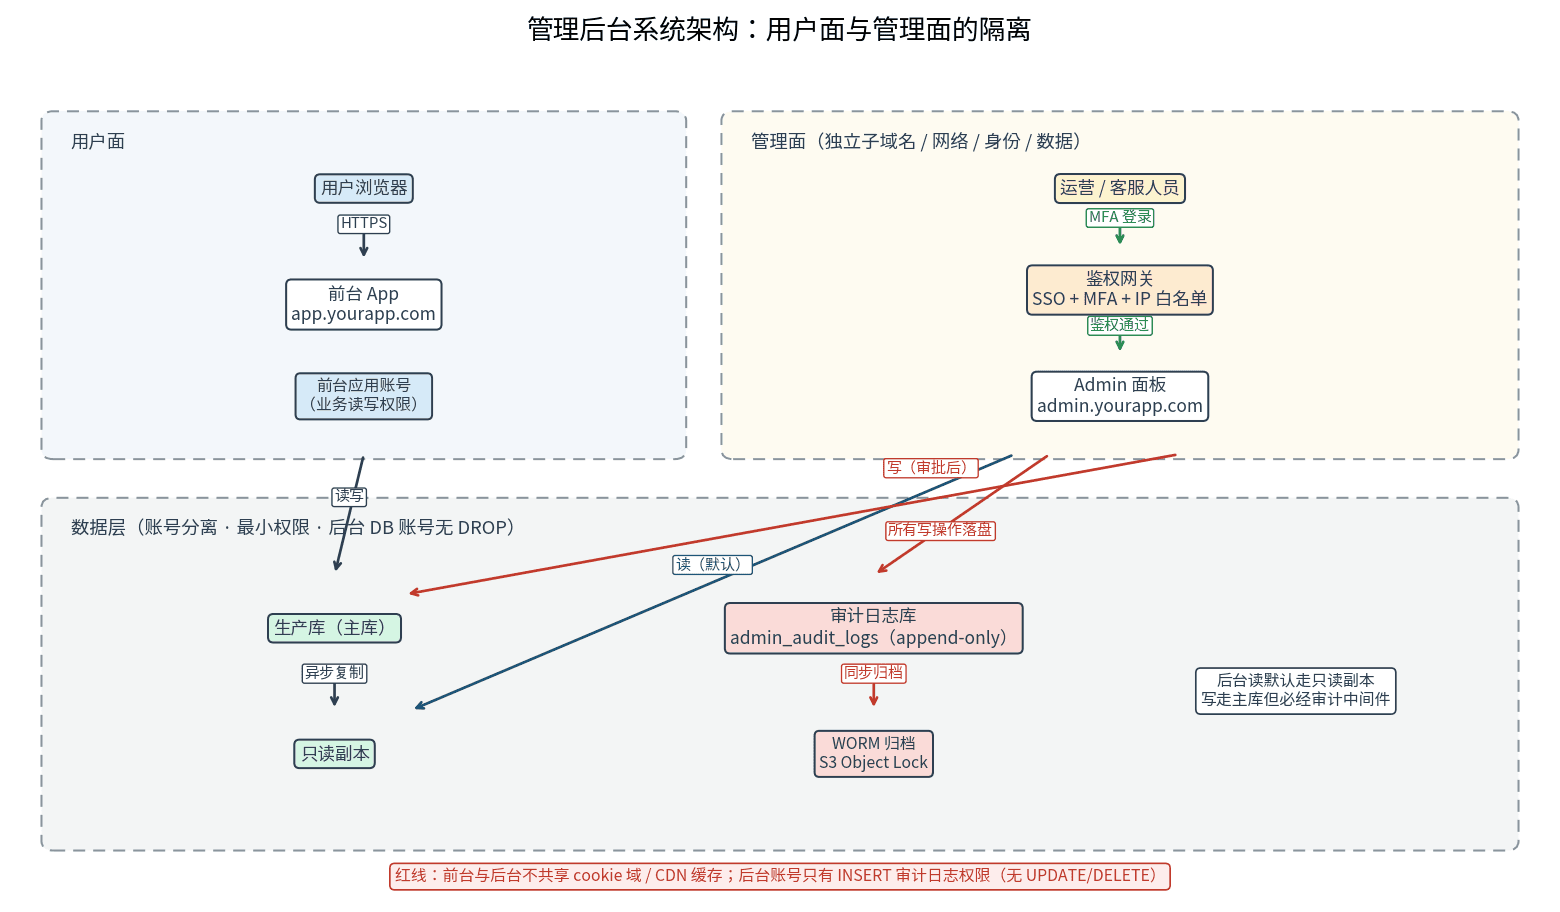
" alt="管理后台系统架构:前台应用、Admin 面板、鉴权网关、审计日志库与生产库的隔离关系">图 1:管理后台系统架构。前台 App 与 Admin 面板彻底分离:独立子域名、独立鉴权网关(SSO + MFA + IP 白名单);Admin 读操作走只读副本,写操作经审批后写主库,所有写操作同步落盘到独立的审计日志库。
一、功能矩阵:按"上线第 1 天"排序的 MVP 清单
后台最常见的失败模式是"大而全":AI 一晚上给你生成了 40 个页面,你上线三个月只用过其中 3 个。反过来,"上线第 1 天就需要"的功能其实很少。按四类实体排个序,带星号的是 Day 1 必备:
| 实体 | Day 1 必备功能 | 第二周再加 |
|---|---|---|
| 用户 | 按邮箱/ID 精确搜索用户;用户画像页(注册时间、订阅状态、credits 余额、最近登录 IP);手动增减 credits(必须走审批,见第三节)★;封禁/解封账号(高危,见第三节)★ | 用户行为时间线;批量打标签;流失用户导出 |
| 订单 | 订单列表(按状态/时间筛选);订单详情(支付渠道原始单号、金额、退款状态)★;发起退款(高危审批)★;对账 CSV 导出 | 订阅续费管理;优惠券批量生成;渠道对账单自动比对 |
| 内容 | 用户生成内容的列表与全文搜索;下架/恢复(软删除,删了能恢复)★;批量审核(多选通过/下架) | 审核队列分配;敏感词库管理;内容申诉处理流 |
| 配置 | 功能开关(feature flag)读写 ★;公告/横幅文案发布;费率与套餐配置(改动走审批+审计)★ | 灰度发布规则;AB 实验分组配置 |
两条横向能力贯穿所有实体:批量操作和导出。批量操作必须有"预览影响行数"这一步——先告诉你"这将影响 1,247 个用户",点确认才执行,这是防手滑最便宜的一道保险。导出必须脱敏:邮箱打码、手机号截断,导出的 CSV 本身记一条审计日志(谁导出了多少条、什么时间)。
MVP 的判断标准就一条:这个功能如果缺了,你会不会被迫去手敲 SQL?会,就是 MVP;不会,就排到第二周。按这个标准,第一版后台其实只有四个页面:用户搜索、订单退款(带审批)、内容下架、审计日志查询。
二、权限与隔离:三档角色 + 三层隔离
先说角色。后台的用户不是你的产品用户,是另一套身份体系,建议只设三档,多了管不过来:
super_admin:你本人(加技术合伙人,最多 2 人)。唯一能改后台角色、改费率配置、审批 impersonate 的人。这个账号的登录必须是最严的:passkey 或硬件密钥 + IP 白名单,缺一不可。
operator:运营同学。日常 CRUD、下架内容、发起退款申请,但退款的"执行"、账号的"封禁"需要二次确认(见第三节)。他们能看到用户数据,但看不到后台的审计日志管理页——审计日志的查询权限只给 super_admin,避免"既当运动员又当裁判"。
support:客服同学。只读为主:查用户、查订单、看日志;唯一的写权限是回复工单和打标签;impersonate 需要申请加限时(见第五节)。客服账号离职当天必须冻结,这是 checklist 里最容易被忘的一条。
角色设计的通用方法论(RBAC 怎么建模、权限怎么继承)站内《RBAC 权限模型实战》讲得很透,那篇讲的是同一租户内人与角色的权限模型,本篇不再复述——这里只讲后台这个独立产品面的三层隔离:
第一层:网络隔离。Admin 挂独立子域名 admin.yourapp.com,不要用 yourapp.com/admin 路径。路径级后台和前台共享 cookie 域与 CDN 缓存规则,历史上出过多次"前台缓存把后台页面缓存出去"的越权事故。鉴权网关前置 IP allowlist(办公室出口 IP + VPN),不在名单的直接 TCP 拒绝,连登录页都看不到——这是成本最低、效果最好的第一道门。
第二层:身份隔离。后台登录强制 SSO + MFA,禁止"后台专用密码"这种弱口令后门;会话有效期 4 小时;凡是第三节定义的高危动作,执行前 step-up 再验证一次(重新弹 MFA)。记住:后台账号被盗的 blast radius 是全站用户数据,这个投入产出比不用算。
第三层:数据隔离。后台读操作默认走只读副本,写操作走主库但全部经过审计中间件;后台服务用的数据库账号与前台应用账号分离,遵循最小权限——后台账号不需要 DROP 权限,就别给。
AI 生成代码的一个经典坑要单独点名:它喜欢把 admin 路由和普通路由写在同一个 router 里,靠一个 if user.is_admin 判断。一旦某个新接口忘了加这个判断,就是未授权访问。正确做法是物理隔离:独立的路由模块、独立的鉴权中间件、独立的部署单元。review 时的检查点也很简单:grep 所有后台接口,确认每一个都经过了 admin 鉴权中间件,没有例外。
三、高危动作二次确认:人审模式
退款、封禁账号、删除数据、改费率——这四类操作有一个共同点:错了无法一键撤销,且伤害直接落到用户或钱上。对这类操作,后台要实行"人审"模式:
双人确认。发起人填单(原因必填,必须关联工单号或需求单号),第二人审批后才执行;发起人和审批人不能是同一人,系统强制校验。一人团队怎么办?发起人是你,审批人可以是"12 小时后的你"——系统支持"延迟执行 + 冷静期撤回",下面这条就是给你准备的。
冷却期。封禁账号、批量下架这类操作,审批通过后延迟 5 分钟执行,期间可在后台一键撤销。别小看这 5 分钟:真实世界里一半以上的误操作,都是在点下确认键后 60 秒内发现的。
执行前快照。退款前记录订单当前状态和用户余额;封禁前记录用户最近行为摘要;删数据一律走软删除(站内有专门的软删除与回收站指南)。快照以 diff 形式写进审计日志,事后可追溯、可部分回滚。
这里要和站内另一篇《人审审批流实战》划清边界:那篇讲的是Agent 高风险操作的审批(AI 要删库之前先问人);本篇讲的是人对人的操作审批(运营要退款之前先问另一个人)。对象不同,但思想是同一套:不可逆操作面前,永远不要只有一双手在键盘上。
四、审计留痕:操作日志表结构 + 追加写不可篡改
审计日志要回答一个问题:"谁在什么时候,对什么做了什么,改前改后分别是什么样"。表结构可以直接抄:
CREATE TABLE admin_audit_logs (
  id            BIGSERIAL PRIMARY KEY,
  created_at    TIMESTAMPTZ NOT NULL DEFAULT now(),
  actor_id      UUID NOT NULL,          -- 操作人(后台账号)
  actor_role    TEXT NOT NULL,          -- 操作那一刻的角色快照
  action        TEXT NOT NULL,          -- e.g. 'user.ban', 'order.refund'
  target_type   TEXT NOT NULL,          -- e.g. 'user', 'order'
  target_id     TEXT NOT NULL,
  diff          JSONB NOT NULL,         -- {before: {...}, after: {...}}
  reason        TEXT,                   -- 人审单号 / 工单号,必填
  ip            INET NOT NULL,
  user_agent    TEXT,
  request_id    TEXT                    -- 关联一次 HTTP 请求
);
CREATE INDEX ON admin_audit_logs (target_type, target_id, created_at DESC);
CREATE INDEX ON admin_audit_logs (actor_id, created_at DESC);
三个设计要点,每一个都是血泪换来的:
第一,diff 存改前改后的全量快照,不要只存"改了哪个字段"。事后复盘时你需要的是"当时看到的世界",而不是一条语焉不详的变更记录。JSONB 的存储成本相对事故复盘的价值,不值一提。
第二,actor_role 存快照。人的角色会变,审计时要看的是"操作那一刻他是什么角色"。同理,如果操作人后来离职了,actor_id 关联的用户行不要硬删除,保留"已冻结"状态,否则审计链就断了。
第三,不可篡改靠三层。数据库层面:REVOKE 掉后台账号对这张表的 UPDATE/DELETE 权限,只留 INSERT;再加一条触发器,任何 UPDATE/DELETE 直接抛异常——防止"有超级用户权限的人手滑"。保留期内的日志同步一份到 WORM 存储(S3 Object Lock)或只追加的日志服务——防止"删库连带删审计"。这个思想和站内 credits 计费账本的"不可变流水"是同一套:钱和权限,都是只能追加、不能改的东西。
最后,审计日志的查询页面本身也是后台 MVP:按用户、按操作人、按时间范围查。这是你处理客诉和内部复盘时最高频的入口——"上周三那个封号是谁操作的",三秒钟就要能查出来。
五、impersonate 安全链路:模拟登录怎么做才不变成后门
客服最常见的诉求:"用户说他页面报错了,我能登录成他的账号看一眼吗?"impersonate(模拟登录)就是干这个的:客服一键以用户身份进入前台,复现问题。但它也是后台里最危险的功能——设计不当的 impersonate,就是给所有客服发了一把能开任意用户家门的万能钥匙。
安全链路分五步(见图 2 时序图,状态枚举与下面的代码完全一致):
第一步:申请(requested)。客服在后台点"模拟登录",必须填写工单号和原因,缺一不可;系统生成一条 impersonation_sessions 记录,状态为 requested。
第二步:审批(approved)。super_admin 或当班负责人在后台点批准。小团队可以配置为"自动批准但事后必审",但默认建议人工批——impersonate 是后台里唯一"合法"的越权,审批人就是那道闸。状态变为 approved,同时签发限时 token。
第三步:生效(active)。token 有效期默认 10 分钟、一次性、绑定客服账号 + 目标用户 + 来源 IP,三者任一对不上直接拒绝。模拟会话默认只读:页面上的下单、退款、改资料按钮全部禁用;如需写操作要单独申请提权并走第三节的人审。状态为 active。
第四步:全程审计。模拟期间客服的每一次页面访问、每一次 API 调用,都以 impersonated_by 字段记进审计日志,和正常操作区分开。目标用户下次登录时,会在"安全中心"看到一条通知:"客服 XXX 于某时查看了你的账号(工单 #123)"——用户有权知道谁看过他的账号,这条通知不可关闭。
第五步:结束。三种终态:10 分钟一到 token 自动失效(expired);super_admin 可随时强制回收(revoked),比如发现客服在模拟会话里做了异常操作;客服主动点"退出模拟"记为 completed。三种终态都会触发用户侧通知。
from enum import Enum

class ImpersonationStatus(str, Enum):
    REQUESTED = "requested"    # 客服已申请,待审批
    APPROVED  = "approved"     # 已批准,token 待签发
    ACTIVE    = "active"       # token 生效,模拟进行中
    EXPIRED   = "expired"      # TTL 到期自动失效
    REVOKED   = "revoked"      # 被管理员强制回收
    COMPLETED = "completed"    # 客服主动退出模拟

# 签发时的硬约束(伪代码,可直接抄)
def issue_impersonation_token(*, staff_id, target_user_id, ticket_id, ip):
    assert ticket_id, "必须关联工单号"
    return sign_jwt({
        "sub": target_user_id,
        "impersonated_by": staff_id,
        "ticket_id": ticket_id,
        "bound_ip": ip,                 # 绑定来源 IP
        "read_only": True,              # 默认只读
        "exp": now() + timedelta(minutes=10),  # 10 分钟 TTL
        "jti": uuid4(),                 # 一次性:服务端记黑名单防重放
    })
三条红线,违反任何一条都别上线:第一,impersonate 绝不能等同于"拿到用户密码"——客服看到的应该是受限的模拟视图,而不是用户真实凭证;第二,模拟会话里禁止一切资金操作,下单、退款、提现按钮直接隐藏而不是禁用(看得见点不了反而诱发好奇);第三,用户侧通知不可关闭——这是信任问题,不是功能问题。
" alt="impersonate 安全链路时序图:申请、审批、限时 token 签发、只读查看、全程审计、自动过期与用户通知">图 2:impersonate 安全链路时序。客服申请(requested)→ 审批通过(approved)→ 签发 10 分钟限时 token → 以用户身份只读查看(active)→ 所有行为以 impersonated_by 写入审计日志 → 到期自动失效(expired)或主动退出(completed),用户侧收到通知;管理员可随时强制回收(revoked)。
六、低代码选型对照 + 上线 checklist
一人团队要不要自建后台?三条路线对照:
| 路线 | 代表 | 适合 | 成本 | 风险 |
|---|---|---|---|---|
| 低代码托管 | Retool / Appsmith Cloud | 80% 是查表改字段 | 按席位 $10–50/人/月 | 数据要过第三方;定制深了反而比自建慢 |
| 低代码自建 | Refine / Appsmith 自托管 | 想省钱、有基础定制 | 一台服务器 | 鉴权网关、追加写审计、impersonate 链路都要自己补(本文二、四、五节) |
| 全自建 | Next.js + 组件库手写 | 审批流复杂、impersonate、diff 展示多 | 你的时间(最贵的一项) | AI 生成的 admin 路由最容易漏鉴权,必须按第二节做物理隔离 |
决策标准很简单:如果你的后台 80% 是"查表改字段",用 Retool;如果一半以上是"审批流、impersonate、复杂 diff 展示",自建。注意低代码方案默认没有第四节的追加写审计和第五节的 impersonate 安全链路,这些要自己接——买工具省的是 UI 时间,不是安全设计时间,这笔账要算清楚。
还有一个经常被忽略的点:不管选哪条路线,后台的数据库账号权限都要单独配。Retool 直连生产库时,给它一个只有 SELECT + 特定表 INSERT 权限的只读账号;需要写操作的表,走你自己的 API 而不是让低代码平台直写。这是"我用第三方工具,但 blast radius 还是我说了算"的关键。
上线 checklist(8 项,逐项打勾再开放给运营用):
1. 后台挂独立子域名,IP allowlist 生效:换个网络访问 admin 域名,连登录页都打不开。
2. 所有后台账号已开 MFA;试过弱口令登录,确认被拒绝。
3. 建一个 support 测试账号,点一遍所有页面:凡是不该点的按钮,要么看不见,要么点不动。
4. 做一笔测试退款全流程:发起 → 审批 → 执行 → 审计日志里能查到 diff 和审批人。
5. 封禁一个测试账号:确认有 5 分钟冷却期可撤销,撤销后账号状态完整恢复。
6. impersonate 走一遍:10 分钟后 token 失效;目标测试账号的安全中心能看到通知。
7. 直连数据库对 admin_audit_logs 执行 UPDATE/DELETE,确认被拒绝。
8. 导出一份用户 CSV:确认邮箱/手机号已脱敏,且导出动作记进了审计日志。
结尾:后台是写给"三个月后的你"的
后台的 ROI 有个延迟:上线第一周你觉得"手敲 SQL 也挺快",第三个月当你第一次带客服、第一次处理批量退款、第一次被问"上周三那个封号是谁操作的",你会庆幸每一行审计日志。更现实一点:投资人尽调、合规问询、客诉升级,问的第一个问题永远是"你们的操作留痕在哪里"。
所以别把后台当成"有空再搭"的 backlog。它和生产库一样,是上线第 1 天就该存在的东西——区别只是,第一版可以只有四个页面:用户搜索、订单退款(带审批)、内容下架、审计日志查询。剩下的,按这篇的矩阵慢慢加。先让"别再手敲 SQL"成为现实,再谈"后台好不好用"。
评论 (0)
相关文章
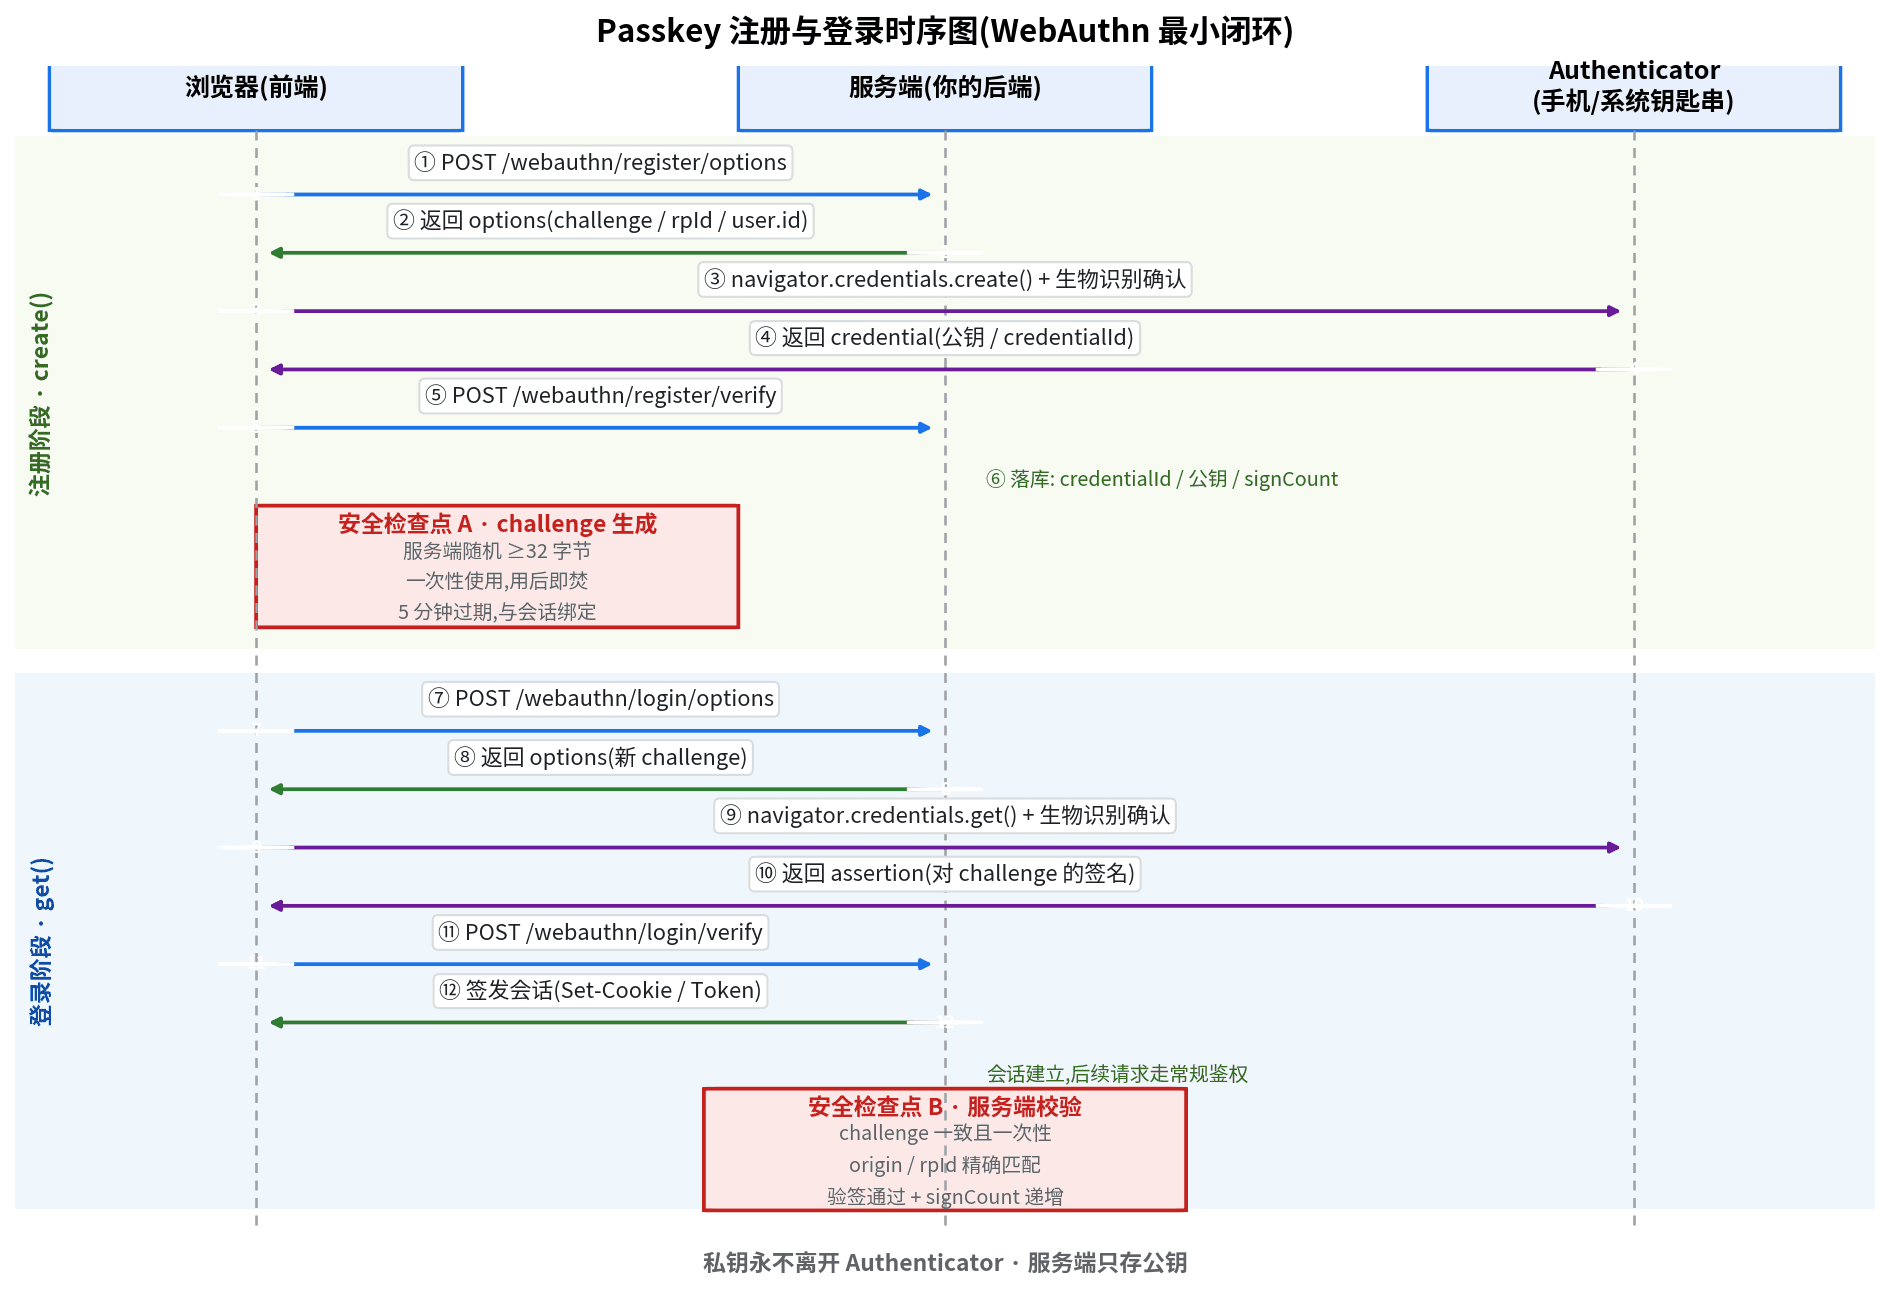
短信验证码按条烧钱、还防不住劫持。Passkey(WebAuthn)用设备端私钥签名替代短信:7 步跑通最小闭环,5 条安全红线一次讲透,外加多设备管理、丢失恢复链路与 8 项上线 checklist——把登录成本和整类攻击一起归零。
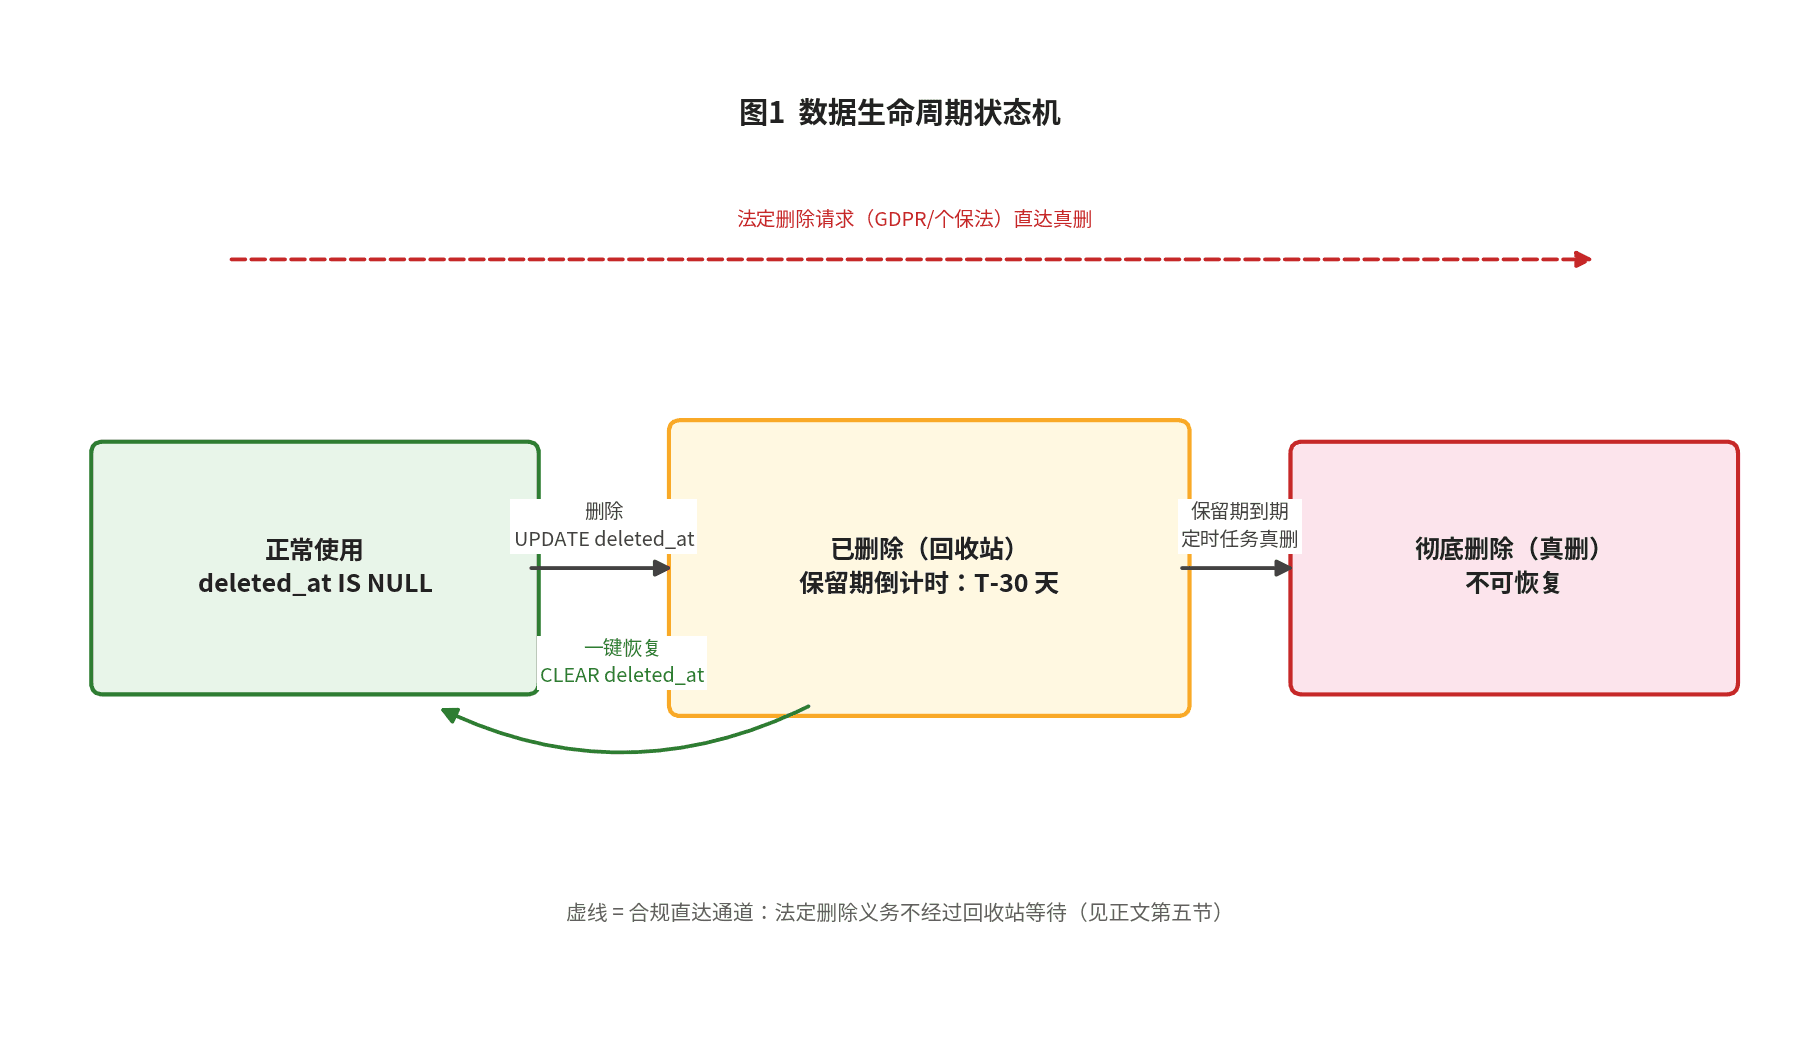
备份是最后的防线,回收站是第一道。这篇实战指南讲应用层的删除语义:三种删除语义决策表、deleted_at 数据模型、partial 唯一索引、Prisma 查询层防线、回收站保留期分级、GDPR 与个保法删除权对账,以及 8 项上线 checklist。
console.log 里躺着用户邮箱和登录 token?这篇指南给你一人团队一天能落地的日志脱敏全方案:PII 四级分级表、可直接复制的 TypeScript 脱敏三件套、console.log 到 pino 的最小迁移、请求日志中间件模板、Sentry beforeSend 配置、分级保留策略与成本账,外加 8 个真实踩坑。